



Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Выпущенные в январе обновления безопасности для Windows теперь приводят к проблемам с сетевыми принтерами: пользователи видят ошибку 0x0000011b. Посмотрим, как можно исправить ситуацию и избавиться от этого бага.

В январе этого года Microsoft выпустила патчи, которые должны были устранить уязвимость в службе печати Windows — CVE-2021-1678. Когда апдейты пришли пользователям, оказалось, что они не патчат дыру автоматически.

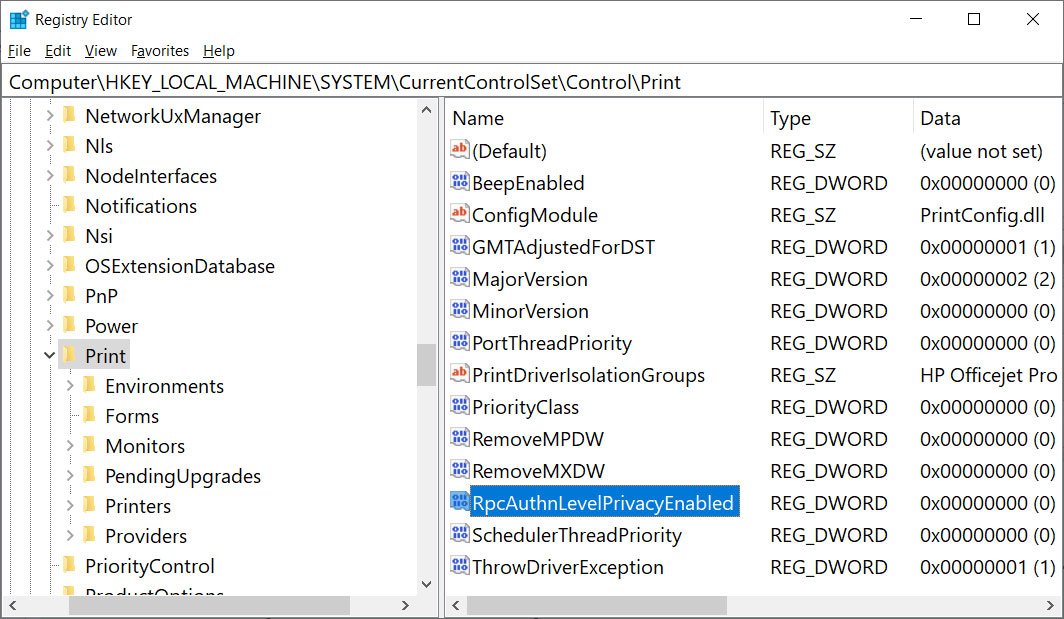
Заплатки просто добавляли новый ключ в системном реестре, который администраторы могли использовать, чтобы повысить уровень RPC-аутентификации для сетевой печати. Другими словами, вышедшие обновления совершенно бесполезны, пока вы не поработаете со следующим ключом:

[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print]
"RpcAuthnLevelPrivacyEnabled"=dword:00000001

Однако с выходом сентябрьского набора патчей разработчики активировали новые настройки по умолчанию, что и привело к появлению проблем с сетевой печатью. Решить вопрос деинсталляцией последних патчей нельзя — пользователь остаётся уязвим к багам PrintNightmare и MSHTML, которые активно эксплуатируются в атаках. Тем не менее есть более разумный способ избавиться от ошибки 0x0000011b.

Если вы столкнулись с багом, стоит открыть редактор реестра Windows и найти ключ HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print key. После этого нужно создать 32-битную запись RpcAuthnLevelPrivacyEnabled и установить её значение на 0.

Ещё проще — вы можете скачать специальный файл, который сделать всё за вас. За инструкцию спасибо изданию BleepingComputer.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru