



Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Выпущенные в январе обновления безопасности для Windows теперь приводят к проблемам с сетевыми принтерами: пользователи видят ошибку 0x0000011b. Посмотрим, как можно исправить ситуацию и избавиться от этого бага.

В январе этого года Microsoft выпустила патчи, которые должны были устранить уязвимость в службе печати Windows — CVE-2021-1678. Когда апдейты пришли пользователям, оказалось, что они не патчат дыру автоматически.

Заплатки просто добавляли новый ключ в системном реестре, который администраторы могли использовать, чтобы повысить уровень RPC-аутентификации для сетевой печати. Другими словами, вышедшие обновления совершенно бесполезны, пока вы не поработаете со следующим ключом:

[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print]
"RpcAuthnLevelPrivacyEnabled"=dword:00000001

Однако с выходом сентябрьского набора патчей разработчики активировали новые настройки по умолчанию, что и привело к появлению проблем с сетевой печатью. Решить вопрос деинсталляцией последних патчей нельзя — пользователь остаётся уязвим к багам PrintNightmare и MSHTML, которые активно эксплуатируются в атаках. Тем не менее есть более разумный способ избавиться от ошибки 0x0000011b.

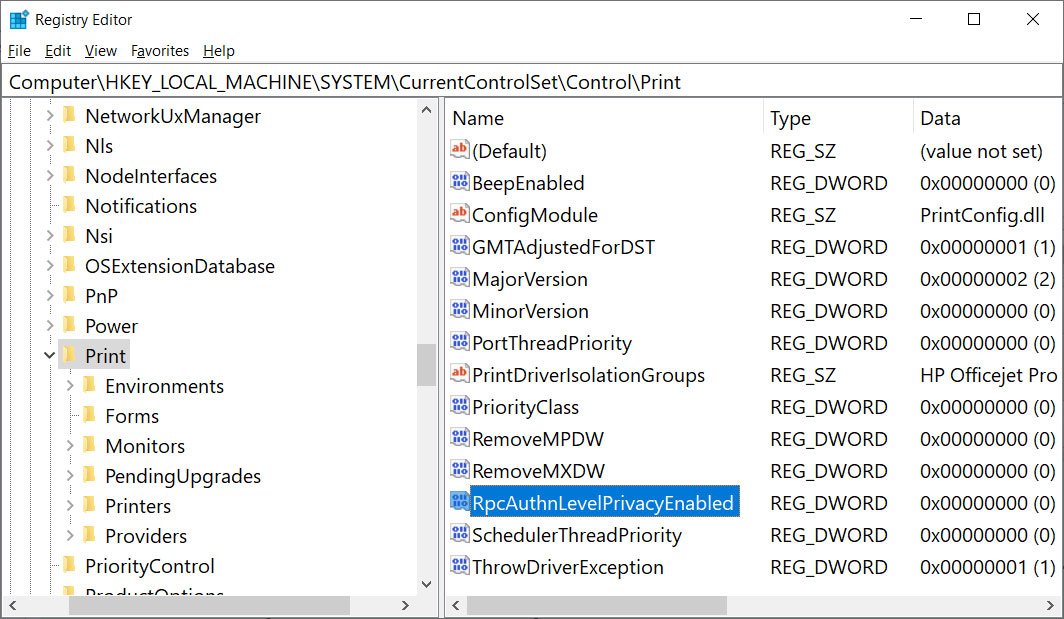
Если вы столкнулись с багом, стоит открыть редактор реестра Windows и найти ключ HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print key. После этого нужно создать 32-битную запись RpcAuthnLevelPrivacyEnabled и установить её значение на 0.

Ещё проще — вы можете скачать специальный файл, который сделать всё за вас. За инструкцию спасибо изданию BleepingComputer.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru