



Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Аналитики из британской ИБ-компании Cyjax выявили масштабную фишинговую кампанию, нацеленную на сбор логинов и паролей для доступа к почтовым ящикам госслужащих. Созданные преступниками сайты имитируют email-порталы министерств и ведомств в странах Европы, Ближнего Востока, Африки и Азиатско-Тихоокеанского региона.

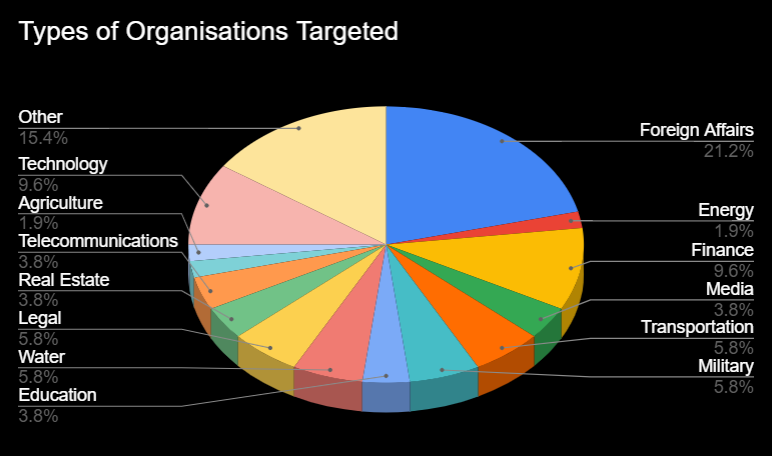
Исследователи полагают, что эта узконаправленная кампания была запущена полтора года назад; в настоящее время активны 15 фишинговых страниц. Анализ более полусотни имен хостов показал, что мишенями злоумышленников в основном являются госструктуры около десятка стран, в том числе Белоруссии,  Украины, Турции и Узбекистана.

Созданные фишерами ловушки имитируют в основном страницы email-порталов для работников различных министерств (иностранных дел, финансов, энергетики). Примечательно, что список атакуемых организаций включает также Российскую академию наук и почтовый сервис Mail.ru.


Домены, используемые в рамках текущей кампании, обычно начинаются с «mail», а в качестве имени хоста проставлено полное имя домена целевой организации. При этом к регистрации фишеры прибегли лишь в пяти случаях.

Каким образом злоумышленники заманивают посетителей на свои сайты, пока неясно. Образцов фишинговых писем до сих пор никто не представил, хотя распространение ссылок по почте — в данном случае наиболее вероятный вариант.

Автором масштабной кампании, по мнению Cyjax, может оказаться какая-то APT-группа. В пользу этой гипотезы говорит сходство шаблонов фишинговых страниц с тем, который использовала Sandworm в прошлогодней атаке на Украине.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru