



Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

Специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего эксплуатируются в атаках операторов шифровальщиков. Благодаря этому списку у организаций всегда будет чёткое представление, что нужно патчить в первую очередь.

Саму идею подал Аллан Лиска, один из членов команды Recorded Future CSIRT. После того как её поддержали другие эксперты, список уязвимостей начал расти и теперь в нём можно найти дыры в десятках программ и аппаратных составляющих.

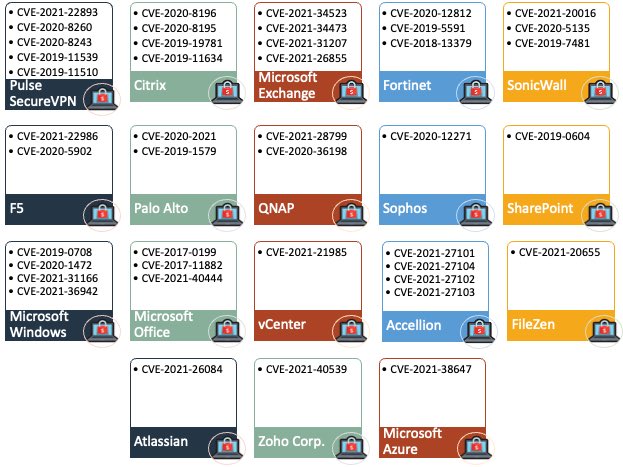
По словам исследователя под псевдонимом Pancak3, в список также начали включать активно эксплуатируемые бреши. Сейчас всё это представлено в виде диаграммы, с помощью которой системные администраторы и безопасники смогут выстроить грамотную стратегию защиты своей сети от операторов программ-вымогателей.


Стоит отметить, что это крайне актуальная инициатива, поскольку в этом году управляющие шифровальщиками киберпреступники добавили в арсенал несколько опасных эксплойтов. Например, на этой неделе злоумышленники начали использовать RCE-брешь в Windows MSHTML, которая получила идентификатор CVE-2021-40444.

А шифровальщик Conti проникал в корпоративные сети благодаря уязвимым серверам Microsoft Exchange, в которых нашли уязвимости ProxyShell: CVE-2021-34473, CVE-2021-34523, CVE-2021-31207.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru