



Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Кампания целевого фишинга, нацеленная на авиационную промышленность, оставалась незамеченной на протяжении двух лет. Предположительно, за операцией стоят киберпреступники из Нигерии, считают специалисты компании Cisco Talos.

Кампания злоумышленников получила имя “Operation Layover”, ещё в мае о действиях этой же группировки предупреждала Microsoft. Преступники запускают целевой фишинг, против аэрокосмического и туристического секторов.

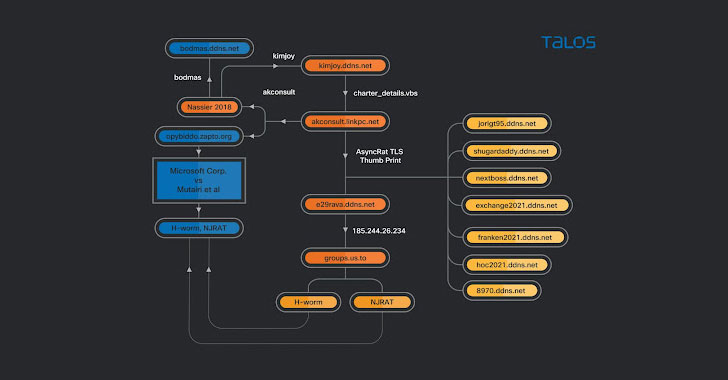
Основная задача этих писем — установить в систему жертвы специальный загрузчик, который позже скачивает трояны, предназначенные для удалённого доступа, — RevengeRAT и AsyncRAT.

«Киберпреступная группировка не выглядит хорошо подготовленной в техническом плане. Видно, что злоумышленники используют абсолютно типичную вредоносную программу с самого начала кампании», — пишут исследователи из Cisco Talos.

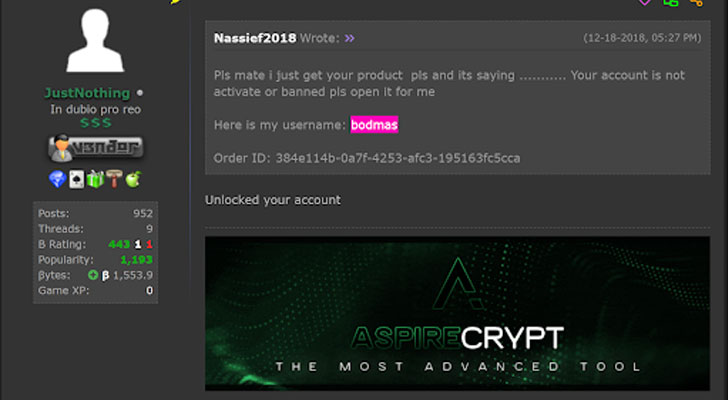
«Также преступники покупают крипторы, затрудняющие детектирование зловреда на стороне жертвы. За эти годы группа задействовала несколько таких крипторов, большая часть которых приобреталась на форумах соответствующей тематики».


Эксперты полагают, что группировка ведёт свою активность как минимум с 2013 года, а основная часть атак начинается с вредоносных писем, к которым прикрепляются документы-приманки. Как правило, файлы маскируются под PDF-формат, но на самом деле представляют собой VBScript, хранящийся на Google Диске.

По словам Cisco Talos, специалистам удалось найти 31 различных приманок, темой которых была авиация. На последнем этапе атак в систему жертвы устанавливался один из троянов для удалённого доступа.

Исследователи обращают внимание на тот факт, что даже малоквалифицированные киберпреступники могут без труда вести шпионскую деятельность, несколько лет оставаясь незамеченными. Стало быть, с подходом к защите надо что-то делать.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru