



Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Кампания целевого фишинга, нацеленная на авиационную промышленность, оставалась незамеченной на протяжении двух лет. Предположительно, за операцией стоят киберпреступники из Нигерии, считают специалисты компании Cisco Talos.

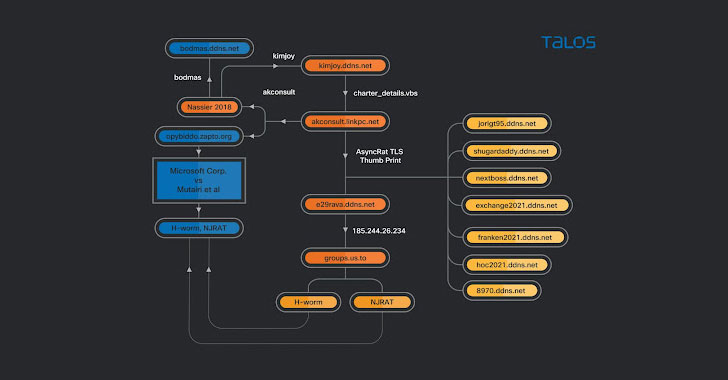
Кампания злоумышленников получила имя “Operation Layover”, ещё в мае о действиях этой же группировки предупреждала Microsoft. Преступники запускают целевой фишинг, против аэрокосмического и туристического секторов.

Основная задача этих писем — установить в систему жертвы специальный загрузчик, который позже скачивает трояны, предназначенные для удалённого доступа, — RevengeRAT и AsyncRAT.

«Киберпреступная группировка не выглядит хорошо подготовленной в техническом плане. Видно, что злоумышленники используют абсолютно типичную вредоносную программу с самого начала кампании», — пишут исследователи из Cisco Talos.

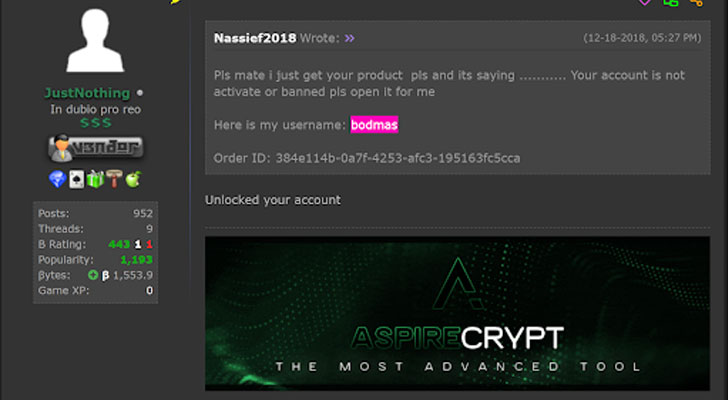
«Также преступники покупают крипторы, затрудняющие детектирование зловреда на стороне жертвы. За эти годы группа задействовала несколько таких крипторов, большая часть которых приобреталась на форумах соответствующей тематики».


Эксперты полагают, что группировка ведёт свою активность как минимум с 2013 года, а основная часть атак начинается с вредоносных писем, к которым прикрепляются документы-приманки. Как правило, файлы маскируются под PDF-формат, но на самом деле представляют собой VBScript, хранящийся на Google Диске.

По словам Cisco Talos, специалистам удалось найти 31 различных приманок, темой которых была авиация. На последнем этапе атак в систему жертвы устанавливался один из троянов для удалённого доступа.

Исследователи обращают внимание на тот факт, что даже малоквалифицированные киберпреступники могут без труда вести шпионскую деятельность, несколько лет оставаясь незамеченными. Стало быть, с подходом к защите надо что-то делать.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru