



Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Кампания целевого фишинга, нацеленная на авиационную промышленность, оставалась незамеченной на протяжении двух лет. Предположительно, за операцией стоят киберпреступники из Нигерии, считают специалисты компании Cisco Talos.

Кампания злоумышленников получила имя “Operation Layover”, ещё в мае о действиях этой же группировки предупреждала Microsoft. Преступники запускают целевой фишинг, против аэрокосмического и туристического секторов.

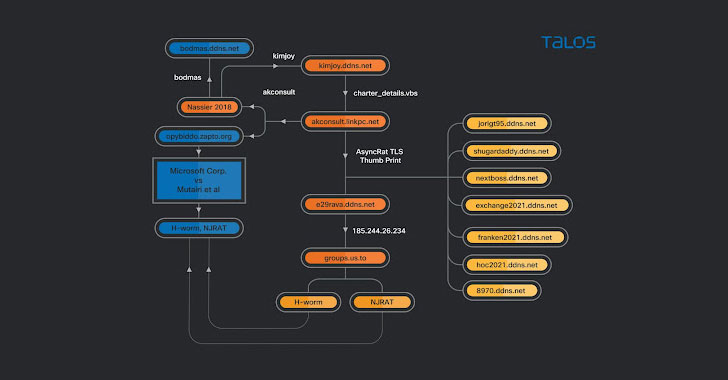
Основная задача этих писем — установить в систему жертвы специальный загрузчик, который позже скачивает трояны, предназначенные для удалённого доступа, — RevengeRAT и AsyncRAT.

«Киберпреступная группировка не выглядит хорошо подготовленной в техническом плане. Видно, что злоумышленники используют абсолютно типичную вредоносную программу с самого начала кампании», — пишут исследователи из Cisco Talos.

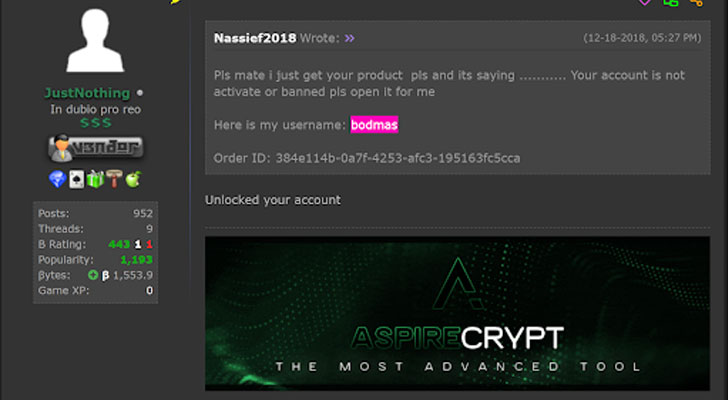
«Также преступники покупают крипторы, затрудняющие детектирование зловреда на стороне жертвы. За эти годы группа задействовала несколько таких крипторов, большая часть которых приобреталась на форумах соответствующей тематики».


Эксперты полагают, что группировка ведёт свою активность как минимум с 2013 года, а основная часть атак начинается с вредоносных писем, к которым прикрепляются документы-приманки. Как правило, файлы маскируются под PDF-формат, но на самом деле представляют собой VBScript, хранящийся на Google Диске.

По словам Cisco Talos, специалистам удалось найти 31 различных приманок, темой которых была авиация. На последнем этапе атак в систему жертвы устанавливался один из троянов для удалённого доступа.

Исследователи обращают внимание на тот факт, что даже малоквалифицированные киберпреступники могут без труда вести шпионскую деятельность, несколько лет оставаясь незамеченными. Стало быть, с подходом к защите надо что-то делать.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru