



Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Целевой фишинг против сектора авиации оставался незамеченным два года

Кампания целевого фишинга, нацеленная на авиационную промышленность, оставалась незамеченной на протяжении двух лет. Предположительно, за операцией стоят киберпреступники из Нигерии, считают специалисты компании Cisco Talos.

Кампания злоумышленников получила имя “Operation Layover”, ещё в мае о действиях этой же группировки предупреждала Microsoft. Преступники запускают целевой фишинг, против аэрокосмического и туристического секторов.

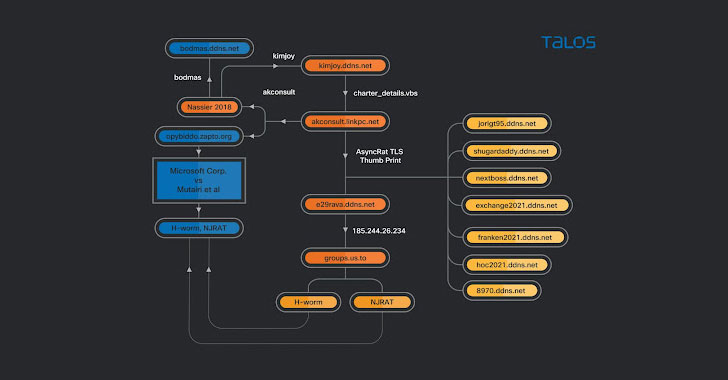
Основная задача этих писем — установить в систему жертвы специальный загрузчик, который позже скачивает трояны, предназначенные для удалённого доступа, — RevengeRAT и AsyncRAT.

«Киберпреступная группировка не выглядит хорошо подготовленной в техническом плане. Видно, что злоумышленники используют абсолютно типичную вредоносную программу с самого начала кампании», — пишут исследователи из Cisco Talos.

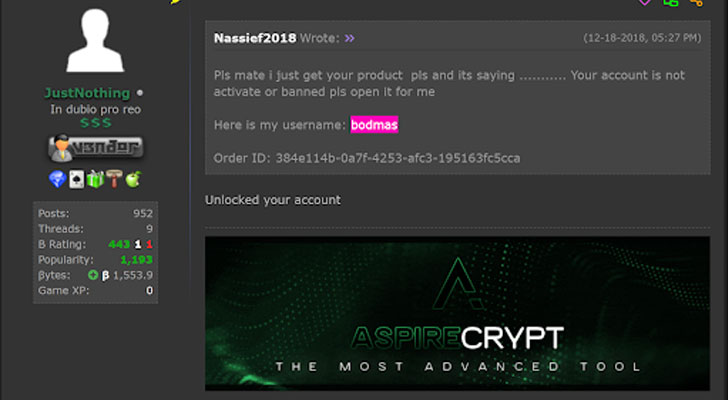
«Также преступники покупают крипторы, затрудняющие детектирование зловреда на стороне жертвы. За эти годы группа задействовала несколько таких крипторов, большая часть которых приобреталась на форумах соответствующей тематики».


Эксперты полагают, что группировка ведёт свою активность как минимум с 2013 года, а основная часть атак начинается с вредоносных писем, к которым прикрепляются документы-приманки. Как правило, файлы маскируются под PDF-формат, но на самом деле представляют собой VBScript, хранящийся на Google Диске.

По словам Cisco Talos, специалистам удалось найти 31 различных приманок, темой которых была авиация. На последнем этапе атак в систему жертвы устанавливался один из троянов для удалённого доступа.

Исследователи обращают внимание на тот факт, что даже малоквалифицированные киберпреступники могут без труда вести шпионскую деятельность, несколько лет оставаясь незамеченными. Стало быть, с подходом к защите надо что-то делать.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru