



ИТ-инфраструктура MskHost взломана, данные клиентов украдены

ИТ-инфраструктура MskHost взломана, данные клиентов украдены

ИТ-инфраструктура MskHost взломана, данные клиентов украдены

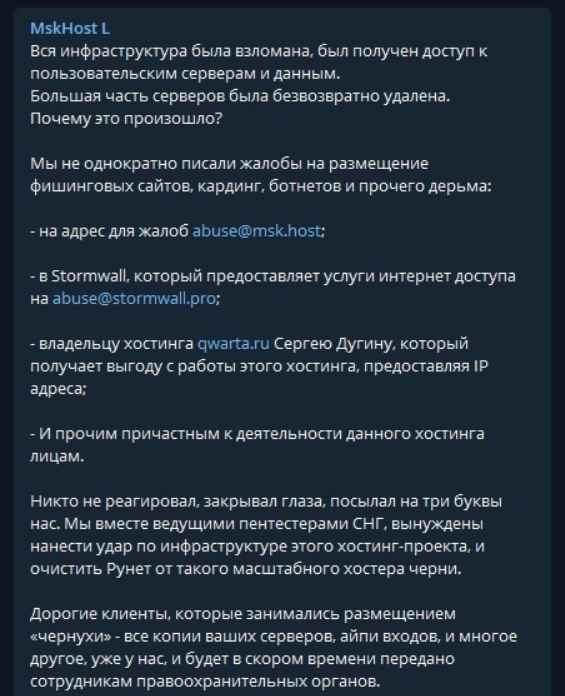
Вчера, 12 сентября, хостинг-провайдер MskHost объявил о взломе. Хакеры пояснили, что это акт возмездия за игнорирование жалоб на абьюзы, и пообещали опубликовать в Telegram данные недобросовестных клиентов компании.

Сервис MskHost существует уже два года, предоставляя подписчикам возможность приобрести виртуальные или выделенные серверы, а также зарегистрировать свой домен. Последнее время эти услуги стали все чаще вызывать у клиентов нарекания.

Проблемы с доступом к хостингу, по данным «Хабр», начались после семи утра в воскресенье. На сайте MskHost взломщики установили редирект на свою страницу, где указаны причины поступка. Они также пообещали выложить в открытый доступ содержимое ящика abuse@msk.host — как оказалось, там скопилось больше сотни непрочитанных жалоб на злоупотребления.


В 13:16 по Москве представители провайдера написали в соцсети «ВКонтакте», что в компании разбираются в произошедшем и вскоре предоставят более подробную информацию.

В 19:46 хостер подтвердил удаление половины клиентских серверов; остальные в Москве работали до 13:00, в Германии — до вечера. Запущены восстановительные работы.

Что касается абьюзов, MskHost пояснил, что реагирует только на официальные жалобы. Сообщения о применении средств автоматизации (сканы портов, спам-рассылки) при этом не рассматривались, так как специалисты компании сами отслеживают такие инциденты и блокируют в течение нескольких минут.

В этом заявлении также было сказано, что хостинг-услуги будут свернуты, но закрываться компания не планирует.

К ночи на стене MskHost в соцсети появилось еще одно сообщение: хакеры распространяют ссылки на якобы образы виртуальных машин клиентов хостера. Пользователей призвали не переходить по таким ссылкам: это фейк, который может оказаться небезопасным.

Была ли это атака хактивистов или происки конкурентов, доподлинно неизвестно. В настоящее время сайт хостинг-провайдера не работает, страница статусов сервисов недоступна.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru