



0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

0-day в браузерном движке Windows MSHTML опаснее, чем предполагалось ранее

В Сети появились новые подробности, касающиеся уязвимости нулевого дня (0-day) в MSHTML. Напомним, что брешь отслеживается под идентификатором CVE-2021-40444 и позволяет удалённо выполнить вредоносный код.

MSHTML — это «родной» браузерный движок, который используется в пакете Microsoft Office. Во вторник корпорация предупредила пользователей о 0-day, однако разработчики всё ещё не подготовили соответствующий патч.

Microsoft сознательно не стала распространяться о CVE-2021-40444, уточнив лишь, что эксплуатация уязвимости основана на использовании вредоносных элементов ActiveX. Если злоумышленник задействует брешь в атаке, он сможет загрузить и установить вредоносную программу на компьютер жертвы.

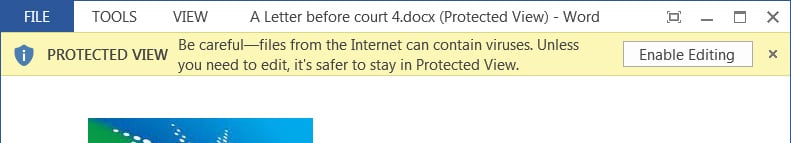
Более того, исследователи в области кибербезопасности даже нашли подтверждение эксплуатации этого бага в реальных кибератаках. Преступники рассылали жертвам злонамеренные документы Word, содержащие эксплойт для CVE-2021-40444.

Ранее специалисты советовали пользователям задействовать защитную функцию Mark-of-the-Web (MOTW), благодаря которой документ будет открываться в режиме «только чтение». Тем не менее Уилл Дорманн из CERT/CC заявил, что даже такие меры не спасут от эксплуатации бага.


«Если злоумышленники отправят вредоносный документ, например, в архиве, на который не ставится метка MotW, вся защита данной функции сразу же нивелируется. Тот же 7Zip распакует присланный архив, а у его содержимого уже не будет пометки "скачано из интернета"», — объясняет эксперт.

Тот же принцип касается использования ISO-файлов, так что у киберпреступников вполне есть действенные методы обхода защиты. А нам в этом случае остаётся лишь ждать выхода патча, который, судя по всему, планируется на второй вторник сентября (на следующей неделе).

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru