



Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

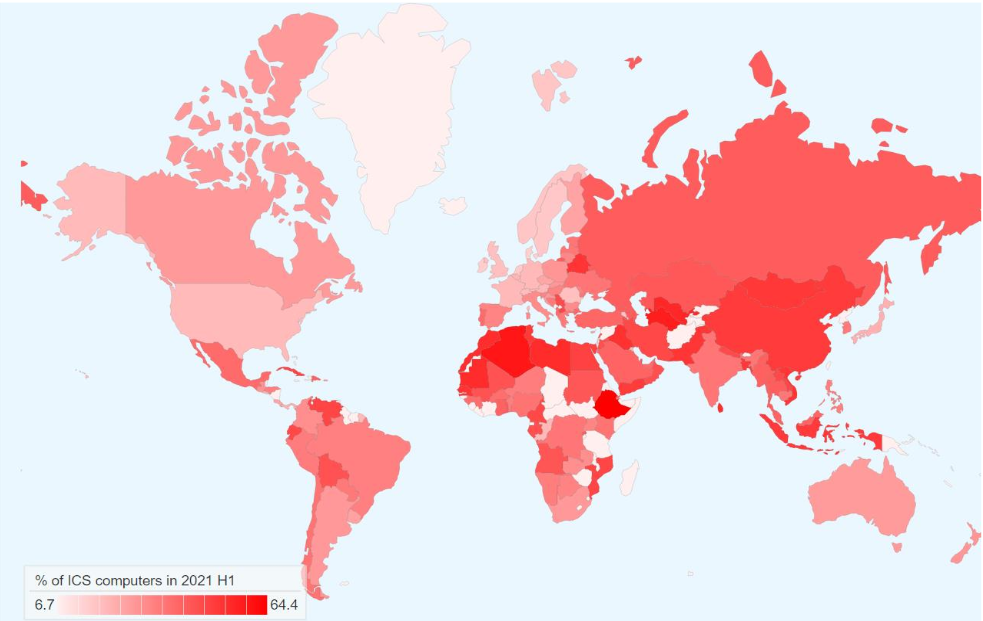
По данным ICS CERT «Лаборатории Касперского», в первой половине 2021 года доля атакованных вредоносами машин в сфере управления производственными процессами во всем мире составила 33,8%. Россия, результат которой ухудшился до 39,4%, заняла пятое место в рейтинге регионов по этому показателю.

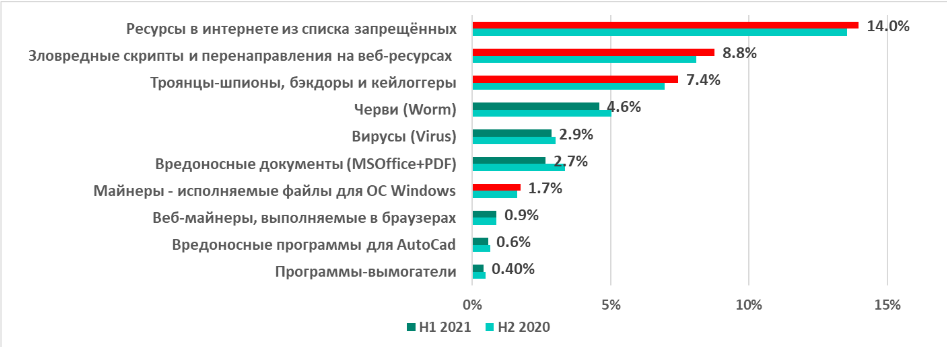
В отчетный период защитные решения Kaspersky заблокировали на компьютерах АСУ ТП более 20 тыс. модификаций зловредов из 5150 различных семейств. При этом аналитики отметили, что доля шпионских программ, включая бэкдоры, а также вредоносных скриптов, перенаправляющих любителей пиратского контента на ресурсы с теми же шпионами и криптомайнерами, продолжает расти.


В рейтинге регионов по доле машин АСУ ТП, атакованных зловредами, лидируют Африка, Юго-Восточная, Восточная и Центральная Азия. Самый заметный рост показателя наблюдался в Австралии / Новой Зеландии, России (в основном за счет угроз из интернета) и на Ближнем Востоке — на 6,5, 4,8 и 2,6 п. п. соответственно. Список стран с наибольшим приростом возглавили Белоруссия и Украина (более чем на 10 п. п. в обоих случаях).


«Промышленные предприятия давно уже находятся в фокусе внимания злоумышленников, — комментирует глава Kaspersky ICS CERT Евгений Гончаров. — Мы видим, что разными способами вредоносное ПО попадает и на компьютеры АСУ ТП. К сожалению, наблюдаемый нами рост разнообразия вредоносного ПО в АСУ и распространение шпионского ПО наблюдается и на предприятиях в России. К счастью для российских предприятий, они нечасто становятся жертвами атак, нацеленных на получение выкупа».

С полнотекстовой версией отчёта «Ландшафт угроз для систем промышленной автоматизации» за первое полугодие можно ознакомиться на сайте Kaspersky ICS CERT.

Для защиты компьютеров АСУ от киберугроз эксперты рекомендуют следующее:

  • использовать защитные решения для конечных устройств ОТ и сетей;
  • регулярно обновлять операционные системы и приложения, а патчи устанавливать без промедления;
  • проводить для специалистов по ИБ и ОТ-инженеров тренинги по реагированию на различные атаки, в том числе новые и продвинутые;
  • регулярно проводить аудит безопасности ОТ-систем для своевременного распознавания и устранения проблем безопасности;
  • предоставлять специалистам, ответственным за защиту АСУ ТП, современные средства аналитики киберугроз;
  • использовать решения для мониторинга сетевого трафика компьютеров АСУ ТП, анализа и детектирования киберугроз.
Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru