



Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

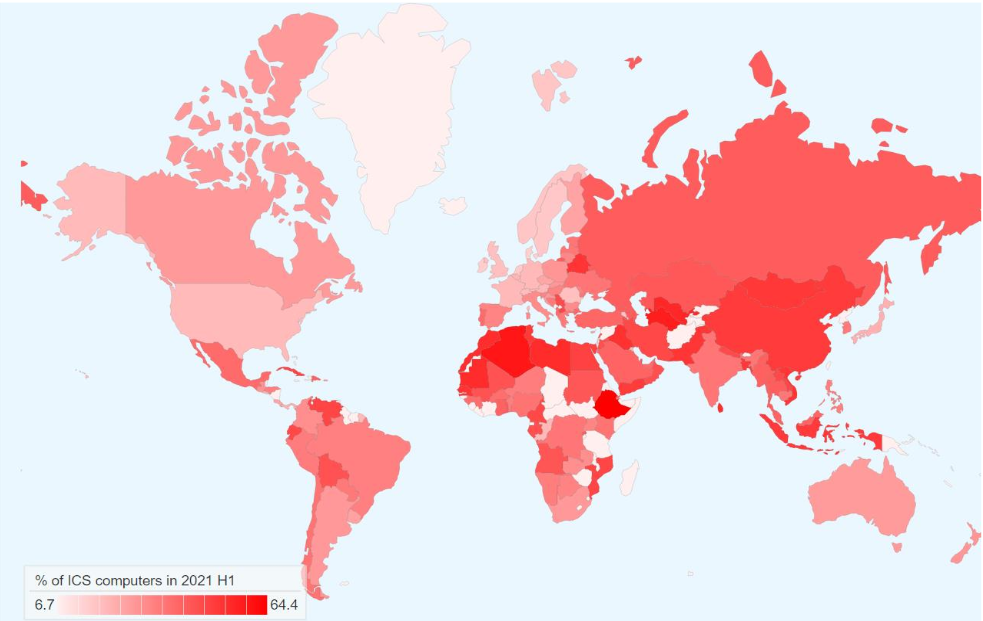
По данным ICS CERT «Лаборатории Касперского», в первой половине 2021 года доля атакованных вредоносами машин в сфере управления производственными процессами во всем мире составила 33,8%. Россия, результат которой ухудшился до 39,4%, заняла пятое место в рейтинге регионов по этому показателю.

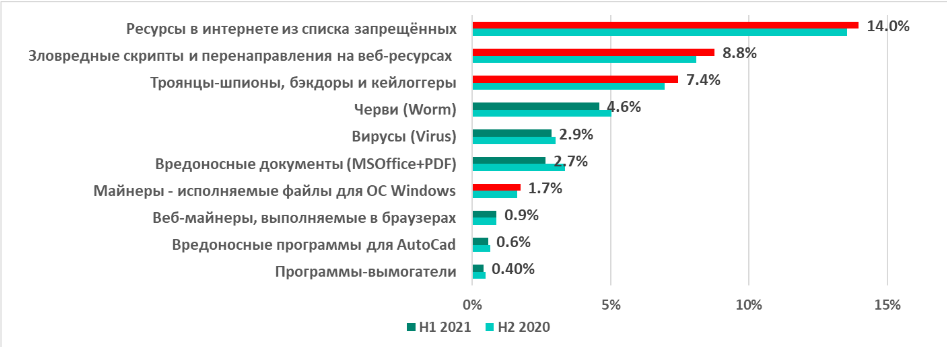
В отчетный период защитные решения Kaspersky заблокировали на компьютерах АСУ ТП более 20 тыс. модификаций зловредов из 5150 различных семейств. При этом аналитики отметили, что доля шпионских программ, включая бэкдоры, а также вредоносных скриптов, перенаправляющих любителей пиратского контента на ресурсы с теми же шпионами и криптомайнерами, продолжает расти.


В рейтинге регионов по доле машин АСУ ТП, атакованных зловредами, лидируют Африка, Юго-Восточная, Восточная и Центральная Азия. Самый заметный рост показателя наблюдался в Австралии / Новой Зеландии, России (в основном за счет угроз из интернета) и на Ближнем Востоке — на 6,5, 4,8 и 2,6 п. п. соответственно. Список стран с наибольшим приростом возглавили Белоруссия и Украина (более чем на 10 п. п. в обоих случаях).


«Промышленные предприятия давно уже находятся в фокусе внимания злоумышленников, — комментирует глава Kaspersky ICS CERT Евгений Гончаров. — Мы видим, что разными способами вредоносное ПО попадает и на компьютеры АСУ ТП. К сожалению, наблюдаемый нами рост разнообразия вредоносного ПО в АСУ и распространение шпионского ПО наблюдается и на предприятиях в России. К счастью для российских предприятий, они нечасто становятся жертвами атак, нацеленных на получение выкупа».

С полнотекстовой версией отчёта «Ландшафт угроз для систем промышленной автоматизации» за первое полугодие можно ознакомиться на сайте Kaspersky ICS CERT.

Для защиты компьютеров АСУ от киберугроз эксперты рекомендуют следующее:

  • использовать защитные решения для конечных устройств ОТ и сетей;
  • регулярно обновлять операционные системы и приложения, а патчи устанавливать без промедления;
  • проводить для специалистов по ИБ и ОТ-инженеров тренинги по реагированию на различные атаки, в том числе новые и продвинутые;
  • регулярно проводить аудит безопасности ОТ-систем для своевременного распознавания и устранения проблем безопасности;
  • предоставлять специалистам, ответственным за защиту АСУ ТП, современные средства аналитики киберугроз;
  • использовать решения для мониторинга сетевого трафика компьютеров АСУ ТП, анализа и детектирования киберугроз.
Подпишитесь на новости

Хватит копировать вкладки в чат: ChatGPT научили работать прямо в Chrome

ChatGPT получил более тесную интеграцию с Google Chrome: ассистент может использовать содержимое открытых вкладок и выполнять в них действия по поручению пользователя. В списке задач — заполнение форм, скачивание файлов, отправка сообщений и наведение порядка среди вкладок.

Об обновлении OpenAI рассказала в официальном аккаунте ChatGPT. Компания показала сценарии, в которых ассистент собирает информацию с нескольких страниц и использует её для выполнения задачи.

Например, можно сравнить товары по характеристикам, срокам доставки и условиям возврата. Или разобрать тарифы нескольких сервисов и выяснить, какой подходит под требования.

Расширение также позволяет работать с ChatGPT в боковой панели Chrome: обсуждать статью, получать выжимку отчёта или готовить письмо, оставаясь на нужной странице.

В сочетании с историей диалогов и подключёнными плагинами появляются более сложные сценарии: найти чеки в Gmail и перенести данные в форму возмещения расходов. Среди примеров OpenAI есть и заполнение регистрационной формы с остановкой перед отправкой.

Самая заметная перемена — переход от «объясни, куда нажать» к «выполни задачу в открытой вкладке».

RSS: Новости на портале Anti-Malware.ru