



Кибергруппировка Groove слила 500 тыс. учётных данных от Fortinet VPN

Кибергруппировка Groove слила 500 тыс. учётных данных от Fortinet VPN

Кибергруппировка Groove слила 500 тыс. учётных данных от Fortinet VPN

Киберпреступная группировка Groove, атаки которой мотивированы исключительно финансово, опубликовала скомпрометированные учётные данные от устройств Fortinet. В итоге под угрозой находятся сети ряда организаций.

Группа Groove появилась в цифровом пространстве сравнительно недавно. Злоумышленники с августа 2021 года используют программу-вымогатель и требуют выкуп от руководства взломанных компаний.

Помимо самого шифрования файлов, которое уже традиционно встречается во многих киберкампаниях, Groove также заранее крадёт внутренние данные. Впоследствии угроза публикации этих данных используется как дополнительный рычаг давление на организации.

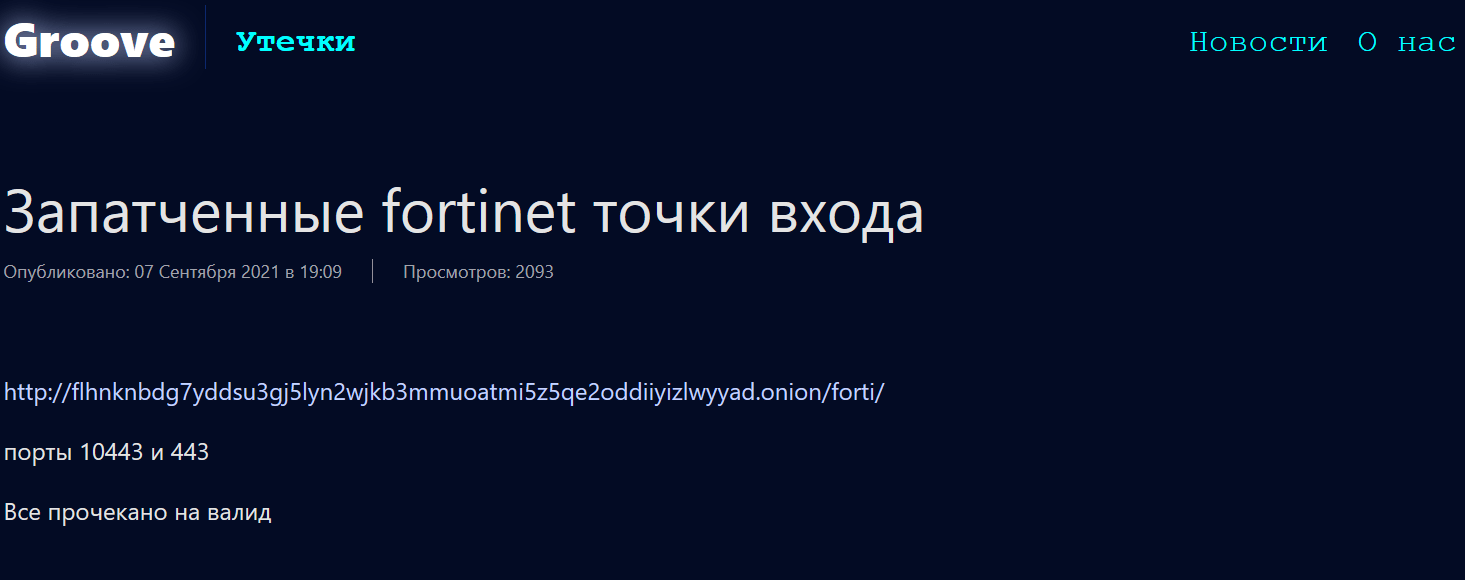
В этот раз операторы шифровальщика опубликовали в Сети около 500 тыс. учётных данных от Fortinet VPN. Если эта информация попадёт в руки других злоумышленников, последние смогут взломать сети отдельных компаний, установить в них вредоносную программу, а также выкрасть конфиденциальные данные.

Скорее всего, учётные данные удалось собрать за счёт эксплуатации уязвимости CVE-2018-13379, которую обнаружили в Fortinet FortiOS. Кстати, эту же брешь в апреле использовали операторы шифровальщика Cring для проникновения в сети.


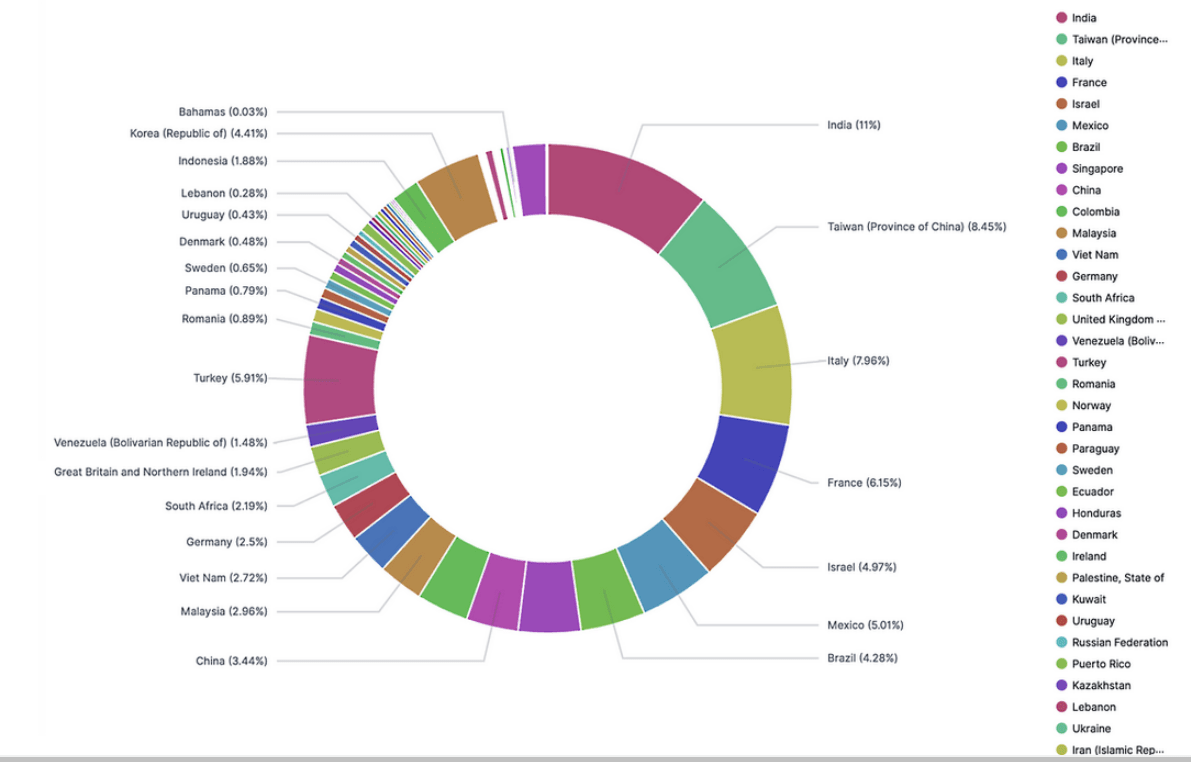
Исследователи из компании Advanced Intel проанализировали слитую информацию и опубликовали карту распространения Fortinet VPN SSL, в которой перечислены 74 страны.


Напомним, что в ноябре 2020 года киберпреступник под псевдонимом «pumpedkicks» опубликовал список из 49 тыс. IP уязвимых Fortinet VPN.

Компания Fortinet поделилась с Anti-Malware.ru своей официальной позицией по поводу последнего инцидента:

«Безопасность клиентов – наш ключевой приоритет. Компания Fortinet осведомлена о том, что злоумышленник раскрыл учетные данные SSL-VPN для доступа к устройствам FortiGate SSL-VPN. Учетные данные были получены из систем, которые еще не внедрили обновления, представленные в мае 2019 года. С мая 2019 года Fortinet постоянно коммуницировала с клиентами, призывая к реализации мер по снижению рисков, включая сообщения в корпоративном блоге в августе 2019, июле 2020, апреле и июне 2021. Для получения дополнительной информации, пожалуйста, обратитесь к нашему последнему сообщению. Мы выпустим еще одно информационное сообщение, где будем настоятельно рекомендовать клиентам как можно скорее внедрить обновление и сбросить пароль».

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru