



NPM-пакет с 3 млн еженедельных установок содержал опасную уязвимость

NPM-пакет с 3 млн еженедельных установок содержал опасную уязвимость

NPM-пакет с 3 млн еженедельных установок содержал опасную уязвимость

Популярный NPM-пакет «pac-resolver» затрагивала серьёзная уязвимость, приводящая к удалённому выполнению кода. Учитывая количество загрузок этого пакета — более трёх миллионов только за одну неделю, — масштабы бреши можно назвать огромными.

В результате проблема затрагивала приложения, использующие Node.js и полагающиеся на зависимости с открытым исходным кодом.

Согласно описанию разработчиков, pac-resolver представляет собой модуль, допускающий использование файлов конфигурации, написанных на JavaScript, и генерирующий специальную функциональность приложения. С помощью этой функции пользователь может настроить определённые домены на использование прокси.

Опасную уязвимость в пакете pac-resolver обнаружил Тим Перри, который также уточнил, что выявленный баг позволяет злоумышленнику запустить произвольный код в локальной сети (в процессе Node.js). Уязвимость получила собственный идентификатор — CVE-2021-23406.

По словам Перри, корень проблемы должен быть как-то связан с обработкой файлов формата Proxy Auto-Config (PAC). Эти файлы состоят из JavaScript-кода, с помощью которого указывается конфигурация прокси.

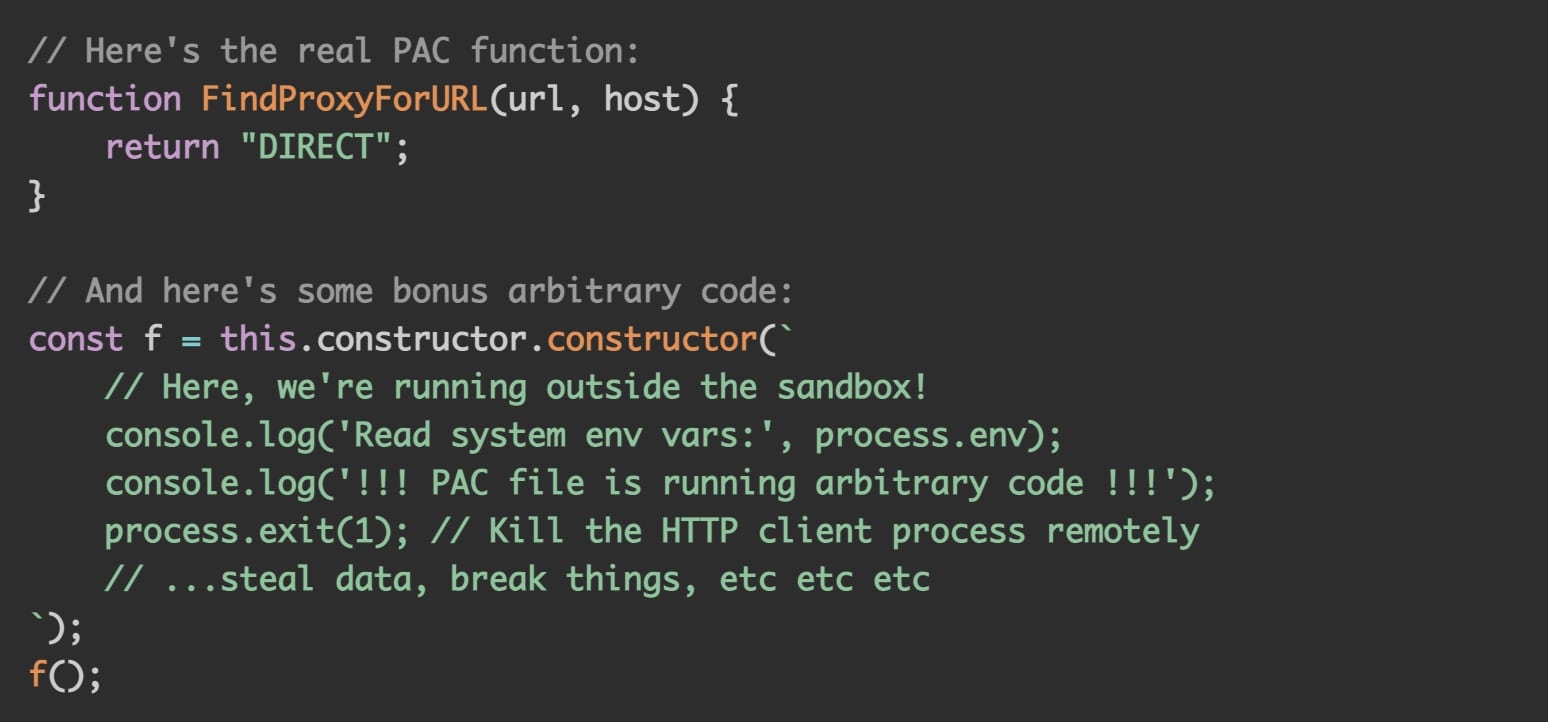
Тим Перри опубликовал PoC-код для обнаруженной уязвимости, наглядно демонстрирующий, как потенциальный атакующий может выбраться за пределы песочницы модуля. Брешь особенно актуальна для версий pac-resolver ниже 5.0.0.


К счастью разработчики уже выпустили соответствующий патч, который можно установить с версией 5.0.0. Теперь в модуле используется более надёжный механизм песочницы.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru