


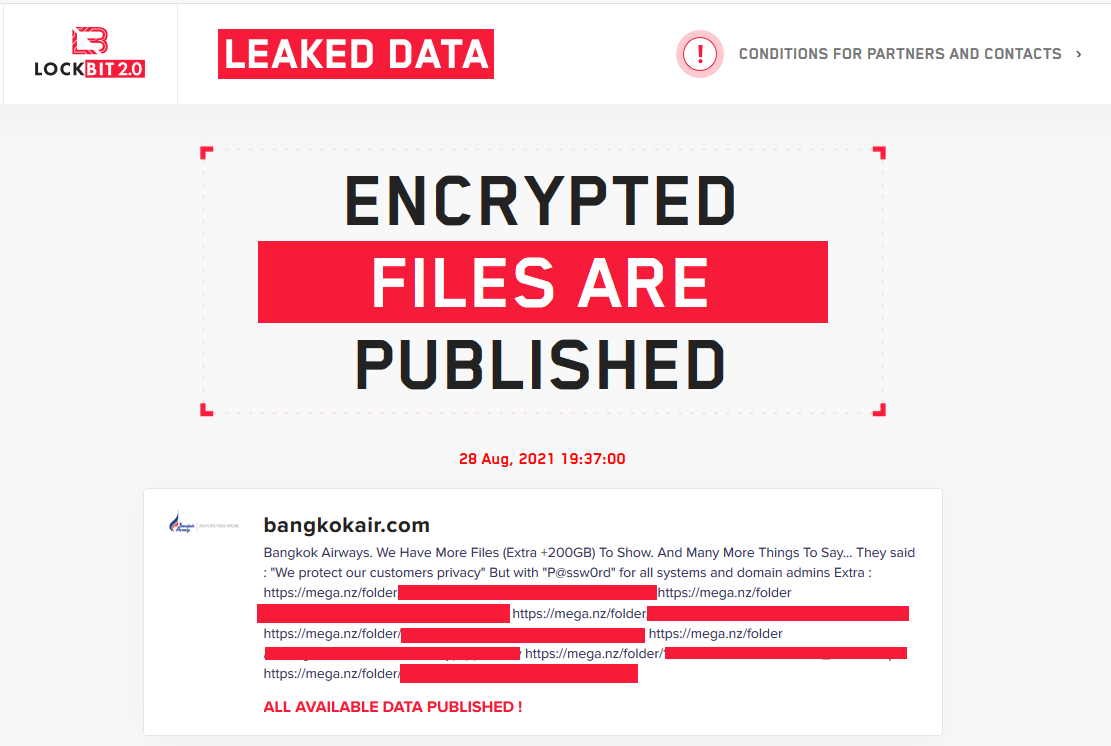

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

Bangkok Airways, одна из крупнейших авиакомпаний Таиланда, признала успешную атаку на свои системы, в ходе которой киберпреступникам удалось украсть персональные данные пассажиров. Оказалось, что за атакой стоит печально известный шифровальщик LockBit.

Представители авиакомпании на прошлой неделе опубликовали пресс-релиз, фактически спустя день после появления поста на форуме операторов LockBit, которые угрожали слить данные.

Злоумышленников интересует выкуп, на выплату которого Bangkok Air получила пять дней. Тем не менее кибервымогатели довольно быстро поняли, что компания не собирается даже обсуждать выкуп, поэтому опубликовали более 200 ГБ украденных данных.


Большая часть скомпрометированной информации представляет собой коммерческие документы, однако в базе также есть и персональные данные некоторых пассажиров. Тайская авиакомпания ссылается на внутреннее расследование, из-за которого представители не могут разглашать количество затронутых клиентов.

По словам Bangkok Air, в руки злоумышленников попали следующие сведения: имена пассажиров, национальность, пол, телефонные номера, адреса электронной почты, другая контактная информация, данные паспортов и т. п.

Напомним, что в этом месяце операторы LockBit готовились слить данные, украденные у Accenture. Также киберпреступники искали инсайдеров для открытия доступа в сеть жертвы.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru