



Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

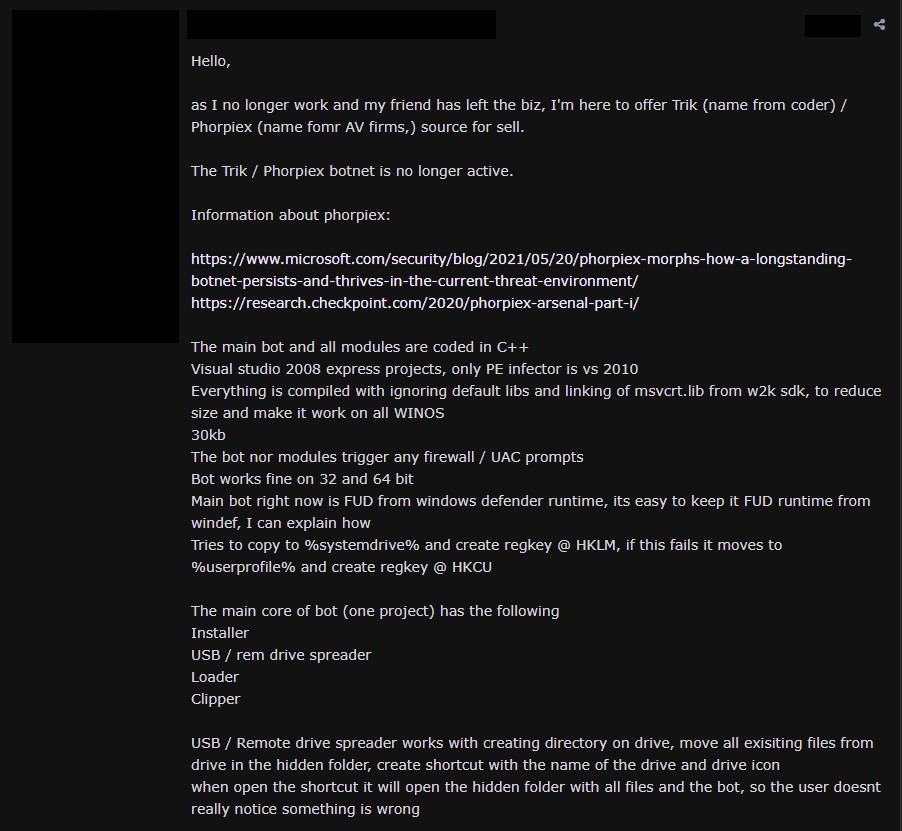
Киберпреступная группировка, управляющая ботнетом Phorpiex, решила прекратить свои операции и выставить на продажу исходный код вредоносной программы. Любой злоумышленник может приобрести этот код на одном из форумов соответствующей тематики в дарквебе.

Исследователи из компании Cyjax первыми обратили внимание на рекламные объявления, предлагающие приобрести код ботнета Phorpiex. Судя по всему, авторы вредоноса, которых было изначально всего двое, свернули операции.

«Поскольку мы с другом больше не участвуем в развитии ботнета, предлагаю приобрести код Trik / Phorpiex», — гласит вышеупомянутое рекламное объявление, опубликованное изданием The Record.


Сам бот и все его основные модули написаны на C++. По словам авторов, ни бот, ни эти модули не вызывает алерты файрволов или контроля учётных записей в Windows (User Account Control, UAC).

Алексей Бухтеев из Check Point подтвердил, что реклама по продаже исходного кода вполне легитимна. Более того, специалист отметил, что ранее код этой вредоносной программы уже продавался.

Также Бухтеев указал на недоступность C2-серверов, однако на данный момент сложно точно определить, сколько заражённых машин до сих пор крутятся в Сети.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru