



1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

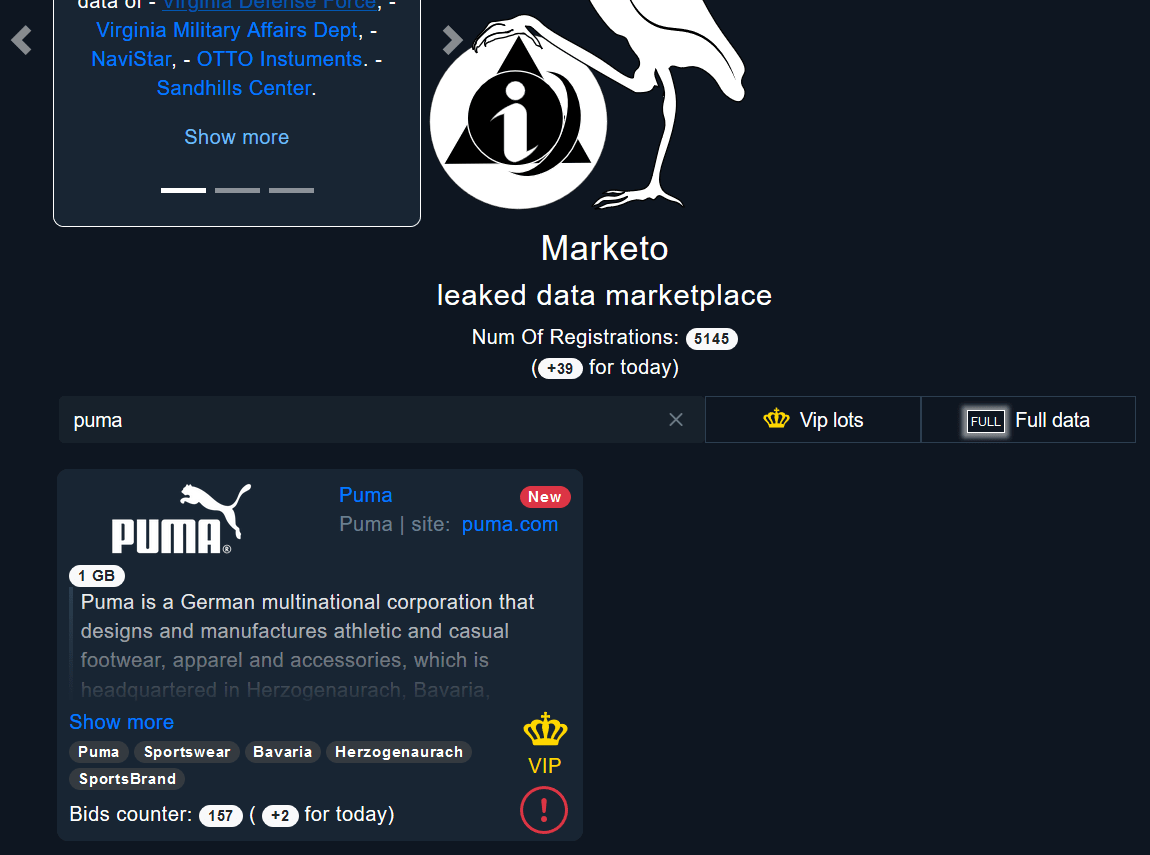
Немецкая компания Puma, выпускающая спортивную одежду и обувь, стала очередной жертвой киберпреступников. 1 ГБ украденных у Puma файлов всплыл на форуме дарквеба Marketo, и теперь злоумышленники пытаются продать эти внутренние данные.

Попасть на Marketo можно через сеть Tor. Это одна из тех торговых онлайн-площадок, куда киберпреступники несут похищенные в ходе атак данные.


Одно из объявлений на Marketo предлагает купить 1 гигабайт файлов, которые были украдены у Puma. Одна из особенностей этой площадки — аукцион, который заставляет заинтересованных лиц соревноваться между собой за скомпрометированную информацию.

Например, на данный момент 157 злоумышленников изъявили желание приобрести внутренние данные Puma. Зачастую сама жертва тоже пытается выкупить свою информацию, чтобы она не попала в руки хакеров.

Как выяснили исследователи, большая часть скомпрометированных данных представляет собой исходные коды приложений для управления внутренними системами. Предположительно, это связано с порталом Puma Product Management.

Украденные сведения, судя по всему, отлично подойдут для организации хорошо подготовленных сложных кибератак на немецкую компанию. Эксперты, проанализировавшие слитые данные, считают, что киберпреступники получили к ним доступ через взлом стороннего разработчика софта.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru