



ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

Компания Wiz рассказала, как её экспертам удалось проникнуть в тысячи баз данных, принадлежащих пользователям Microsoft Azure. Причём в зоне риска оказались даже компании из списка Fortune 500. Microsoft уже признала проблему и сама предупредила клиентов о возможных атаках.

Команда безопасников Wiz около двух недель назад выявила «беспрецедентную брешь», затрагивающую систему управления базами данных Cosmos DB. Этой СУБД пользуются такие корпорации, как Coca-Cola, Exxon-Mobil и Citrix.

Согласно отчёту экспертов, целый ряд уязвимостей позволял любому пользователю скачивать, удалять или видоизменять многие коммерческие базы данных. Также потенциальный злоумышленник мог получить доступ на чтение и запись к архитектуре Cosmos DB. Все эти проблемы исследователи объединили под одним именем — ChaosDB.

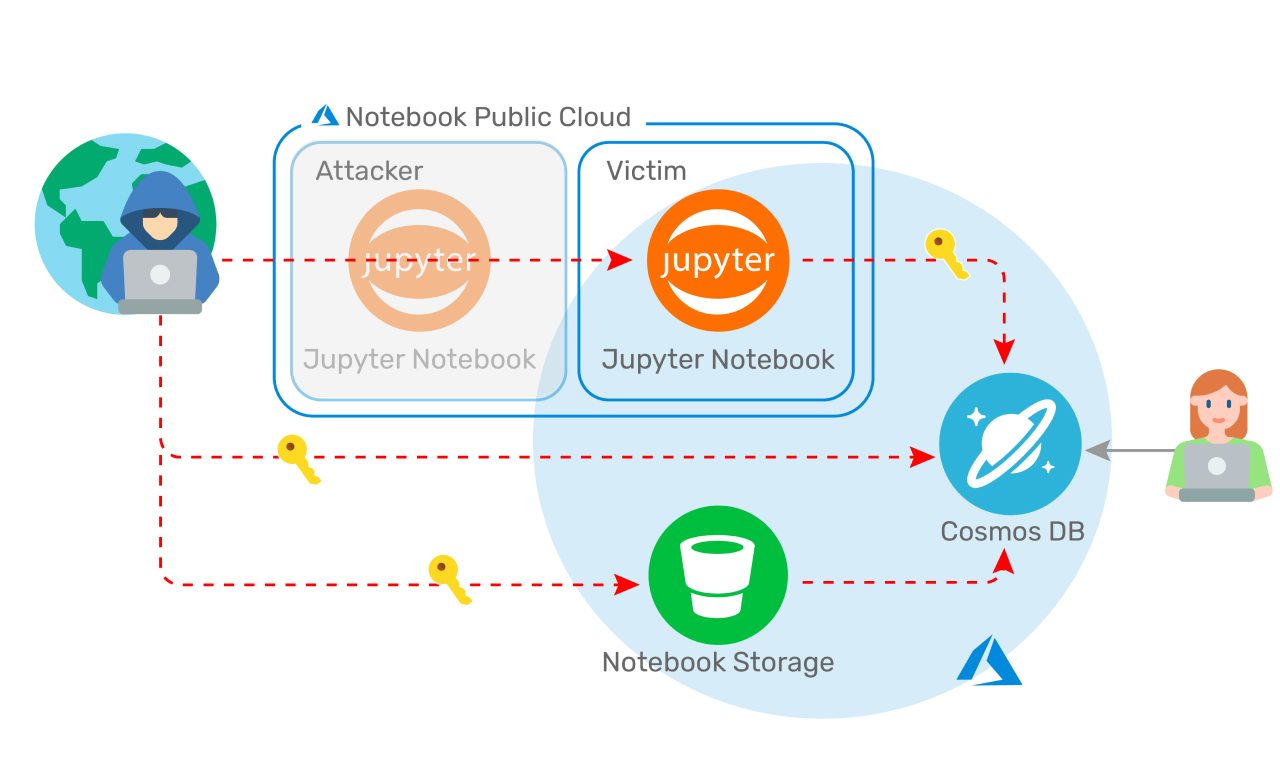
С помощью багов эксперты Wiz сначала получили доступ к первичным ключам пользователей Cosmos DB. Как известно, эти ключи — лакомый кусочек для атакующих, которые с их помощью могут свободно читать, записывать клиентские данные, а также удалять их.

Причина проблем, по словам специалистов, кроется в функции Jupyter Notebook, которую Microsoft добавила в Cosmos DB пару лет назад. Эта функциональность позволяет клиентам визуализировать данные и создавать кастомизированные представления.

Ряд некорректных настроек в этой функции создал вектор атаки. Исследователи из Wiz смогли разработать специальный эксплойт, который задействует эти бреши. Технические подробности компания обещает опубликовать в ближайшее время.

После получения ключей специалистам удалось использовать их для полного доступа уровня администратора ко всем данным, хранящимся в аккаунтах Cosmos DB.


Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал Anti-Malware.ru о кибератаке на облачные базы данных:

«Неудивительно, что они стали мишенью хакеров. Cosmos DB, как и их ближайший конкурент — DynamoDB, да и прочие nosql СУБД сейчас весьма востребованы потребителем. Обычно, когда происходят подобные инциденты, винят администраторов, так как те в свою очередь допустили ошибки в конфигурировании своих решений. Однако в этот раз всё немного иначе. В 2019 году Microsoft добавила к своей Cosmos DB возможность работы через Jupyter Notebook, а в феврале 2021 даже включила эту возможность по умолчанию для всех пользовательских баз. Проблема как раз в дефолтной конфигурации Jupyter Notebook, которая позволила получить ключи от Cosmos DB для большого количества пользователей. Microsoft оперативно устранила уязвимость, а нам в свою очередь следует помнить, что любой дополнительный инструмент в инфраструктуре — это расширение поверхности атаки, и каким бы не был защищенным ваш продукт, какая-то дополнительная функция может стать дверью для злоумышленников».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru