



ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

Компания Wiz рассказала, как её экспертам удалось проникнуть в тысячи баз данных, принадлежащих пользователям Microsoft Azure. Причём в зоне риска оказались даже компании из списка Fortune 500. Microsoft уже признала проблему и сама предупредила клиентов о возможных атаках.

Команда безопасников Wiz около двух недель назад выявила «беспрецедентную брешь», затрагивающую систему управления базами данных Cosmos DB. Этой СУБД пользуются такие корпорации, как Coca-Cola, Exxon-Mobil и Citrix.

Согласно отчёту экспертов, целый ряд уязвимостей позволял любому пользователю скачивать, удалять или видоизменять многие коммерческие базы данных. Также потенциальный злоумышленник мог получить доступ на чтение и запись к архитектуре Cosmos DB. Все эти проблемы исследователи объединили под одним именем — ChaosDB.

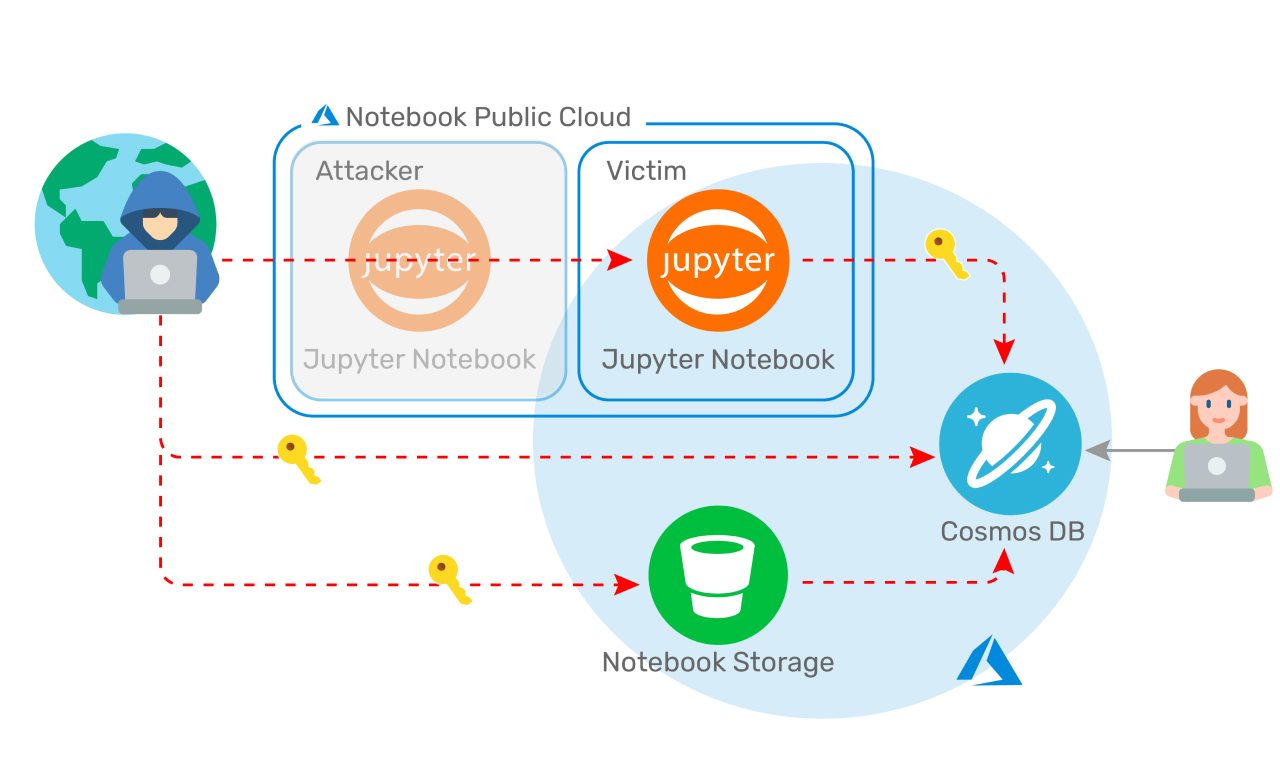
С помощью багов эксперты Wiz сначала получили доступ к первичным ключам пользователей Cosmos DB. Как известно, эти ключи — лакомый кусочек для атакующих, которые с их помощью могут свободно читать, записывать клиентские данные, а также удалять их.

Причина проблем, по словам специалистов, кроется в функции Jupyter Notebook, которую Microsoft добавила в Cosmos DB пару лет назад. Эта функциональность позволяет клиентам визуализировать данные и создавать кастомизированные представления.

Ряд некорректных настроек в этой функции создал вектор атаки. Исследователи из Wiz смогли разработать специальный эксплойт, который задействует эти бреши. Технические подробности компания обещает опубликовать в ближайшее время.

После получения ключей специалистам удалось использовать их для полного доступа уровня администратора ко всем данным, хранящимся в аккаунтах Cosmos DB.


Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал Anti-Malware.ru о кибератаке на облачные базы данных:

«Неудивительно, что они стали мишенью хакеров. Cosmos DB, как и их ближайший конкурент — DynamoDB, да и прочие nosql СУБД сейчас весьма востребованы потребителем. Обычно, когда происходят подобные инциденты, винят администраторов, так как те в свою очередь допустили ошибки в конфигурировании своих решений. Однако в этот раз всё немного иначе. В 2019 году Microsoft добавила к своей Cosmos DB возможность работы через Jupyter Notebook, а в феврале 2021 даже включила эту возможность по умолчанию для всех пользовательских баз. Проблема как раз в дефолтной конфигурации Jupyter Notebook, которая позволила получить ключи от Cosmos DB для большого количества пользователей. Microsoft оперативно устранила уязвимость, а нам в свою очередь следует помнить, что любой дополнительный инструмент в инфраструктуре — это расширение поверхности атаки, и каким бы не был защищенным ваш продукт, какая-то дополнительная функция может стать дверью для злоумышленников».

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru