


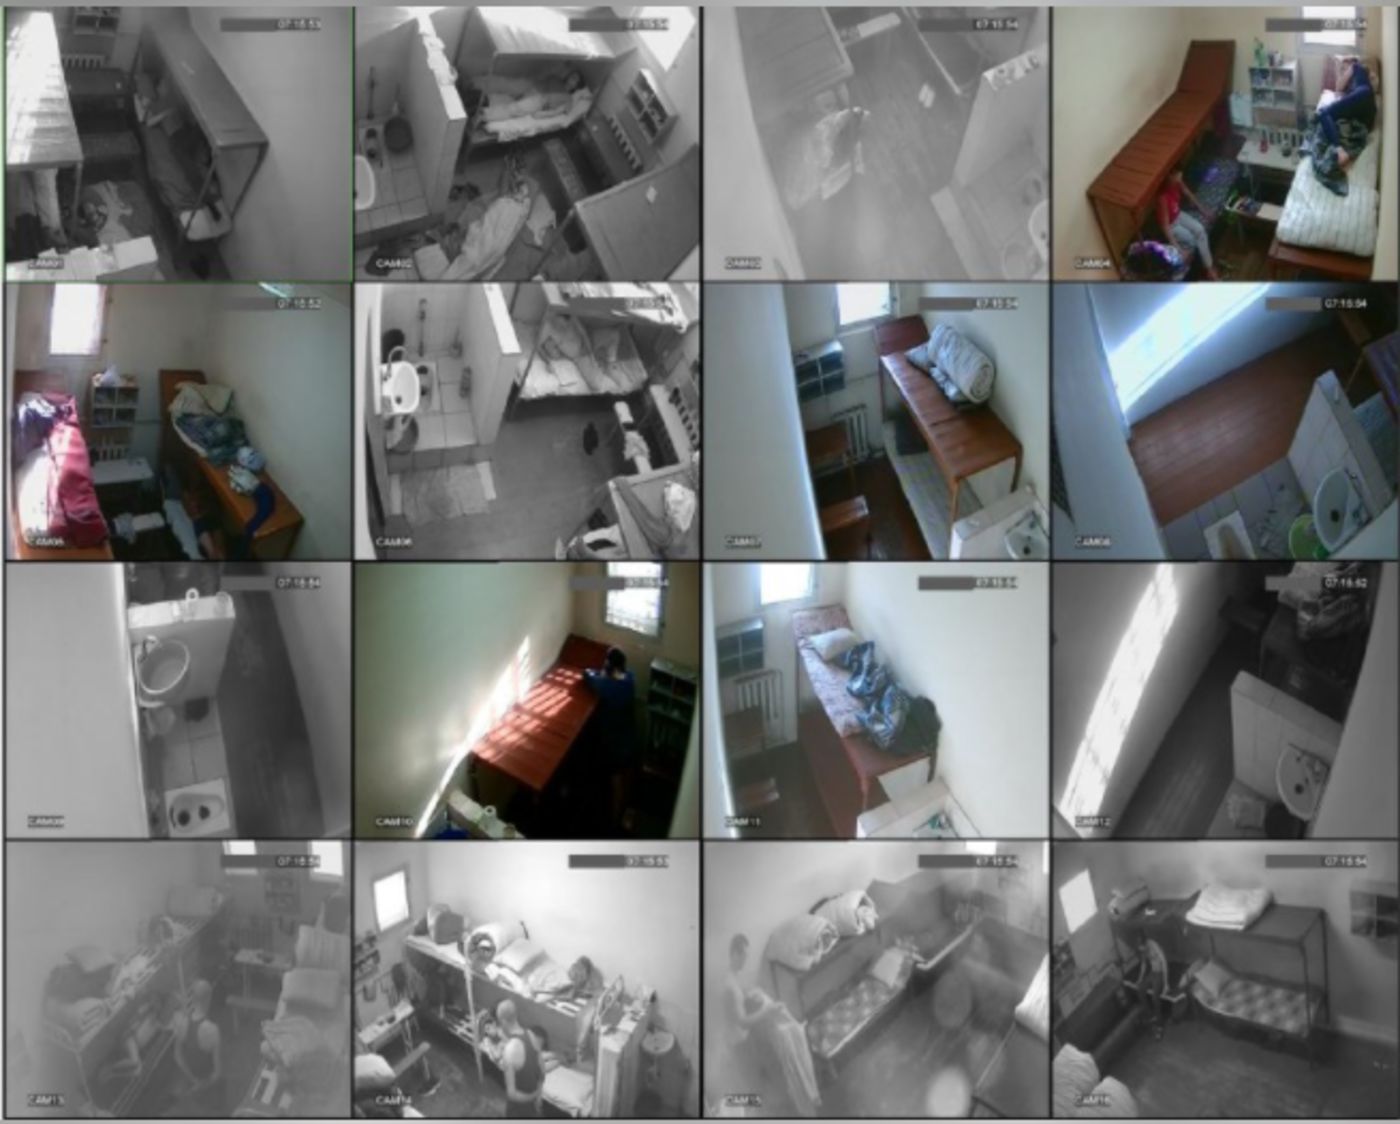

Белорусские киберпартизаны слили записи с камер следственных изоляторов

Белорусские киберпартизаны слили записи с камер следственных изоляторов

Белорусские киберпартизаны слили записи с камер следственных изоляторов

Белорусские хакеры, настроенные оппозиционно, сообщили о компрометации десятков баз данных, принадлежащих правоохранителям и Министерству внутренних дел Белоруссии. Теперь киберпреступники решили опубликовать украденную информацию, чтобы пошатнуть режим Лукашенко.

Это те самые «киберпартизаны», как они себя называют сами. За последние недели они выпустили немалые объёмы скомпрометированных данных, последние из которых были напрямую связаны с местной полицией и властями.

В слитых БД можно найти персональную информацию ключевых правительственных лиц, съёмки с дронов, записи конфиденциальных телефонных разговоров и многое другое. Об этом поведали сами хакеры в интервью Bloomberg News.


Среди украденных документов есть и персональные данные людей, входящих в узкий круг главы страны Александра Лукашенко, а также сведения о сотрудниках спецслужб. Например, киберпартизаны утверждают, что в Белоруссии умерло гораздо больше граждан, чем утверждают власти.

В интервью хакеры признались, что им удалось взломать более 240 камер наблюдения, установленных в белорусских городах. Более того, киберпреступники планируют вывести из строя правительственные компьютеры с помощью вредоносной программы под названием X-App.

Напомним, что в сентябре 2020 года киберпартизаны опубликовали интерактивную карту предателей народа.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru