



Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

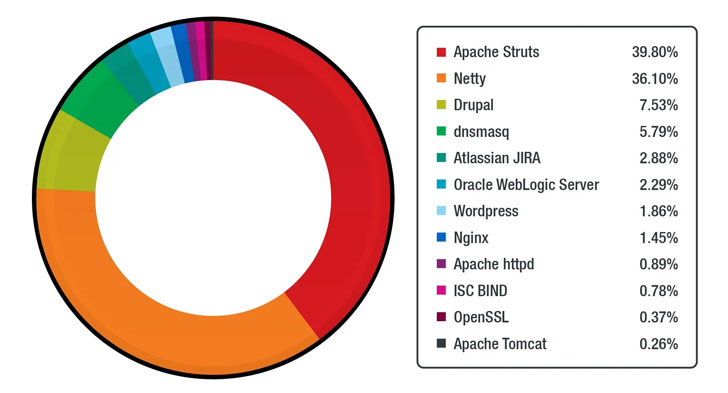
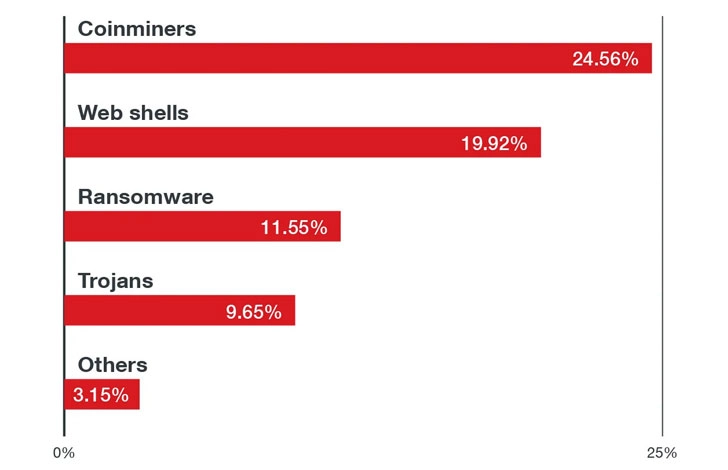
Около 14 миллионов Linux-систем открыты на прямой доступ из Сети, что делает их привлекательной целью для киберпреступников. В результате мы имеем кучу векторов, с помощью которых атакующие могут установить веб-шеллы, вредоносные криптомайнеры, программы-вымогатели и трояны.

Ландшафт потенциальных киберугроз для Linux проанализировали специалисты компании Trend Micro. Также эксперты выделили уязвимости, ставшие ключевыми для этой операционной системы в первой половине 2021 года.

В ходе исследования сотрудники Trend Micro ориентировались на показатели ханипотов и различных сканеров, а также принимали во внимание анонимную телеметрию. Именно так удалось зафиксировать почти 15 миллионов действий вредоносных программ, нацеленных на облачные среды, работающие на Linux.

Вредоносные майнеры, предназначенные для добычи цифровой валюты, а также программы-вымогатели заняли 54% от общего числа вредоносов. А вот веб-шеллам досталась куда меньшая доля — 29%.

Помимо этого, специалисты Trend Micro выявили 15 различных уязвимостей, которые либо активно эксплуатируются в реальных кибератаках, либо уже имеют рабочие коды эксплойтов (PoC). Вот эти дыры:

  • CVE-2017-5638 (CVSS — 10.0) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2017-9805 (CVSS — 8.1) - удалённое выполнение кода в плагине REST XStreamApache Struts 2.
  • CVE-2018-7600 (CVSS — 9.8) - удалённое выполнение кода в ядре Drupal.
  • CVE-2020-14750 (CVSS — 9.8) - удалённое выполнение кода в Oracle WebLogic Server.
  • CVE-2020-25213 (CVSS — 10.0) - удалённое выполнение кода в плагине WordPress File Manager (wp-file-manager).
  • CVE-2020-17496 (CVSS — 9.8) - удалённое выполнение кода в vBulletin ‘subwidgetConfig’.
  • CVE-2020-11651 (CVSS — 9.8) - уязвимость в процессе авторизации SaltStack Salt.
  • CVE-2017-12611 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2017-7657 (CVSS — 9.8) - целочисленное переполнение в Eclipse Jetty.
  • CVE-2021-29441 (CVSS — 9.8) - обход аутентификации Alibaba Nacos AuthFilter.
  • CVE-2020-14179 (CVSS — 5.3) - раскрытие информации в Atlassian Jira.
  • CVE-2013-4547 (CVSS — 8.0) - обход ограничений доступа в Nginx.
  • CVE-2019-0230 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2018-11776 (CVSS — 8.1) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2020-7961 (CVSS — 9.8) - десериализация в Liferay Portal.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru