



Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

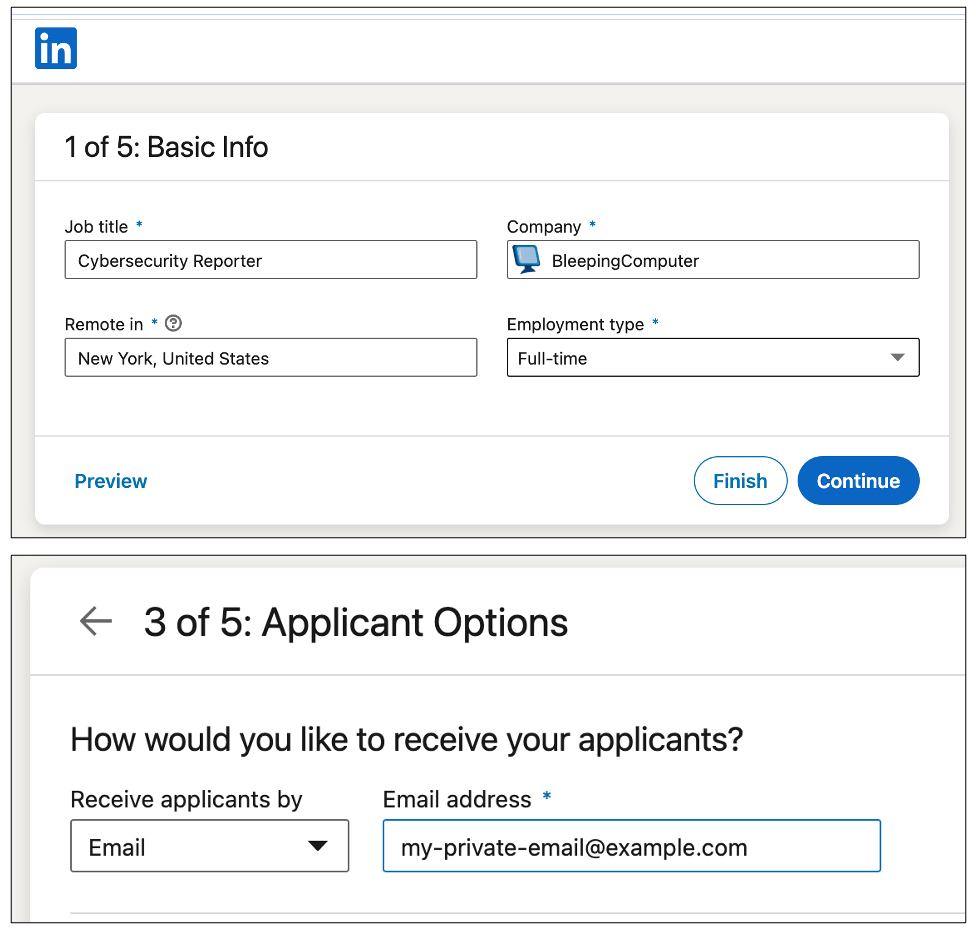
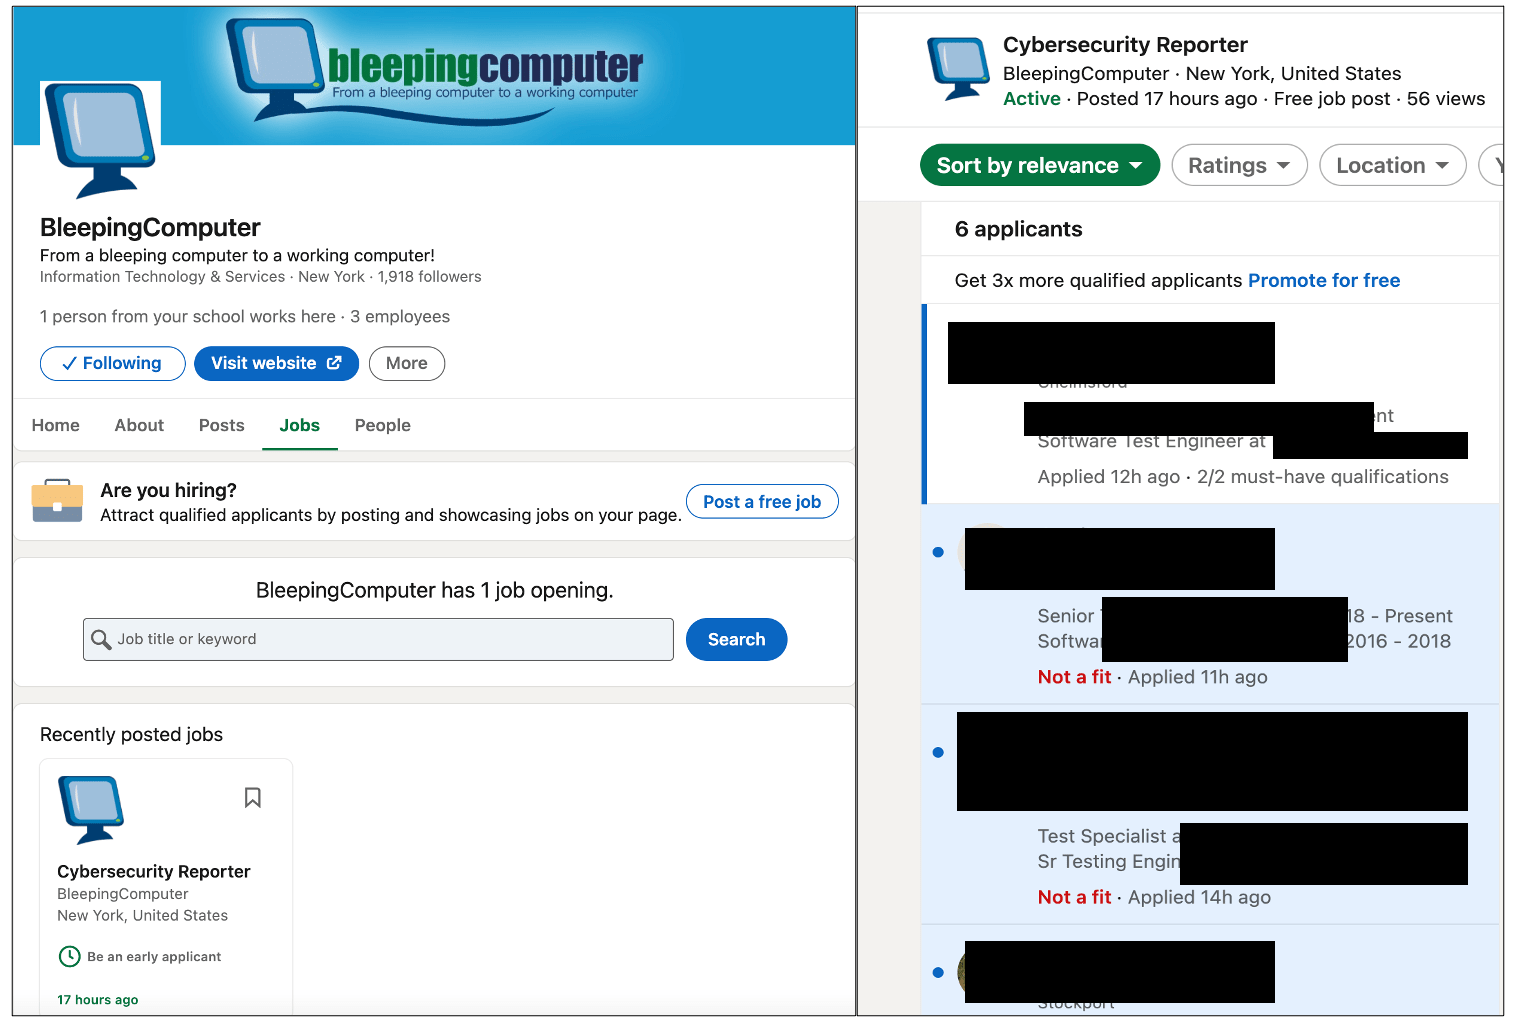
В деловой социальной сети LinkedIn нашли интересный изъян, позволяющий опубликовать вакансию от лица любой компании. Выявленный метод не требует верификации, а настоящему работодателю достаточно трудно избавиться от клона.

С помощью таких лазеек, которые разработчики почему-то до сих пор не учли, различные онлайн-мошенники получают возможность публиковать фейковые вакансии в злонамеренных целях.

Например, киберпреступники могут использовать социальную инженерию для сбора персональных данных и резюме. Соискатели, отправляющие эти сведения, считают, что они попадают в руки представителей легитимных компаний, хотя на деле их информацию могут продать или использовать в фишинговых атаках.

На проблему LinkedIn указал специалист компании Cyphere Гарман Синх. Поделившись с изданием BleepingComputer своей находкой, Синх отметил, что брешь действительно опасна.

«Любой может опубликовать вакансию от имени легитимного аккаунта LinkedIn. В итоге такое предложение не отличишь от резальных вакансий. Я лично проверил этот метод », — объясняет эксперт.

Некоторым такая «особенность» социальной сети уже может быть знакома, однако наверняка найдутся и те, кто слышит об этой лазейке впервые.


«Например, если уязвимой окажется официальная страница Google на площадке LinkedIn, мы сможем опубликовать вакансию от имени знаменитого интернет-гиганта. При этом также можно добавить отдельные параметры, которые будут редиректить соискателей на наш сайт, где их могут поджидать фишинговые приёмы и социальная инженерия», — продолжает Синх.

Сотрудники BleepingComputer решили проверить слова специалиста и пришли к выводу, что LinkedIn действительно позволяет создать вакансию от лица другой компании:

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru