



Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

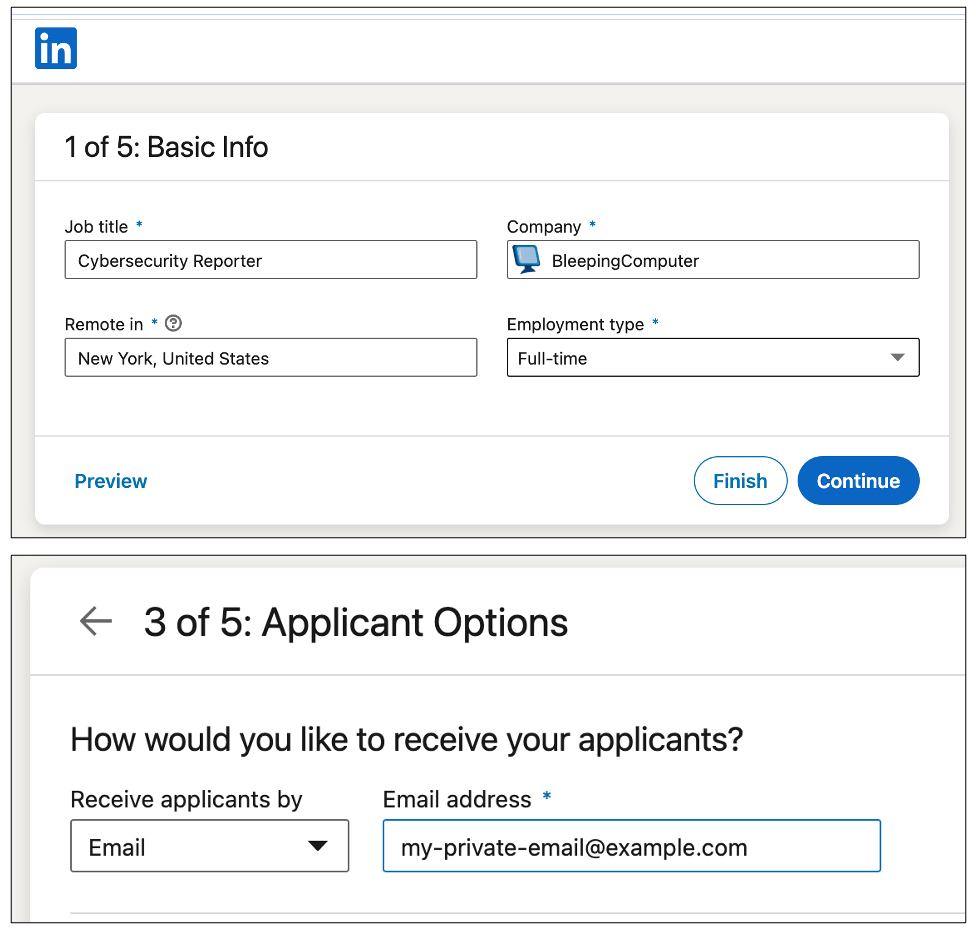
В деловой социальной сети LinkedIn нашли интересный изъян, позволяющий опубликовать вакансию от лица любой компании. Выявленный метод не требует верификации, а настоящему работодателю достаточно трудно избавиться от клона.

С помощью таких лазеек, которые разработчики почему-то до сих пор не учли, различные онлайн-мошенники получают возможность публиковать фейковые вакансии в злонамеренных целях.

Например, киберпреступники могут использовать социальную инженерию для сбора персональных данных и резюме. Соискатели, отправляющие эти сведения, считают, что они попадают в руки представителей легитимных компаний, хотя на деле их информацию могут продать или использовать в фишинговых атаках.

На проблему LinkedIn указал специалист компании Cyphere Гарман Синх. Поделившись с изданием BleepingComputer своей находкой, Синх отметил, что брешь действительно опасна.

«Любой может опубликовать вакансию от имени легитимного аккаунта LinkedIn. В итоге такое предложение не отличишь от резальных вакансий. Я лично проверил этот метод », — объясняет эксперт.

Некоторым такая «особенность» социальной сети уже может быть знакома, однако наверняка найдутся и те, кто слышит об этой лазейке впервые.


«Например, если уязвимой окажется официальная страница Google на площадке LinkedIn, мы сможем опубликовать вакансию от имени знаменитого интернет-гиганта. При этом также можно добавить отдельные параметры, которые будут редиректить соискателей на наш сайт, где их могут поджидать фишинговые приёмы и социальная инженерия», — продолжает Синх.

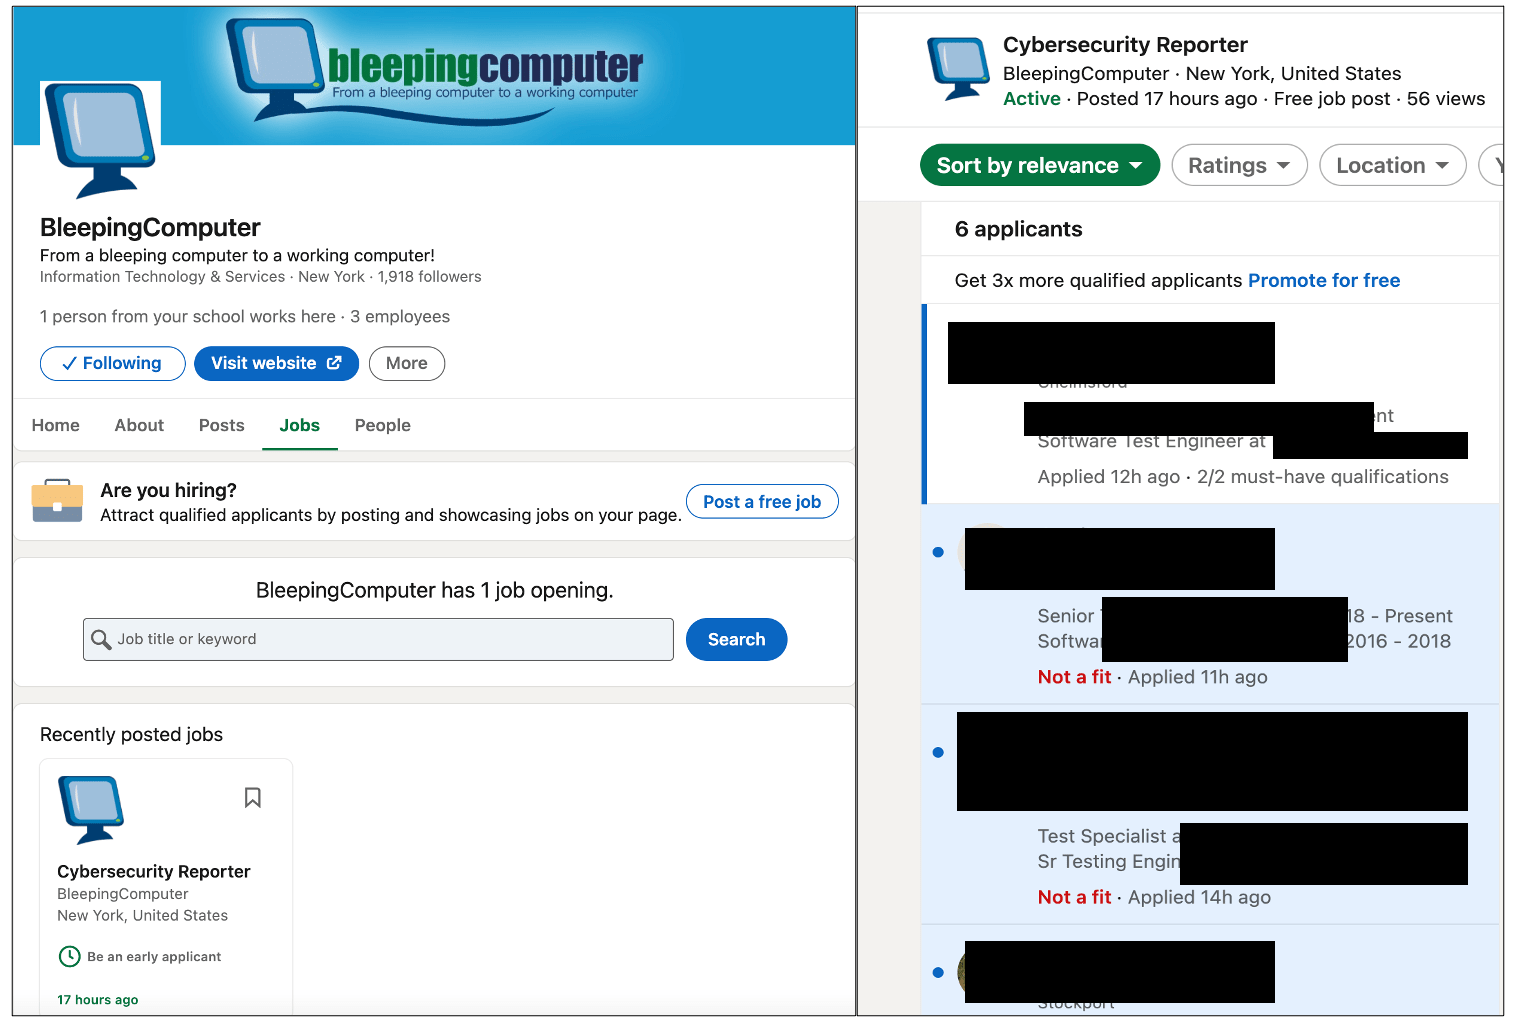
Сотрудники BleepingComputer решили проверить слова специалиста и пришли к выводу, что LinkedIn действительно позволяет создать вакансию от лица другой компании:

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru