



Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

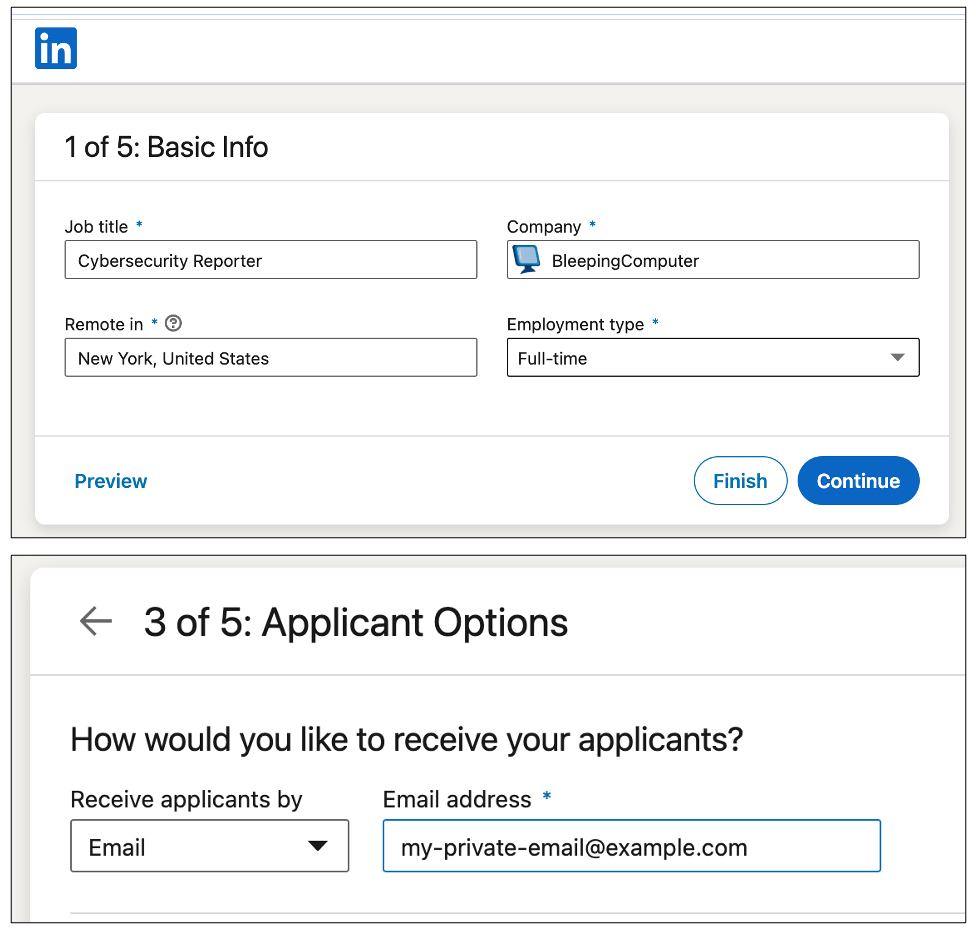
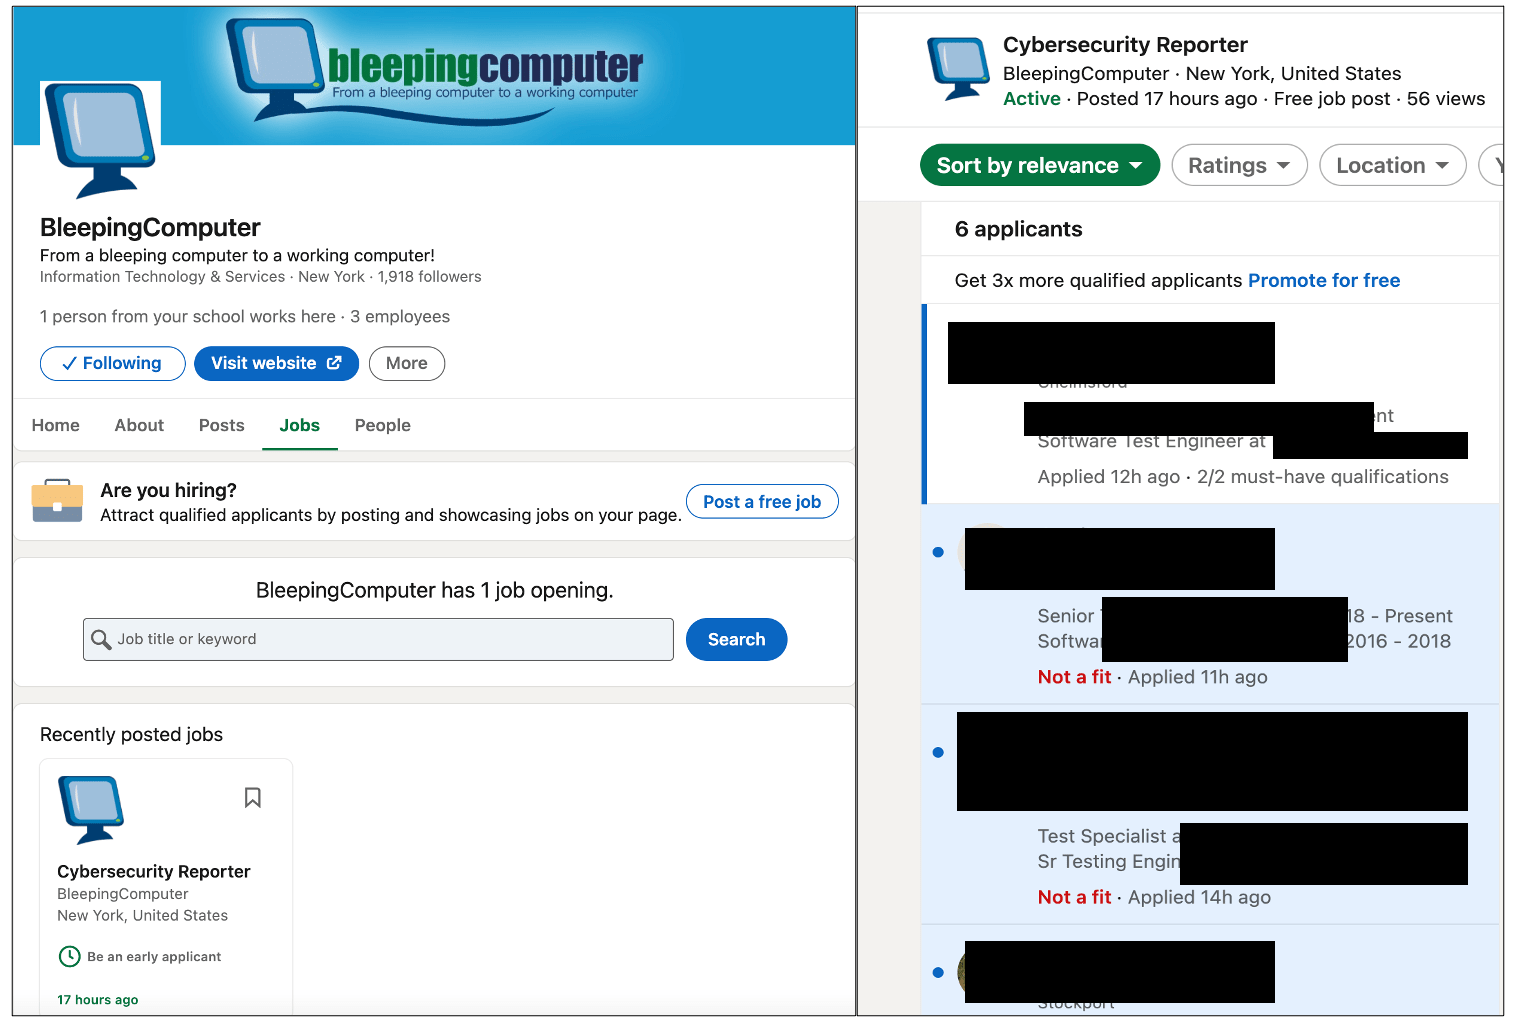
В деловой социальной сети LinkedIn нашли интересный изъян, позволяющий опубликовать вакансию от лица любой компании. Выявленный метод не требует верификации, а настоящему работодателю достаточно трудно избавиться от клона.

С помощью таких лазеек, которые разработчики почему-то до сих пор не учли, различные онлайн-мошенники получают возможность публиковать фейковые вакансии в злонамеренных целях.

Например, киберпреступники могут использовать социальную инженерию для сбора персональных данных и резюме. Соискатели, отправляющие эти сведения, считают, что они попадают в руки представителей легитимных компаний, хотя на деле их информацию могут продать или использовать в фишинговых атаках.

На проблему LinkedIn указал специалист компании Cyphere Гарман Синх. Поделившись с изданием BleepingComputer своей находкой, Синх отметил, что брешь действительно опасна.

«Любой может опубликовать вакансию от имени легитимного аккаунта LinkedIn. В итоге такое предложение не отличишь от резальных вакансий. Я лично проверил этот метод », — объясняет эксперт.

Некоторым такая «особенность» социальной сети уже может быть знакома, однако наверняка найдутся и те, кто слышит об этой лазейке впервые.


«Например, если уязвимой окажется официальная страница Google на площадке LinkedIn, мы сможем опубликовать вакансию от имени знаменитого интернет-гиганта. При этом также можно добавить отдельные параметры, которые будут редиректить соискателей на наш сайт, где их могут поджидать фишинговые приёмы и социальная инженерия», — продолжает Синх.

Сотрудники BleepingComputer решили проверить слова специалиста и пришли к выводу, что LinkedIn действительно позволяет создать вакансию от лица другой компании:

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru