



Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Авторы вредоносной программы Raccoon, предназначенной для кражи данных, решили попробовать новые функции своего детища. Не рассчитав свои силы, злоумышленники заразили собственные компьютеры и слили внутреннюю информацию.

Как известно, Raccoon способен собирать сведения из целого ряда приложений. За последние два года популярность этого вредоноса существенно выросла.

Тестируя новый вариант зловреда, киберпреступники допустили заражение собственных систем. Неосторожный эксперимент привёл к утечке данных на командный сервер (C2), а оттуда — на форум хакерской тематики.

Интересную утечку помогла обнаружить платформа Hudson Rock Cavalier, которая мониторила взломанные компьютеры. По словам сооснователя Hudson Rock, на счету Raccoon более миллиона скомпрометированных систем, за которыми пристально наблюдает Cavalier.

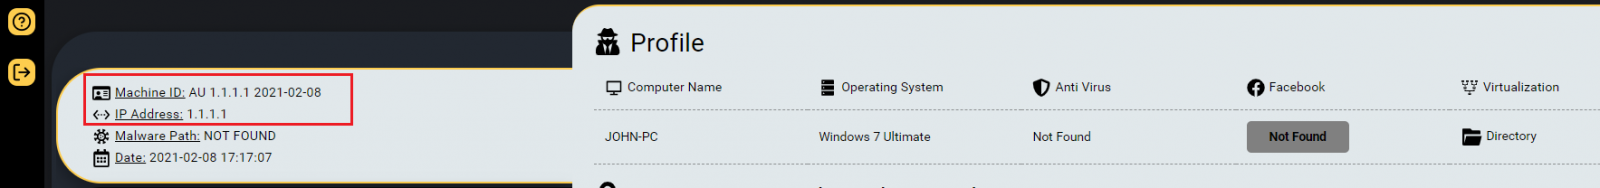
Инцидент с заражением компьютеров авторов вредоносной программы произошёл в феврале 2021 года, однако на него не сразу обратили внимание, поскольку эти устройства не значились в списках клиентов Hudson Rock.

Позже исследователи отметили IP-адрес — 1.1.1.1, — специально модифицированный, чтобы его не могли отследить.


Собранные специалистами данные показали, что авторы Raccoon тестировали возможности извлечения паролей из браузера Google Chrome. Именно в ходе этих тестов невнимательные злоумышленники допустили заражение собственных систем.

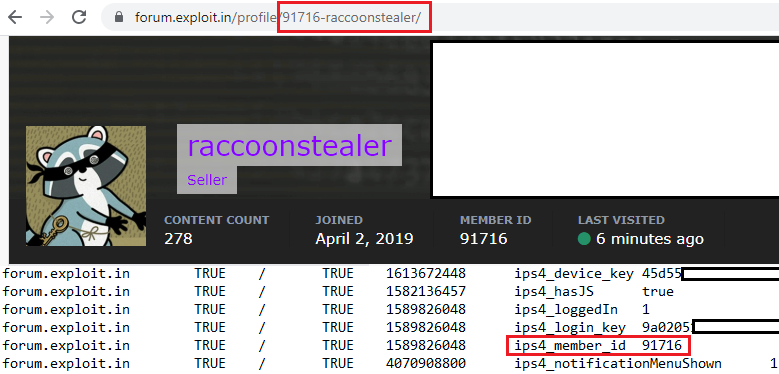
Также исследователи выяснили, что на компьютерах разработчиков зловреда присутствовали cookies популярного русскоязычного киберпреступного форума Exploit. Более того, специалистам даже удалось использовать эти cookies для входа на форум с идентификатором аккаунта Raccoon.

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru