



Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Кибербанда, орудующая программой-вымогателем LockBit пробила защиту консалтинговой компании Accenture и выкрала конфиденциальные данные. Сама жертва, однако, заявила, что прекрасно восстановила все файлы из бэкапа.

Напомним, что LockBit предлагается по модели «шифровальщик как услуга» (ransomware-as-a-service, RaaS), а это значит, что его может взять в аренду любая группировка. На днях распространяющие LockBit киберпреступники заявили, что одной из жертв стала Accenture.

Это можно назвать по-настоящему крупной «добычей», поскольку ирландская компания работает с 94 организациями из Fortune Global 100, оказывая услуги по консультированию в самых разных бизнес-областях. В списке клиентов Accenture есть всем известные наименования: Alibaba, Cisco и Google.

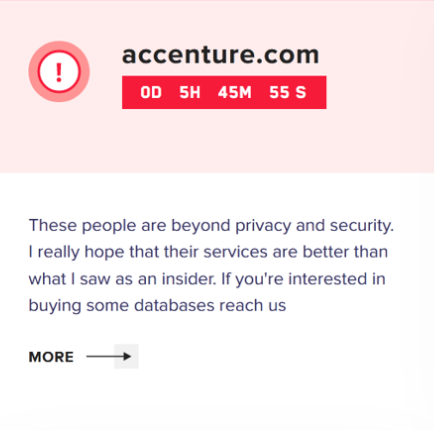
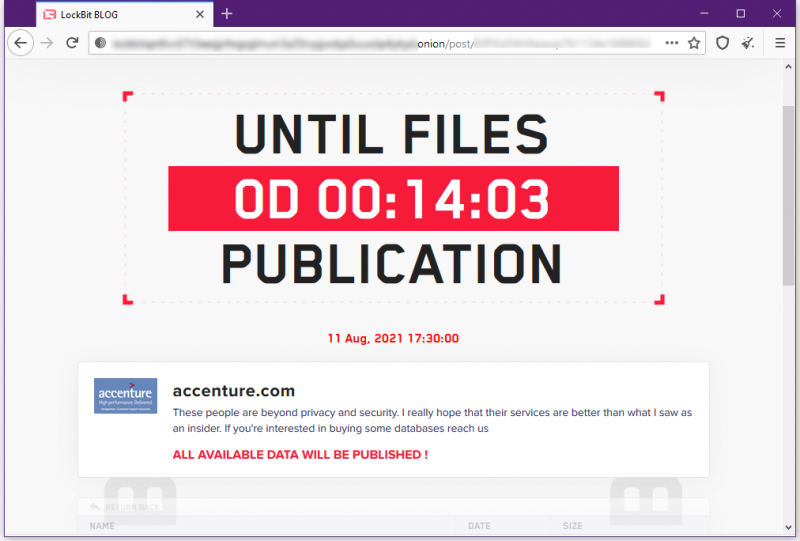
На официальном сайте операторов LockBit в дарквебе появился пост, в котором преступники предлагают купить базу данных Accenture. Помимо этого, злоумышленники крайне нелицеприятно отзываются об уровне защищённости систем ирландской консалтинговой компании.

«Эти люди далеки от конфиденциальности и безопасности. Очень надеюсь, что их услуги гораздо лучше того, что мне удалось лицезреть как инсайдеру. Если кто-то хочет купить базу данных, свяжитесь с нами», — гласит пост.


Также преступники опубликовали таймер, отсчитывающий время до публикации скомпрометированных данных. В папке под именем W1 исследователи нашли PDF-документы, украденные, предположительно, у Accenture.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru