



Ключ расшифровки REvil выложили на российском хакерском форуме

Ключ расшифровки REvil выложили на российском хакерском форуме

Ключ расшифровки REvil выложили на российском хакерском форуме

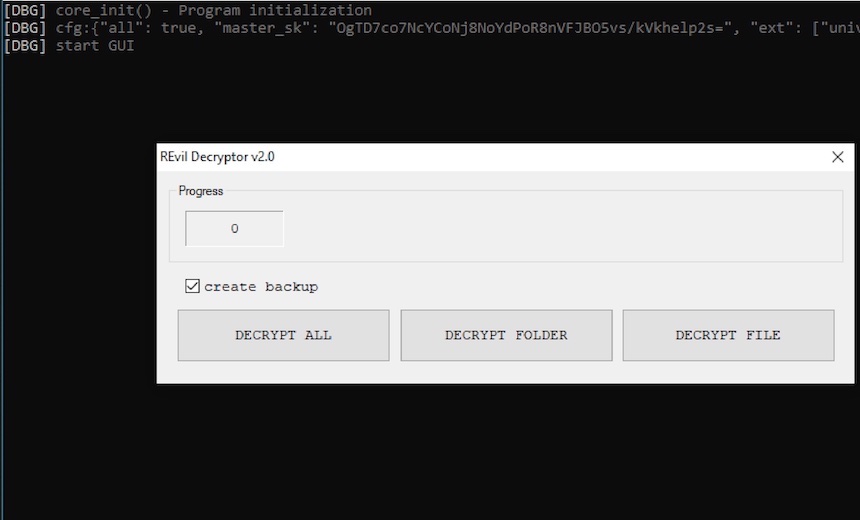
Вы ещё не забыли о недавней кибератаке операторов шифровальщика REvil на американскую компанию Kaseya? Так вот, в этом деле появились новые подробности, поскольку специалисты в области кибербезопасности тестируют универсальный ключ дешифровки, который кто-то недавно опубликовал на одном из хакерских форумов.

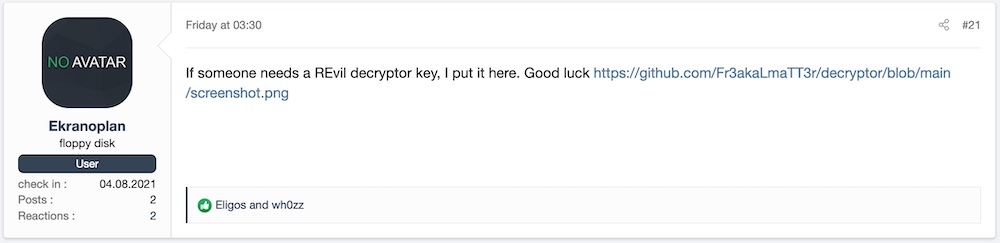
Ссылку на ключ запостил один из участников русскоязычного киберпреступного форума XSS. По словам экспертов, он как раз подходит для расшифровки файлов, пострадавших в ходе атаки на Kaseya.


Напомним, что Kaseya занимается разработкой софта для удалённого мониторинга и управления. В конце июля компания сообщила, что некий источник предоставил в её распоряжение декриптор, расшифровывающий файлы.

Пост на площадке XSS, на который обратили внимание исследователи, содержит ссылку, ведущую на ключ дешифровки. Сейчас остаётся только гадать, связан ли конкретно этот декриптор с тем, что попал в руки Kaseya, поскольку компания отказалась комментировать публикацию на XSS.

Отдельные специалисты посчитали, что выложенный на хакерской форуме ключ дешифровки может вернуть в прежнее состояние любые файлы, пострадавшие от REvil. Однако, скорее всего, это неправда, и ключ актуален только для конкретной кибератаки.

Как отметил Аллан Лиска, жертвам REvil не стоит рассчитывать на расшифровку файлов с помощью выложенного ключа. Более того, большинство жертв программы-вымогателя уже успели восстановить свои системы.

Напомним, что Kaseya опровергла информацию о выплате затребованного выкупа. По словам представителей американской компании, дешифратор оказался у неё благодаря третьей стороне, которая по понятным причинам не называется.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru