



Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Компания Proofpoint отозвала исковое заявление, направленное в адрес интернет-гиганта Facebook, и согласилась передать социальной площадке ряд доменов, которые ранее стали камнем преткновения между двумя корпорациями.

Проблемные домены когда-то были частью ThreatSim, платформы Proofpoint, предназначенной для симуляции фишинга и отработки методов противодействия. Представители компании зарегистрировали их много лет назад.

Поскольку с помощью ThreatSim исследователи пытались воспроизвести действия фишеров, некоторые домены замаскировали под площадки Facebook и Instagram. Фишинговые сайты проверяли на сотрудниках компаний-клиентов Proofpoint.

В ноябре 2020 года руководство Facebook узнало об этих доменах и направило соответствующий запрос, который обязывал регистратор доменных имён Namecheap передать социальной сети спорные домены. Корпорация Цукерберга утверждала, что имеет место неправомерное использование торговой марки.

В ответ Proofpoint подала в суд на Facebook в феврале 2021 года. Компания, занимающаяся безопасностью электронной почты и выпускающая решения для защиты от утечек данных, утверждала, что соцсеть пытается незаконно конфисковать часть системы для имитации фишинга.

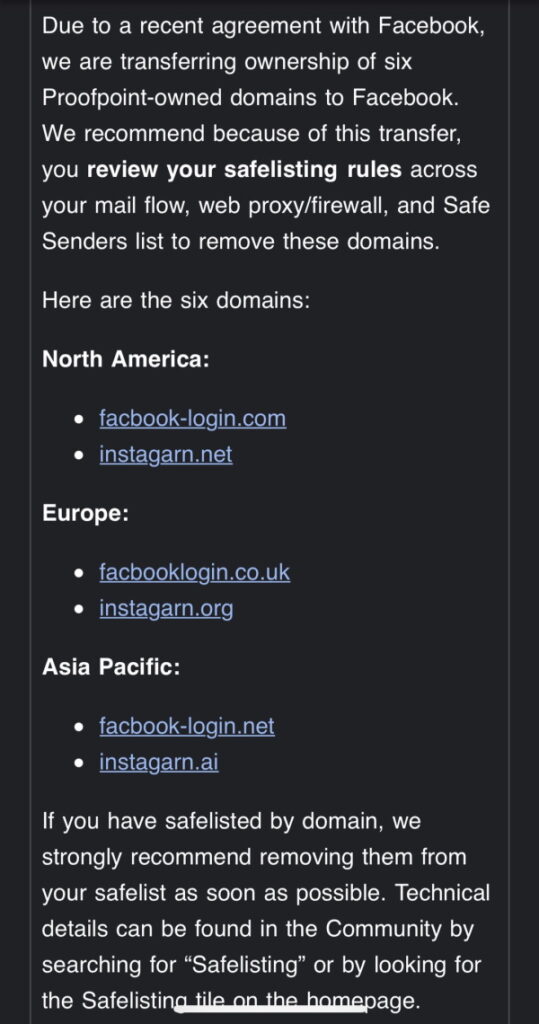
Предметом спора стали следующие домены: facbook-login.com, facbook-login.net, instagrarn.ai, instagrarn.net и instagrarn.org. К слову, юристы уже тогда утверждали, что у Proofpoint очень мало шансов выиграть дело, поскольку товарный знак действительно использовался на тестовых доменах.

И вот теперь стало понятно, что Proofpoint не желает продолжать тяжбу, поэтому передаёт все перечисленные выше и ряд других доменов Facebook.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru