



Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Исследователи наткнулись на новый Android-троян, основная задача которого — взламывать аккаунты пользователей в Facebook и распространять с их помощью дезинформацию. С марта 2021 года и до настоящего момента вредоносу удалось скомпрометировать более десяти тысяч учётных записей, принадлежащих гражданам 144 стран.

Способ доставки вредоносного приложения до боли знаком экспертам — через фейковые приложения в Google Play Store и других магазинах. Троян получил имя «FlyTrap», ранее специалисты не наблюдали его в атаках.

После анализа зловреда исследователи из Zimperium zLabs пришли к выводу, что он относится к семейству троянов, использующих социальную инженерию для взлома Facebook-аккаунтов. Согласно отчёту, операторы FlyTrap находятся во Вьетнаме.

Google уже успела удалить из Play Store девять приложений, распространяющих новый троян, однако в сторонних магазинах приложений их всё ещё можно свободно скачать. Список фейкового софта, к которому стоит относиться с осторожностью, выглядит так:

  • GG Voucher (com.luxcarad.cardid)
  • Vote European Football (com.gardenguides.plantingfree)
  • GG Coupon Ads (com.free_coupon.gg_free_coupon)
  • GG Voucher Ads (com.m_application.app_moi_6)
  • GG Voucher (com.free.voucher)
  • Chatfuel (com.ynsuper.chatfuel)
  • Net Coupon (com.free_coupon.net_coupon)
  • Net Coupon (com.movie.net_coupon)
  • EURO 2021 Official (com.euro2021)

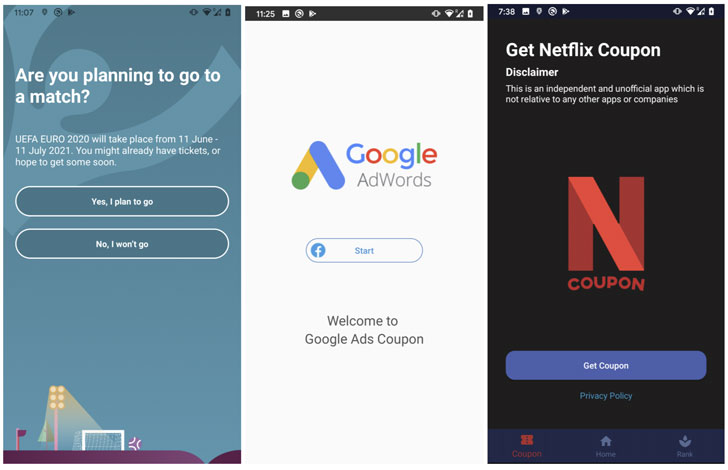
Авторы этих программ привлекают пользователей кодами и купонами для Netflix и Google AdWords, а также возможностью проголосовать за любимые команды и игроков на UEFA EURO 2020.


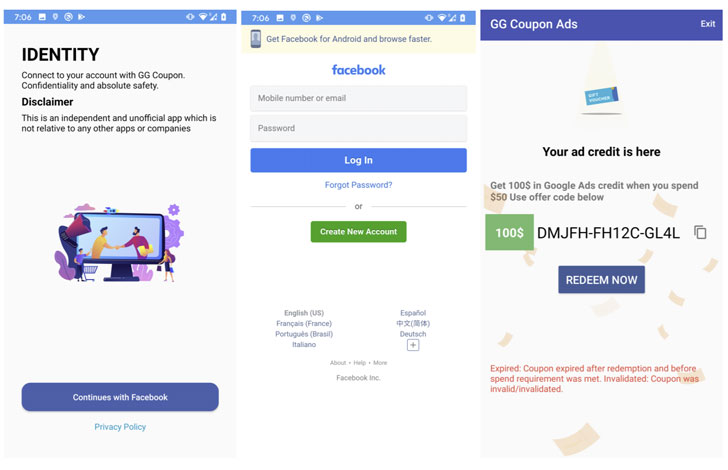
Троян FlyTrap разработан таким образом, чтобы после попадания в систему сразу выкрасть идентификатор жертвы в Facebook, местоположение, адрес электронной почты, IP-адрес, а также файлы cookies и токены. Для этого используется старая добрая инъекция JavaScript-кода.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru