



Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Киберпреступная группа, управляющая программой-вымогателем LockBit 2.0, в настоящее время активно вербует инсайдеров, которые должны помочь злоумышленникам проникнуть в сеть организации и зашифровать её файлы. В качестве вознаграждения преступники предлагают таким инсайдерам миллионы долларов.

Многие операторы шифровальщиков работают по схеме «вымогатель как услуга». В центре этого принципа, как правило, стоит группа разработчиков, предлагающих свои вредоносные программы другим киберпреступникам. В результате прибыль от этих кампаний делят между собой девелоперы и сами атакующие.

Также вымогатели привыкли нанимать сторонних пентестеров для «прощупывания» сети жертвы, поскольку ломать каждую систему самим выходит гораздо сложнее. Но операторы LockBit 2.0 решили пойти ещё дальше.

Группировка просто исключила все промежуточные звенья и обращалась напрямую к сотрудникам организаций, представляющих для них интерес. Такие инсайдеры запросто могут предоставить злоумышленникам доступ в сеть компании, за что позже получат немалое вознаграждение.

Запуск новой кампании LockBit 2.0 произошёл в июне. На прошлой неделе стало известно, что обновлённая версия программы-вымогателя способна автоматизировать шифрование домена Windows, используя групповые политики.

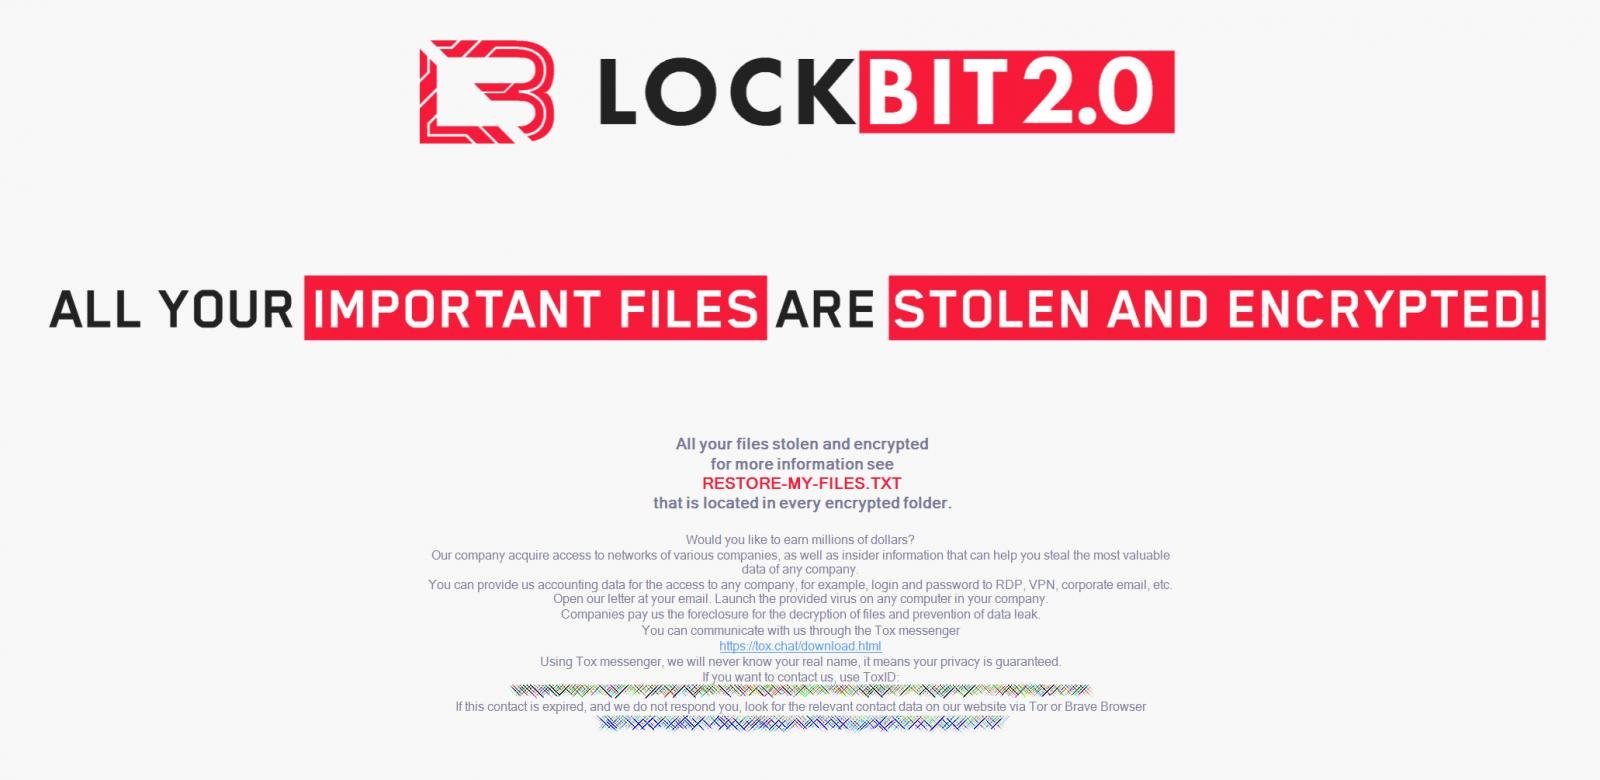
Киберпреступники также поменяли обои, которые шифровальщик устанавливает на поражённое устройство. Теперь там говорится о возможности заработать миллионы долларов. Для этого нужно выполнить задание инсайдера и предоставить злоумышленникам доступ в сеть компании.


Скорее всего, это послание адресовано сторонним ИТ-специалистам, которые будут разбираться с киберинцидентом. Если непорядочные специалисты захотят подзаработать, они теперь будут знать, куда обращаться.

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru