



Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Прежде не встречавшийся экспертам Android-троян, открывающий злоумышленникам удалённый доступ к девайсам жертв, недавно был замечен в атаках на пользователей мобильных устройств. Оказалось, что вредонос способен записывать экран и красть конфиденциальные данные.

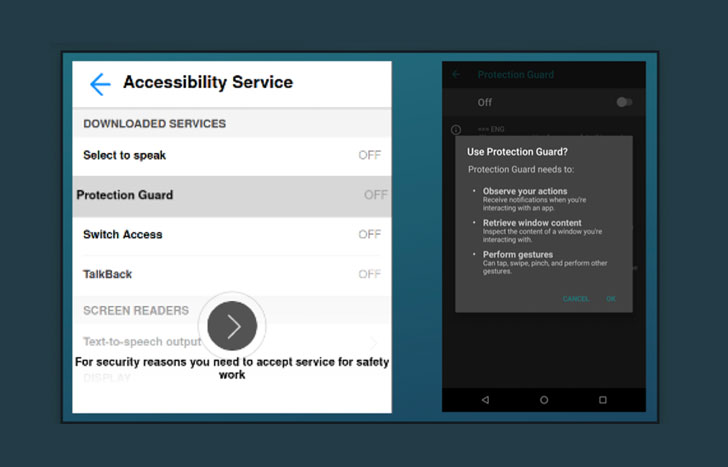
Троян получил имя «Vultur», поскольку он использует Virtual Network Computing (VNC), систему удалённого доступа к рабочему столу. Вредоносная программа распространяется через официальный магазин Google Play Store и маскируется под безобидное приложение «Protection Guard».

«Мы впервые наблюдаем банковский троян для операционной системы Android, который может записывать экран устройства и фиксировать нажатие клавиш. С помощью этих функций вредонос способен легко перехватывать учётные данные», — рассказывают специалисты компании ThreatFabric.

«Как правило, подобные трояны используют технику наложения окон, но в этом случае разработчики решили отойти от привычной практики. Этот метод, к слову, так же эффективно фиксирует пароли и другую конфиденциальную информацию».


Как и UBEL, о котором мы также писали сегодня, Vultur тоже задействует специальные возможности операционной системы Android. А отличает его использование VNC для записи экрана и логирования активности на смартфоне.

Кроме того, вредонос включает кросс-платформенную утилиту ngrok для установки удалённого доступа к VNC-серверу, запущенному локально на мобильном устройстве.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru