



Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

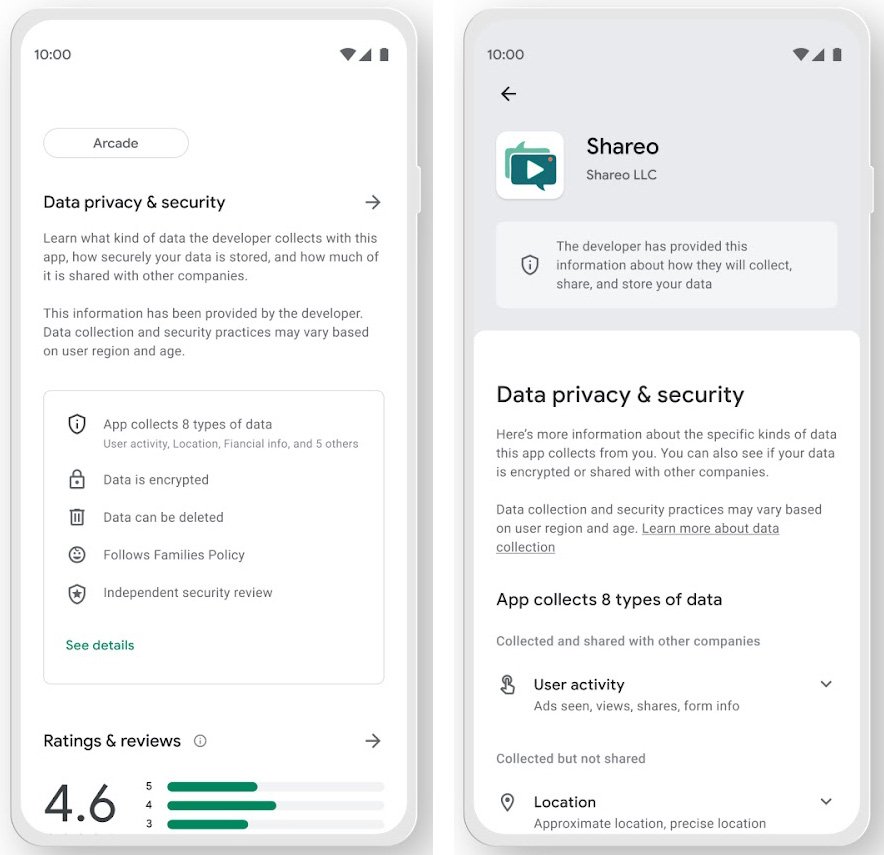
Представители Google осветили подробности готовящейся к выходу функции Play Store под названием «Safety section». Нововведение, согласно замыслу разработчиков, должно предоставить пользователям больше информации о сборе и использовании данных различными Android-приложениями.

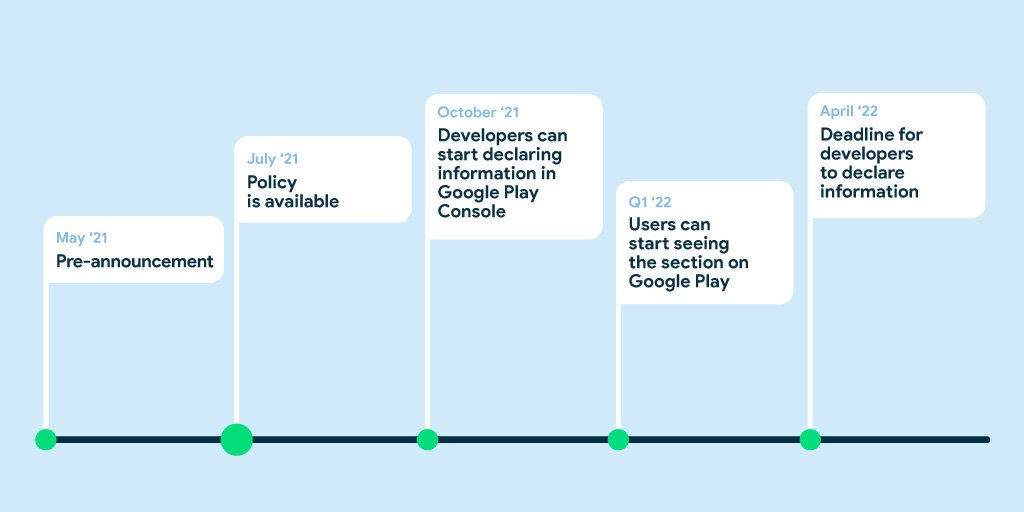
О новом принципе работы Google Play Store, требующем от разработчиков софта указывать, какие конкретно данные они собирают, интернет-гигант предупреждал ещё в мае. Девелоперы также должны объяснять, как собранные данные используются, а также подробно рассказывать о функциях конфиденциальности и безопасности, задействованных в приложении.

Вся эта информация будет храниться в специальном разделе каждой программы — Safety section. Google планирует запустить весь этот механизм в первом квартале 2022 года. Таким образом, пользователи смогут сначала ознакомиться с принципом сбора и использования информации в приложении, а уже потом решить, устанавливать его или нет.


Safety section позволит понять, какие именно пользовательские данные уходят третьим лицам, использует ли программа шифрование и соответствует ли этот софт мировым стандартам безопасности.

Следуя своему плану, Google теперь представила новые правила, требующие от разработчиков Android-приложений включать политику конфиденциальности, а также обозначать, какие данные используются сторонними библиотеками и SDK.

В дополнение Google обозначила девелоперам сроки, в которые они должны уложиться и предоставить всю необходимую информацию.


К апрелю 2022 года авторы Android-приложений должны будут подготовить секцию «App Privacy & security», в которой будет описана политика конфиденциальности. Если с этим будут какие-либо проблемы, Google Play Store отклонит любые обновления софта до соответствующего исправления.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru