



Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

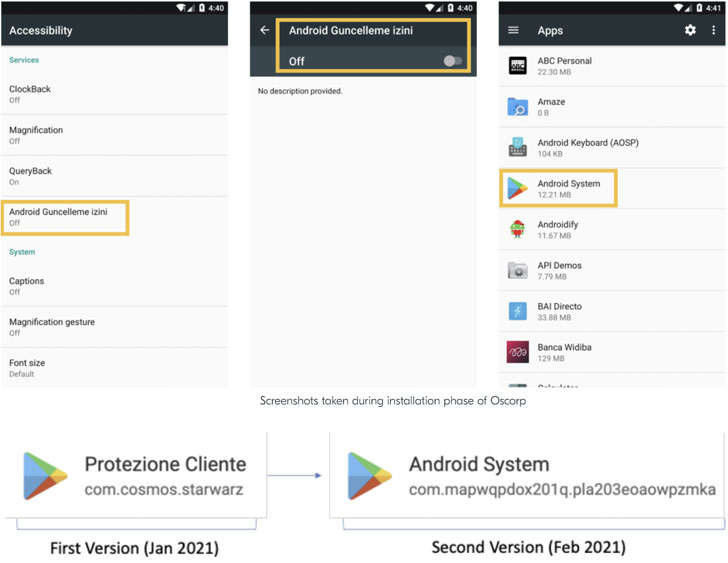
Вредоносная программа для Android, использующая специальные возможности операционной системы (accessibility services) для кражи учётных данных из банковских приложений, превратилась в целый ботнет. О новой кампании, стартовавшей в мае 2021 года, рассказали специалисты Cleafy.

Этот вредоносный софт для мобильных устройств получил имя Oscorp, его основная цель — добраться до денежных средств пользователей. Обосновавшись в системе, зловред может перехватывать СМС-сообщения, инициировать звонки, а также накладывать своё окно поверх легитимных приложений.

Распространяется вредонос через те же СМС-сообщения, замаскированные под уведомления от банка. Далее программа незаметно получает доступ к заражённому устройству через протокол WebRTC.

Вот, пожалуй, всё, что было известно об активности этой вредоносной программы в конце января 2021 года. Теперь, судя по всему, Oscorp вернулся, но уже в форме ботнета, получившего имя UBEL.


«Проанализировав отдельные семплы, мы пришли к выводу, что между Oscorp и UBEL определённо есть связь. Например, используется одна и та же база вредоносного кода», — пишут исследователи из Cleafy.

На форумах киберпреступной тематики UBEL предлагают по цене $980. Как и все похожие по реализации Android-вредоносы, он пытается получить в системе определённые права, чтобы читать и отправлять сообщения, записывать аудио, устанавливать и удалять приложения и т. п.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru