



Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

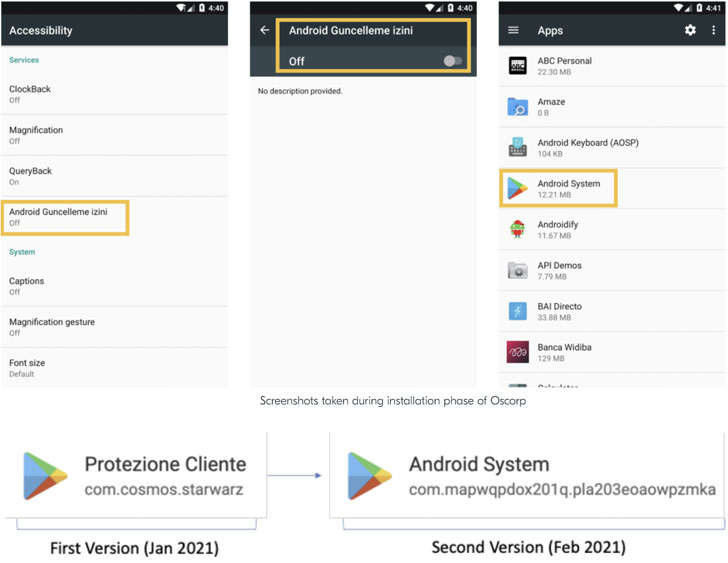
Вредоносная программа для Android, использующая специальные возможности операционной системы (accessibility services) для кражи учётных данных из банковских приложений, превратилась в целый ботнет. О новой кампании, стартовавшей в мае 2021 года, рассказали специалисты Cleafy.

Этот вредоносный софт для мобильных устройств получил имя Oscorp, его основная цель — добраться до денежных средств пользователей. Обосновавшись в системе, зловред может перехватывать СМС-сообщения, инициировать звонки, а также накладывать своё окно поверх легитимных приложений.

Распространяется вредонос через те же СМС-сообщения, замаскированные под уведомления от банка. Далее программа незаметно получает доступ к заражённому устройству через протокол WebRTC.

Вот, пожалуй, всё, что было известно об активности этой вредоносной программы в конце января 2021 года. Теперь, судя по всему, Oscorp вернулся, но уже в форме ботнета, получившего имя UBEL.


«Проанализировав отдельные семплы, мы пришли к выводу, что между Oscorp и UBEL определённо есть связь. Например, используется одна и та же база вредоносного кода», — пишут исследователи из Cleafy.

На форумах киберпреступной тематики UBEL предлагают по цене $980. Как и все похожие по реализации Android-вредоносы, он пытается получить в системе определённые права, чтобы читать и отправлять сообщения, записывать аудио, устанавливать и удалять приложения и т. п.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru