



Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

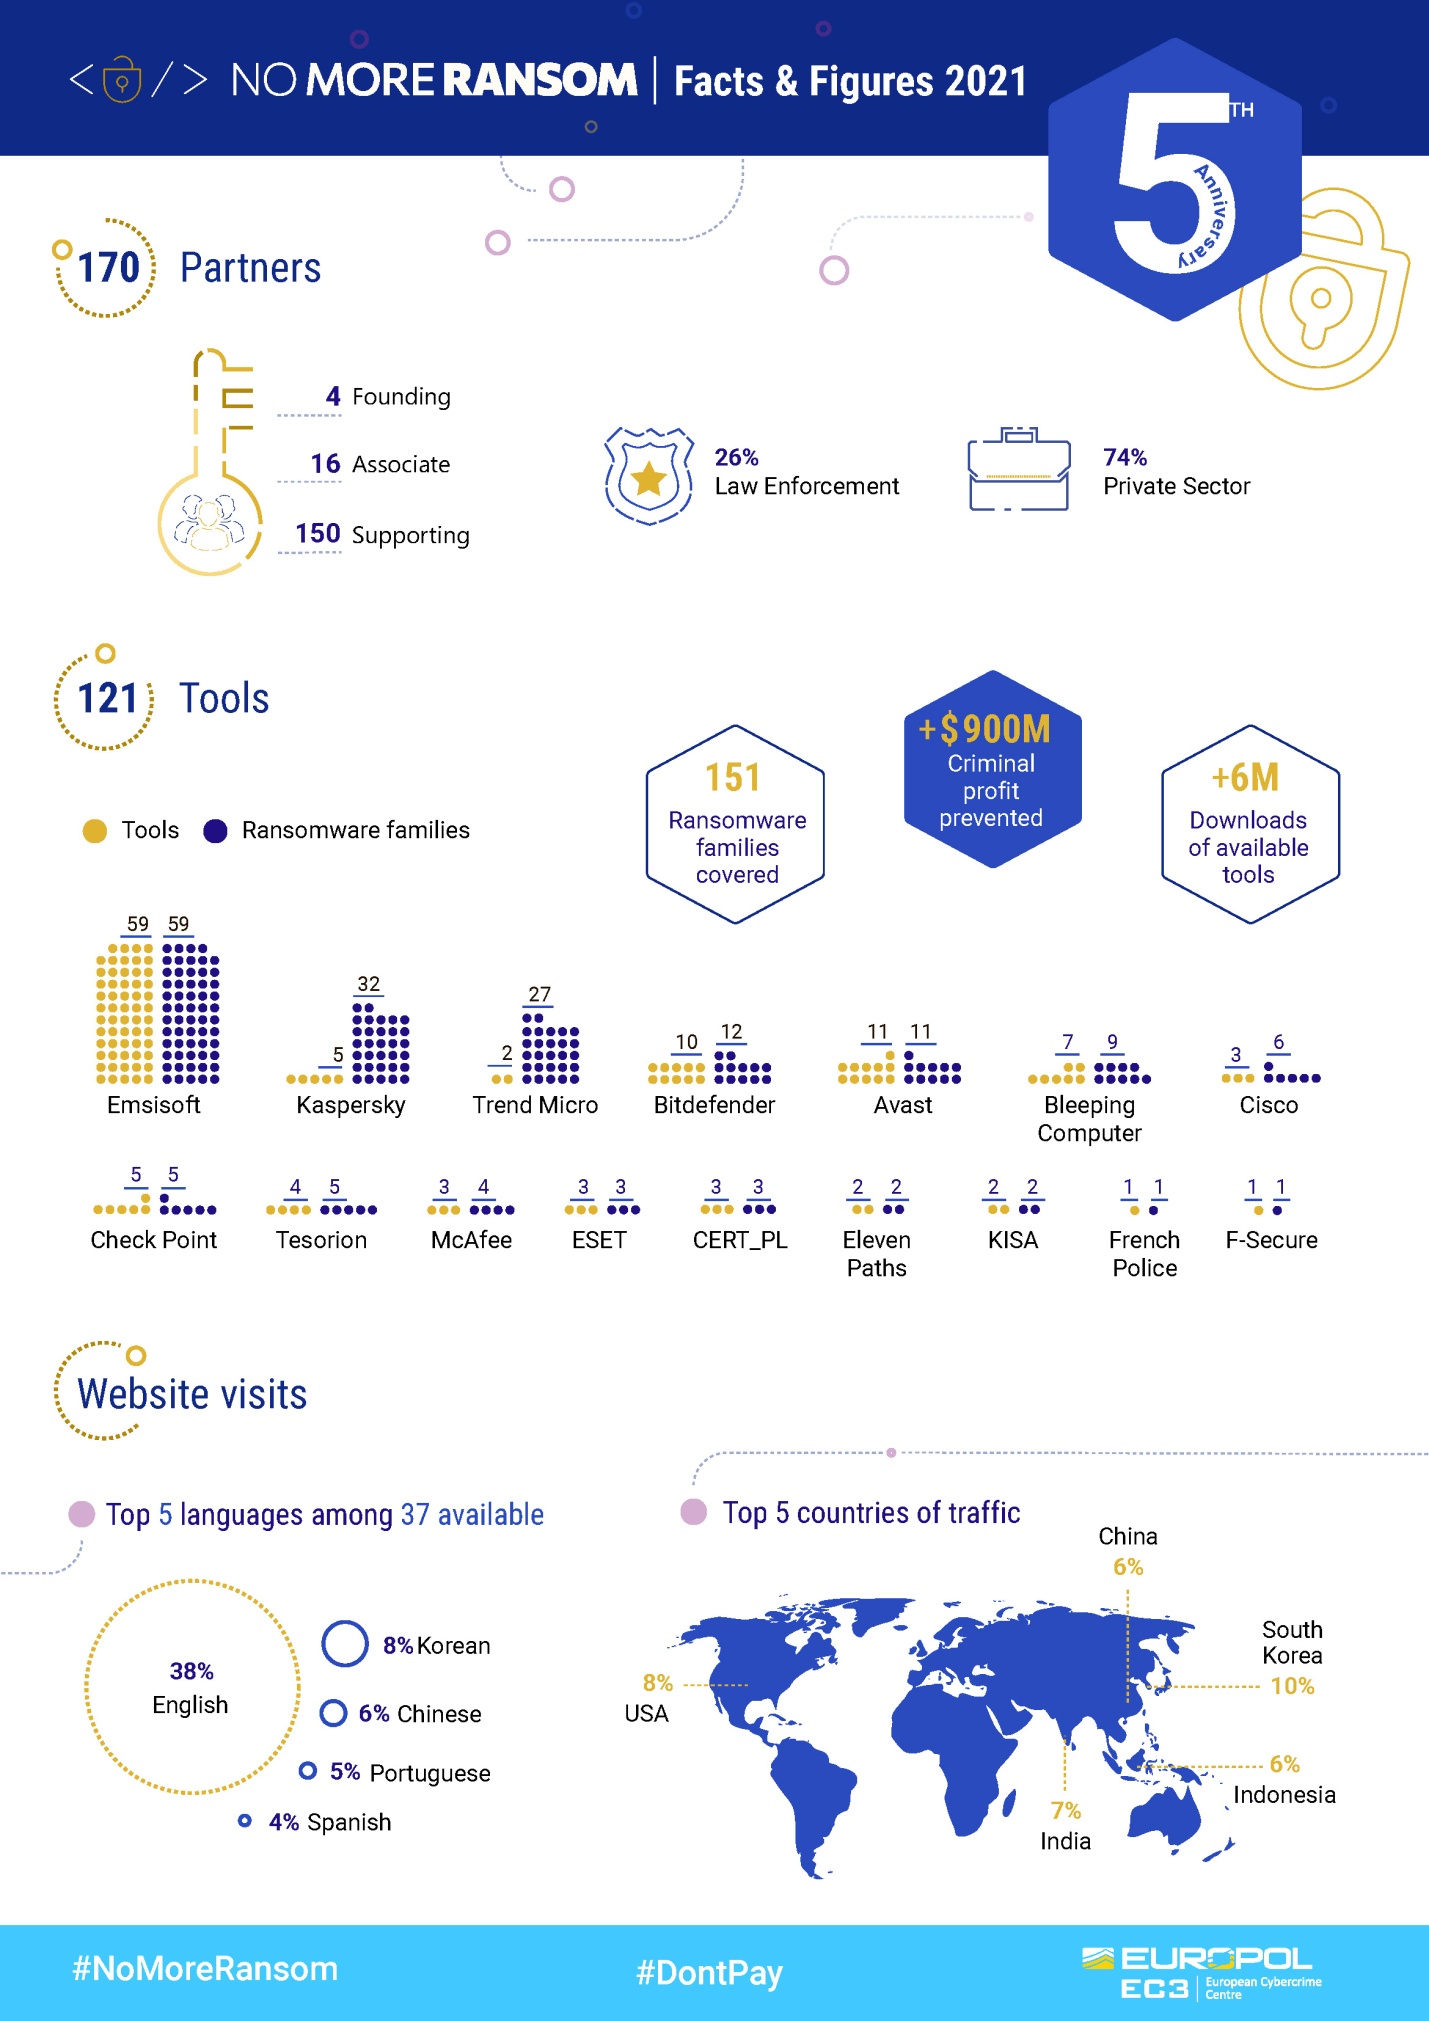
За пять лет своего существования ИБ-проект No More Ransom помог жертвам вымогательских программ суммарно сэкономить более $900 миллионов. В настоящее время портал предлагает более 120 бесплатных декрипторов для возврата файлов, зашифрованных представителями полутора сотен зловредных семейств.

За истекший срок число партнеров No More Ransom, запущенного по инициативе Европола, полиции Нидерландов, «Лаборатории Касперского» и McAfee, возросло до 170 организаций — ИБ-компаний, правоохранительных органов, академических институтов и проч. Созданными в рамках этого проекта инструментами расшифровки совокупно воспользовались более 6 млн раз.


Чтобы отметить пятилетний рубеж, участники проекта модернизировали сайт, сделав интерфейс более удобным для пользователей. На сервисе «Крипто-шериф», куда можно загружать файлы для идентификации зашифровавшего их зловреда, обновлена информация об этой угрозе.

Прежними остались лишь советы по защите от ransoware-атак:

  • регулярно делать резервные копии данных, чтобы их можно было восстановить в случае инцидента;
  • не кликать бездумно по ссылкам, не открывать вложения в письма из незнакомых источников;
  • своевременно обновлять приложения и операционные системы на всех устройствах;
  • автоматизировать процессы обнаружения уязвимостей и установки патчей в корпоративных сетях;
  • использовать эффективную многоуровневую защиту доступа к сети и RDP-сервисам;
  • не платить вымогателям, поощряя их к дальнейшим атакам.
Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru