



Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

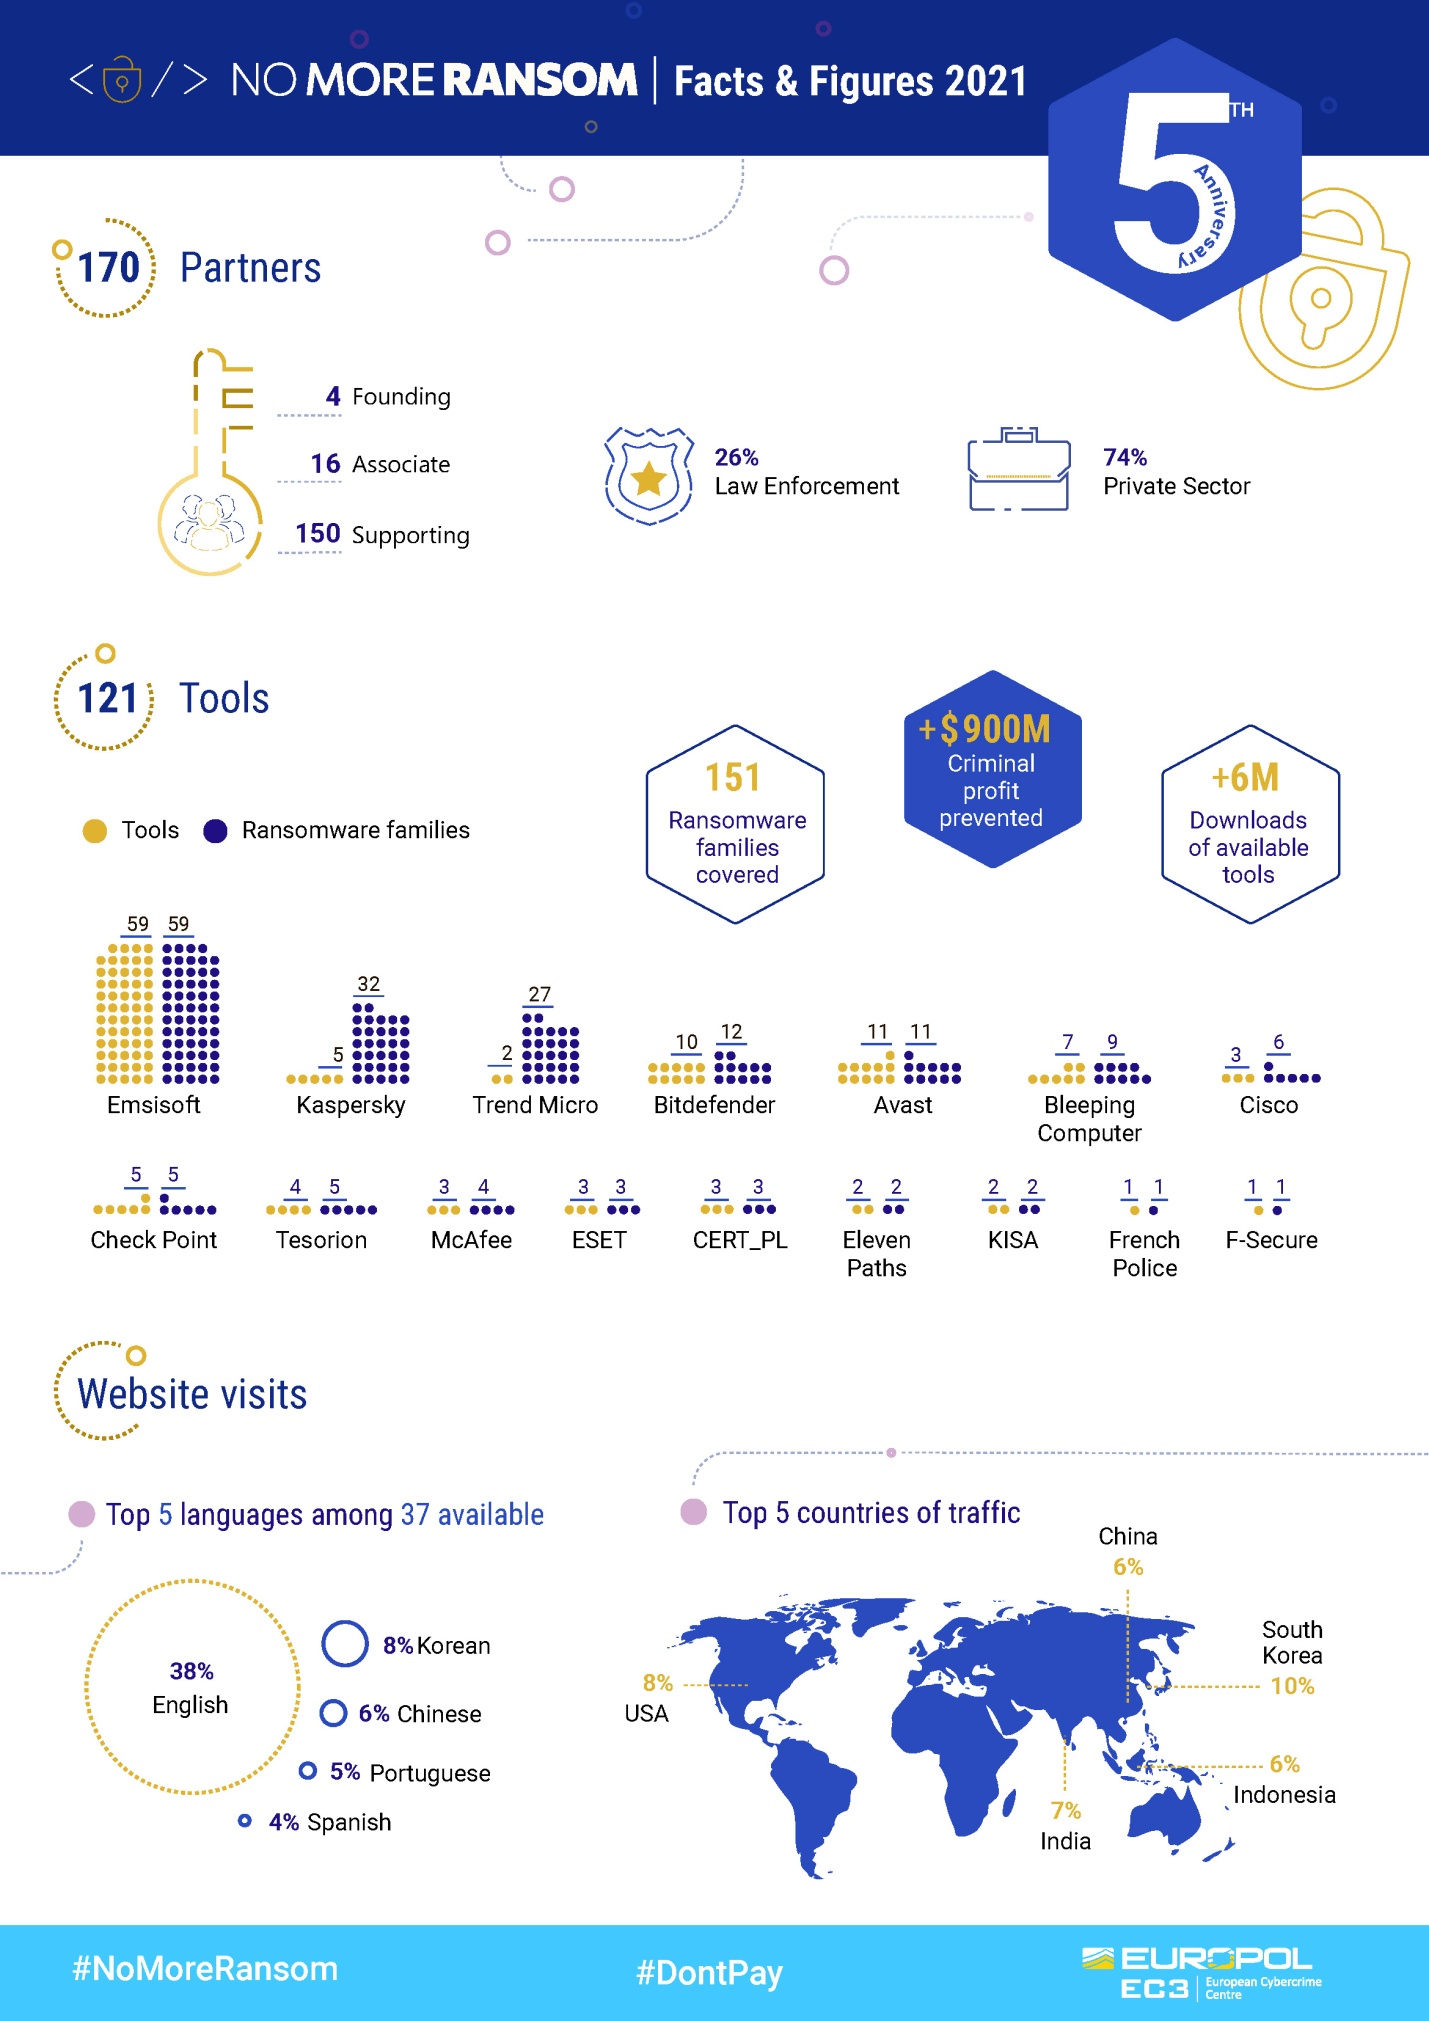
За пять лет своего существования ИБ-проект No More Ransom помог жертвам вымогательских программ суммарно сэкономить более $900 миллионов. В настоящее время портал предлагает более 120 бесплатных декрипторов для возврата файлов, зашифрованных представителями полутора сотен зловредных семейств.

За истекший срок число партнеров No More Ransom, запущенного по инициативе Европола, полиции Нидерландов, «Лаборатории Касперского» и McAfee, возросло до 170 организаций — ИБ-компаний, правоохранительных органов, академических институтов и проч. Созданными в рамках этого проекта инструментами расшифровки совокупно воспользовались более 6 млн раз.


Чтобы отметить пятилетний рубеж, участники проекта модернизировали сайт, сделав интерфейс более удобным для пользователей. На сервисе «Крипто-шериф», куда можно загружать файлы для идентификации зашифровавшего их зловреда, обновлена информация об этой угрозе.

Прежними остались лишь советы по защите от ransoware-атак:

  • регулярно делать резервные копии данных, чтобы их можно было восстановить в случае инцидента;
  • не кликать бездумно по ссылкам, не открывать вложения в письма из незнакомых источников;
  • своевременно обновлять приложения и операционные системы на всех устройствах;
  • автоматизировать процессы обнаружения уязвимостей и установки патчей в корпоративных сетях;
  • использовать эффективную многоуровневую защиту доступа к сети и RDP-сервисам;
  • не платить вымогателям, поощряя их к дальнейшим атакам.
Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru