



Спамер наводнил форум операторов Babuk гейскими гифками

Спамер наводнил форум операторов Babuk гейскими гифками

Спамер наводнил форум операторов Babuk гейскими гифками

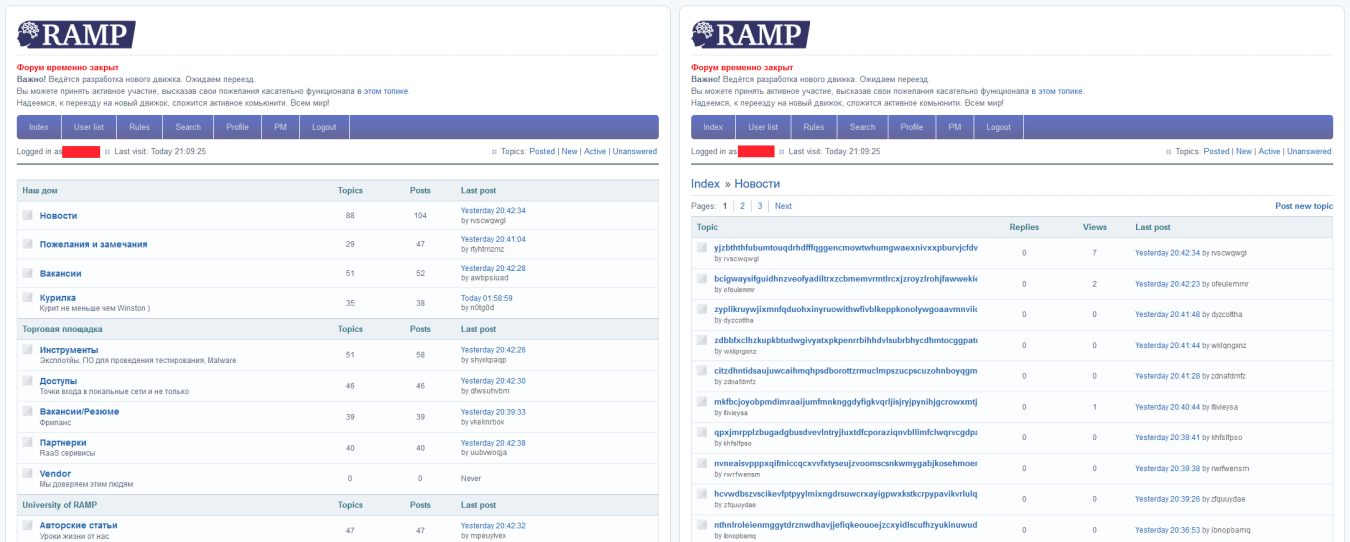
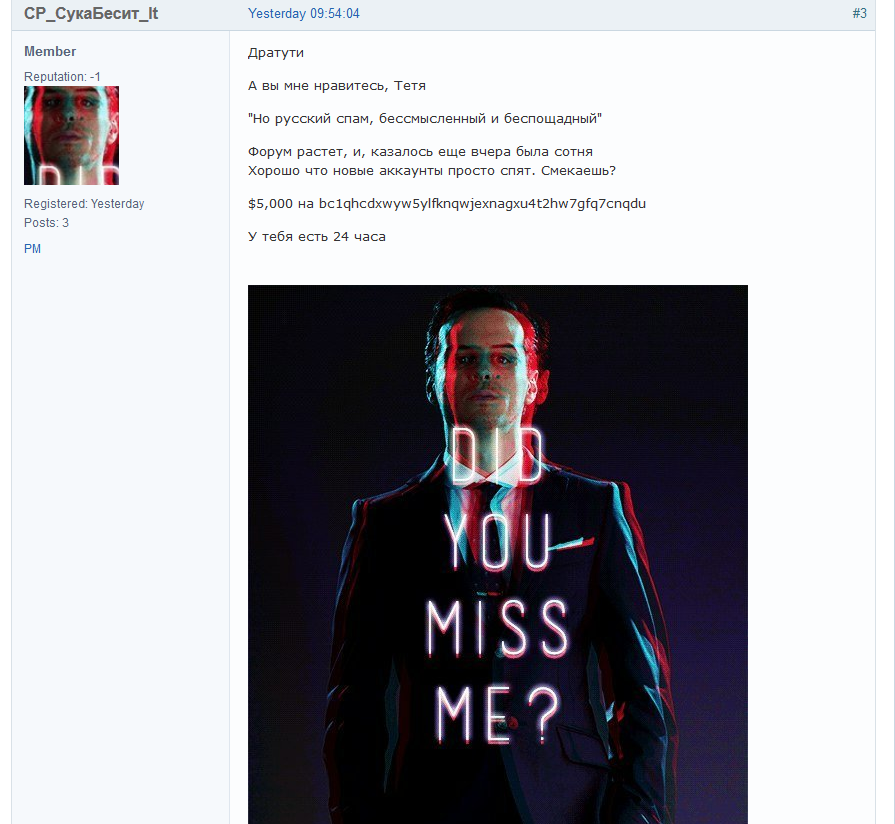
Некий спамер совершил набег на форум операторов программы-вымогателя Babuk, заполнив его GIF-файлами с нетрадиционным порнографическим контентом. А всё потому, что киберпреступники не смогли заплатить выкуп в размере $5000.

Удивительно, но получается, что вымогатели вымогают у других вымогателей. Банда Babuk тоже не сразу поверила в этот абсурд, сначала даже высмеяв попытку требовать с неё деньги. Пост дерзкого спамера просто удалили с площадки.

После этого форум операторов Babuk накрыло волной спама — за день на площадке создавались сотни топиков. Администраторам приходилось несколько раз очищать сайт.


Тем не менее киберпреступники, стоящие за распространением Babuk, продолжили стоять на своём, наотрез отказавшись платить наглому вымогателю. Действительно, биткоин-адрес спамера пока не получал никаких взносов.


Напомним, что операторы Babuk заявляли о прекращении атак, а в конце июня даже стало известно, что билдер шифровальщика утёк в открытый доступ. Более того, в начале июля мы сообщали, что этот билдер уже активно используется в атаках других злоумышленников.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru