



Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Google отчиталась в устранении серьезного бага операционной системы Chrome OS, из-за которого люди не могли пользоваться своими устройствами. Фактически версия ОС под номером 91.0.4472.165 просто превращала девайсы в кирпич.

Как известно, Chrome OS автоматически загружает обновления и устанавливает новую версию системы после перезагрузки. Благодаря этому подходу столкнувшиеся с проблемой пользователи после ребута просто не могли пользоваться компьютером.

Новый билд, получивший номер 91.0.4472.167, устраняет этот баг, однако разработчики сразу предупредили, что потребуется несколько дней, пока патч дойдёт до всех пользователей. В результате у людей остаётся два выбора: дождаться обновления или стереть все локальные данные.

Стоит учитывать, что система Chrome OS основана по большей части на облачных технологиях, поэтому если у вас нет потребности, например, запускать Linux-приложения, сброс устройства и удаление всех данных представляет меньшую проблему, чем для других операционных систем. Тем не менее ряд пользователей, конечно же, не оценит потерю важной информации.

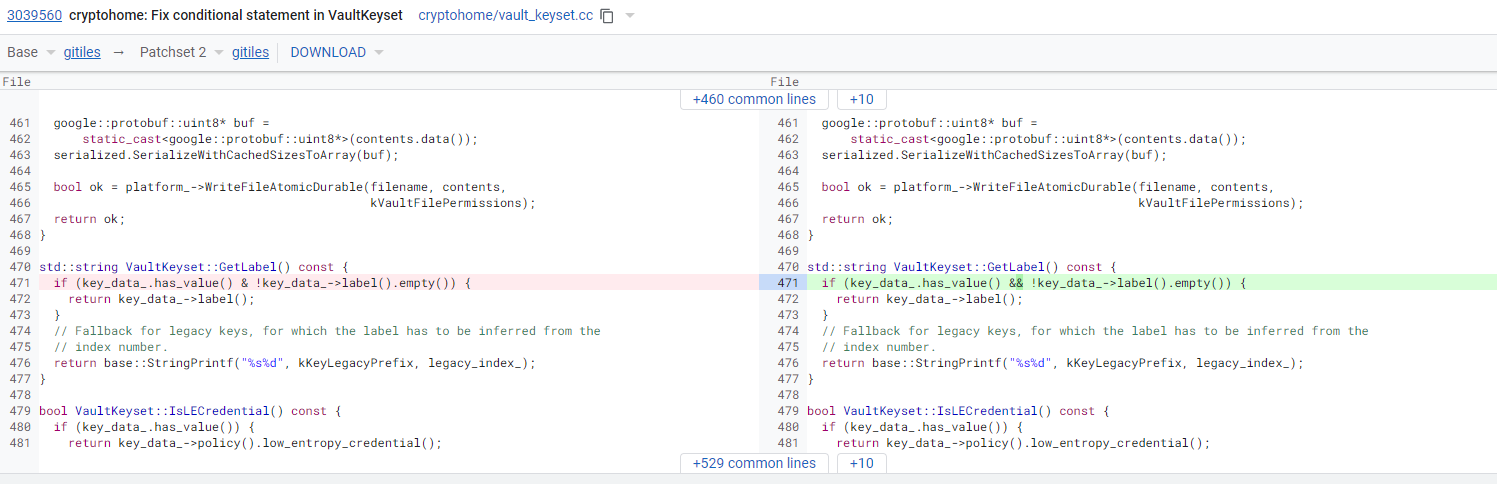
Как отметило издание Android Police, у выявленного бага, превращающего устройства в кирпич, есть интересная причина — банальная опечатка команды разработчиков.


Проблема крылась в том, что из-за опечатки Chrome OS не могла корректно проверить пароль пользователя и соотнести его с сохранёнными ключами. Таким образом, даже правильные пароли вызывали сообщение «Извините, ваш пароль не прошёл проверку».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru