



Мошенники и фишеры атакуют граждан стран, где популярны криптовалюты

Мошенники и фишеры атакуют граждан стран, где популярны криптовалюты

Мошенники и фишеры атакуют граждан стран, где популярны криптовалюты

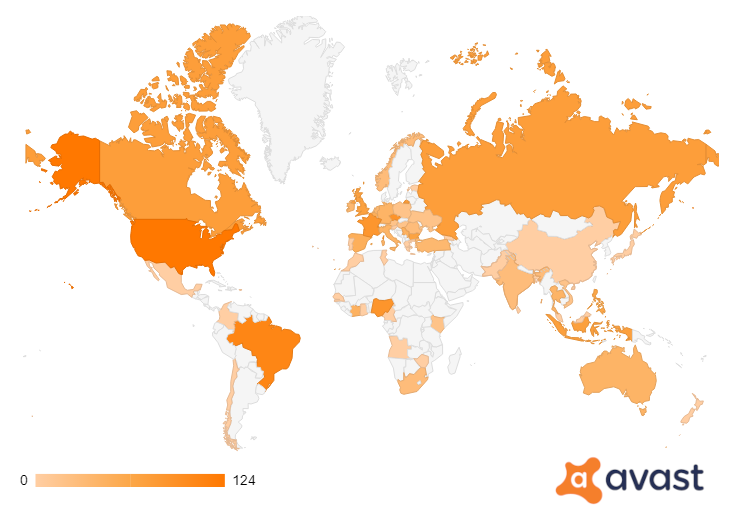
Мошенники успешно присосались к теме цифровой валюты, поскольку за первые шесть месяцев 2021 года специалисты антивирусной компании Avast зафиксировали увеличение числа схем в странах, где набирает популярность криптовалюта.

Чаще всего злоумышленники используют фишинговые сайты, ориентированные на граждан стран, в которых развивается тема цифровой валюты. Мошенники атакуют пользователей из США, России, Великобритании, Франции, Индии, а также Бразилии и Нигерии.


Как отметили специалисты Avast Threat Labs, исследовавшие 37 вредоносных сайтов, эти веб-ресурсы были замаскированы под законные кастодиальные кошельки. Основной мотивацией для мошенников послужил, конечно же, всплеск популярности биткоина, а 2021 год вообще обещает стать прорывным для цифровой валюты.

Эксперты Avast призвали пользователей помнить о методах мошенников, которые могут прикрываться розыгрышами от Илона Маска, а могут пообещать инвестировать ваши средства с огромной ежемесячной прибылью. Если это звучит слишком заманчиво, то это, скорее всего, и есть мошенничество.

Помимо этого, исследователи напомнили о подозрительных сообщениях, которые приходят в популярных мессенджерах и социальных сетях. Пользователи должны сразу блокировать таких отправителей, считают в Avast. Не стоит забывать и о мобильном фишинге и вредоносных приложениях для смартфонов.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru