



Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

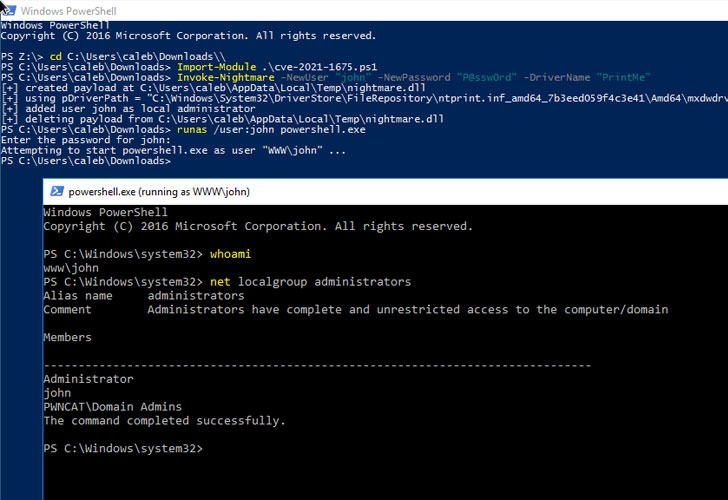
Microsoft выпустила срочное внеплановое обновление, устраняющее критическую уязвимость нулевого дня — PrintNightmare. Напомним, что эта дыра затрагивает службу Windows Print Spooler и позволяет злоумышленнику удалённо выполнить код, получив контроль над уязвимой системой.

Брешь, которой присвоили идентификатор CVE-2021-34527 и дали 8,8 баллов по шкале CVSS, угрожает всем поддерживаемым версиям операционной системы Windows. На прошлой неделе Microsoft предупреждала об активной эксплуатации PrintNightmare в реальных кибератаках.

Кстати, стоит отметить, что с помощью этой бреши потенциальный злоумышленник может не только удалённо запустить код, но и повысить права до уровня SYSTEM.


«Выпущенный ранее патч устраняет только RCE-баг PrintNightmare, а проблема локального повышения привилегий всё ещё остаётся актуальной», — уточнял Уилл Дорманн из Microsoft.

Другими словами, после выхода первого патча атакующие всё равно могли получить права SYSTEM в Windows. Microsoft предлагала следующее временное решение: остановить и деактивировать службу Print Spooler. Теперь же пользователям перечисленных ниже систем нужно установить новое обновление:

  • Windows Server 2019;
  • Windows Server 2012 R2;
  • Windows Server 2008;
  • Windows 8.1;
  • Windows RT 8.1;
  • Windows 10 (версий 21H1, 20H2, 2004, 1909, 1809, 1803, and 1507).

Напомним, что команда 0patch на днях выпустила неофициальный патч для PrintNightmare, чтобы пользователи могли хоть как-то обезопасить себя до выхода апдейта от Microsoft.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru