



Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Банда кибервымогателей, оперирующая шифровальщиком REvil, запросила 70 миллионов долларов в ходе крупнейшей атаки за последнее время — на американскую компанию Kaseya. Kaseya занимается разработкой софта для управления сетями, системами и ИТ-инфраструктурами.

$70 млн — именно столько просят операторы REvil за универсальный дешифратор, который может расшифровать компьютеры Kaseya. Напомним, что на страницах своего блога в дарквебе эта кибергруппировка взяла на себя ответственность за последние атаки.

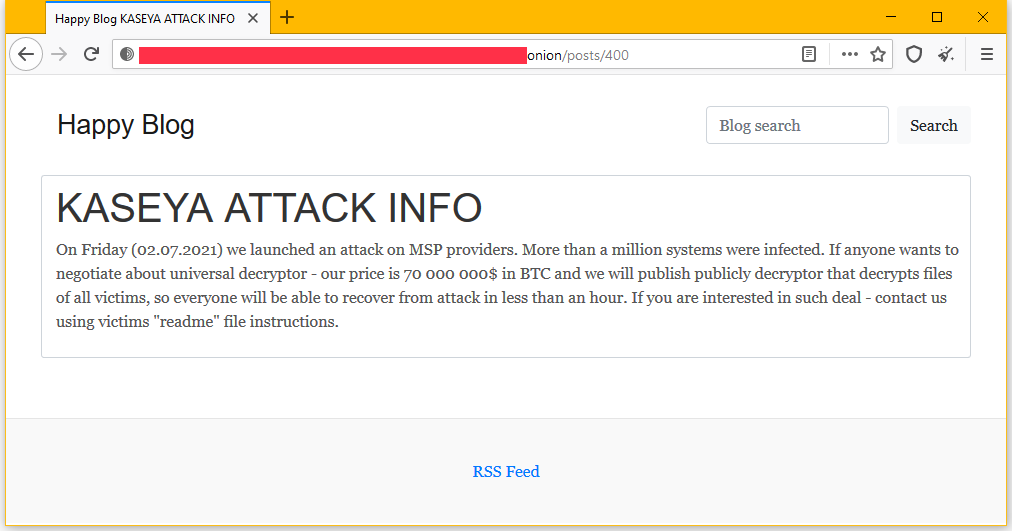
Более того, злоумышленники заявили, что им удалось зашифровать более миллиона систем Kaseya:

«Мы запустили атаки на MSP-провайдеров, заражены более миллиона систем. Если кто-то хочет пообщаться на тему универсального дешифратора, наша цена — 70 млн долларов в биткоинах. После публикации декриптора любая жертва сможет восстановить свои системы менее чем за час».


Стоит отметить, что это станет самым крупным выкупом в истории программ-вымогателей, если кто-то заплатит его. Представители Kaseya пока не прокомментировали требования кибервымогателей.

Эксперты полагают, что на данный момент киберинцидент с Kaseya затронул тысячи компаний по всему миру.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru