


Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Банда кибервымогателей, оперирующая шифровальщиком REvil, запросила 70 миллионов долларов в ходе крупнейшей атаки за последнее время — на американскую компанию Kaseya. Kaseya занимается разработкой софта для управления сетями, системами и ИТ-инфраструктурами.

$70 млн — именно столько просят операторы REvil за универсальный дешифратор, который может расшифровать компьютеры Kaseya. Напомним, что на страницах своего блога в дарквебе эта кибергруппировка взяла на себя ответственность за последние атаки.

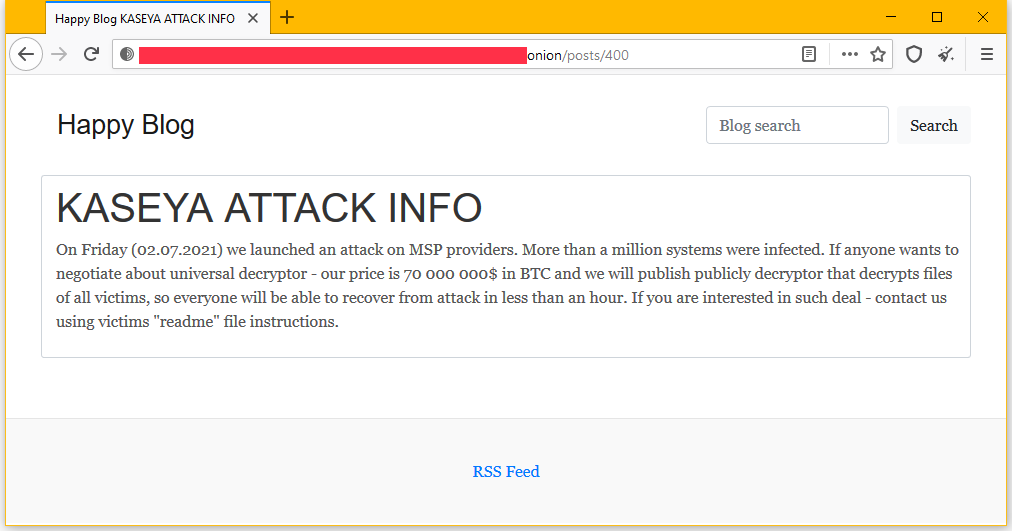
Более того, злоумышленники заявили, что им удалось зашифровать более миллиона систем Kaseya:

«Мы запустили атаки на MSP-провайдеров, заражены более миллиона систем. Если кто-то хочет пообщаться на тему универсального дешифратора, наша цена — 70 млн долларов в биткоинах. После публикации декриптора любая жертва сможет восстановить свои системы менее чем за час».


Стоит отметить, что это станет самым крупным выкупом в истории программ-вымогателей, если кто-то заплатит его. Представители Kaseya пока не прокомментировали требования кибервымогателей.

Эксперты полагают, что на данный момент киберинцидент с Kaseya затронул тысячи компаний по всему миру.

VLC можно атаковать через обычную PNG-картинку и вредоносный сервер

В медиаплеере VLC обнаружили две уязвимости, позволяющие выйти за границы выделенной памяти. Проблемы затрагивают версии с 3.0.0 по 3.0.23, а для запуска одной из атак достаточно открыть специально подготовленную PNG-картинку.

Наиболее опасная брешь, CVE-2026-56711, получила 8,6 балла по шкале CVSS 4.0.

Ошибка связана с целочисленным переполнением при расчёте размера буфера для изображения. Атакующий может указать в PNG аномально большие ширину и высоту, из-за чего VLC выделит слишком маленький участок памяти, а затем начнёт записывать данные за его пределами.

Уязвимость срабатывает при непосредственном открытии вредоносной картинки или её загрузке из плейлиста. Никаких редких настроек и шаманства с плагинами не требуется.

Вторая проблема, CVE-2026-73324, получила 6,9 балла. Она находится в модуле RealRTSP. Злоумышленник может заставить VLC подключиться к подконтрольному серверу и передать строку ответа длиннее 4096 байт. Из-за отсутствующего нулевого символа программа продолжит читать память за пределами буфера.

В результате сервер потенциально может получить данные, оказавшиеся рядом в памяти клиента. Модуль RealRTSP включён в официальные сборки VideoLAN, хотя некоторые дистрибутивы могут поставлять VLC без него.

Пока разработчики не выпустили пропатченные сборки, пользователям рекомендуют не открывать изображения и плейлисты из сомнительных источников и избегать незнакомых RealRTSP-ссылок.


RSS: Новости на портале Anti-Malware.ru