



Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

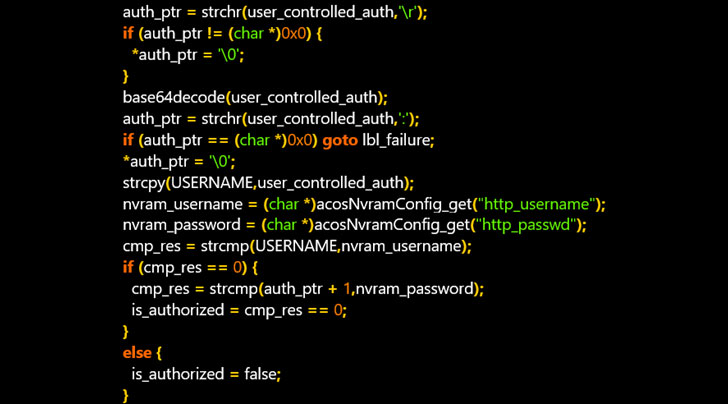
Специалисты в области кибербезопасности из компании Microsoft сообщили о критических уязвимостях, затягивающих маршрутизаторы серии NETGEAR DGN2200v1. Как отметили эксперты, выявленные бреши могут использоваться в качестве отправной точки для компрометации сети.

Всего Microsoft насчитала три уязвимости, затрагивающие HTTPd-аутентификацию. По шкале CVSS эти дыры получили от 7,1 до 9,4 баллов. В зоне риска находятся все маршрутизаторы, работающие на версии прошивки v1.0.0.60.

Обратите внимание, что разработчики уже выпустили соответствующие патчи, так что защититься от эксплуатации уязвимостей достаточно просто — надо установить апдейты.

«Поскольку в последнее время кибератаки на прошивку устройств существенно выросли, пользователям стоит уделять особое внимание защите любой софтверной составляющей, установленной на маршрутизаторах», — объясняет команда Microsoft 365 Defender Research.


В теории успешная эксплуатация дыр в NETGEAR DGN2200v1 позволяет атакующему получить доступ к страницам управления роутером. Поскольку с помощью брешей злоумышленник может обойти аутентификацию, открывается возможность для получения полного контроля над атакуемым устройством.

Более того, грамотный киберпреступник может развить атаку и вытащить имя пользователя и пароль, сохранённые в памяти маршрутизатора. Для этого используется функция бэкапа / восстановления.

Пользователям NETGEAR DGN2200v1 настоятельно рекомендуется скачать и установить последнюю версию прошивки, чтобы избежать потенциальных кибератак.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru