



Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

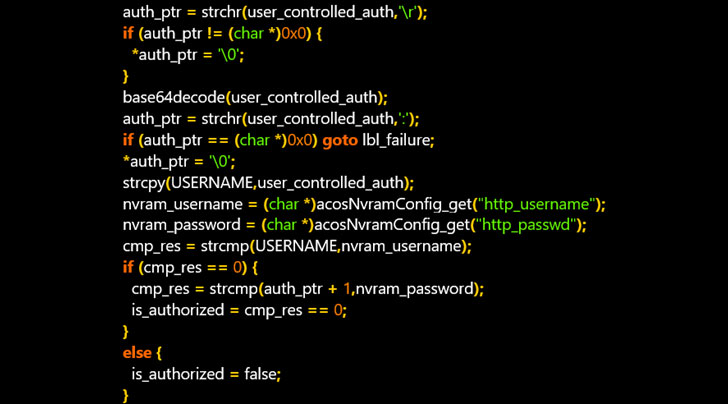
Специалисты в области кибербезопасности из компании Microsoft сообщили о критических уязвимостях, затягивающих маршрутизаторы серии NETGEAR DGN2200v1. Как отметили эксперты, выявленные бреши могут использоваться в качестве отправной точки для компрометации сети.

Всего Microsoft насчитала три уязвимости, затрагивающие HTTPd-аутентификацию. По шкале CVSS эти дыры получили от 7,1 до 9,4 баллов. В зоне риска находятся все маршрутизаторы, работающие на версии прошивки v1.0.0.60.

Обратите внимание, что разработчики уже выпустили соответствующие патчи, так что защититься от эксплуатации уязвимостей достаточно просто — надо установить апдейты.

«Поскольку в последнее время кибератаки на прошивку устройств существенно выросли, пользователям стоит уделять особое внимание защите любой софтверной составляющей, установленной на маршрутизаторах», — объясняет команда Microsoft 365 Defender Research.


В теории успешная эксплуатация дыр в NETGEAR DGN2200v1 позволяет атакующему получить доступ к страницам управления роутером. Поскольку с помощью брешей злоумышленник может обойти аутентификацию, открывается возможность для получения полного контроля над атакуемым устройством.

Более того, грамотный киберпреступник может развить атаку и вытащить имя пользователя и пароль, сохранённые в памяти маршрутизатора. Для этого используется функция бэкапа / восстановления.

Пользователям NETGEAR DGN2200v1 настоятельно рекомендуется скачать и установить последнюю версию прошивки, чтобы избежать потенциальных кибератак.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru