



Билдер Babuk Locker уже активно используется в реальных кибератаках

Билдер Babuk Locker уже активно используется в реальных кибератаках

Билдер Babuk Locker уже активно используется в реальных кибератаках

Билдер программы-вымогателя Babuk Locker уже активно используется в реальных кибератаках. Используя инструмент для создания кастомных версий вредоноса, злоумышленники атакуют организации по всему миру.

Шифровальщик Babuk Locker привлёк внимание экспертов в начале 2021 года, когда операторы запустили кампании против корпоративных систем. Помимо шифрования важных файлов, вредоносная программа передавала киберпреступникам конфиденциальные данные.

Тем не менее после атаки на полицейский участок в городе Вашингтон правоохранительные органы всерьёз взялись за Babuk Locker, что вынудило злоумышленников прекратить свои операции.

Буквально несколько дней назад стало известно, что код билдера этого шифровальщика утёк в открытый доступ. Такие инструменты позволяют малоквалифицированным хакерам создавать собственные варианты сложных вредоносных программ.

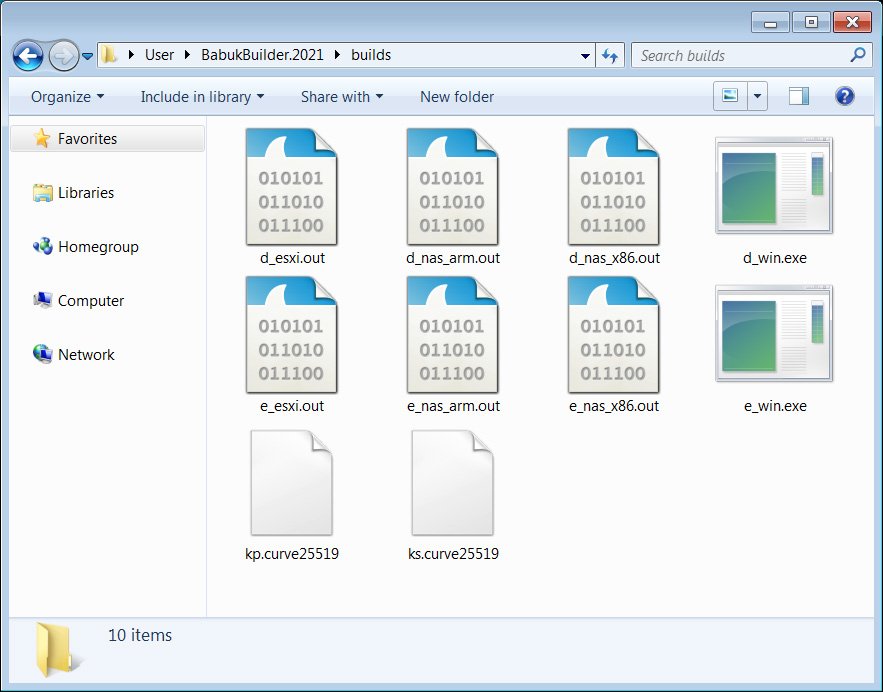
Для создания кастомного образца вредоноса преступникам нужно всего лишь изменить записку с требованием выкупа, добавив туда собственные данные для связи или перевода денег. Вместе с самим шифровальщиком билдер создаёт и дешифратор, который впоследствии может использоваться для возврата файлов в прежнее состояние.


Вскоре после появления в Сети билдера некие злоумышленники быстро взяли его в работу и запустили крупную кампанию. Одна из жертв новых операторов Babuk Locker сообщила на площадке Reddit об атаке на собственные сети.

Именующий себя MalwareHunterTeam исследователь с 29 июня тоже отметил скачок кибератак Babuk Locker. Новые жертвы операторов программы-вымогателя разбросаны по всему миру. Атаки кастомной версии шифровальщика отличаются сравнительно маленькой суммой выкупа. Киберпреступники требуют всего около 210 долларов.

Для связи с пострадавшими организациями злоумышленники используют электронную почту — babukransom@tutanota.com, хотя операторы оригинального Babuk Locker задействовали для этих целей сеть Tor.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru