



Билдер Babuk Locker уже активно используется в реальных кибератаках

Билдер Babuk Locker уже активно используется в реальных кибератаках

Билдер Babuk Locker уже активно используется в реальных кибератаках

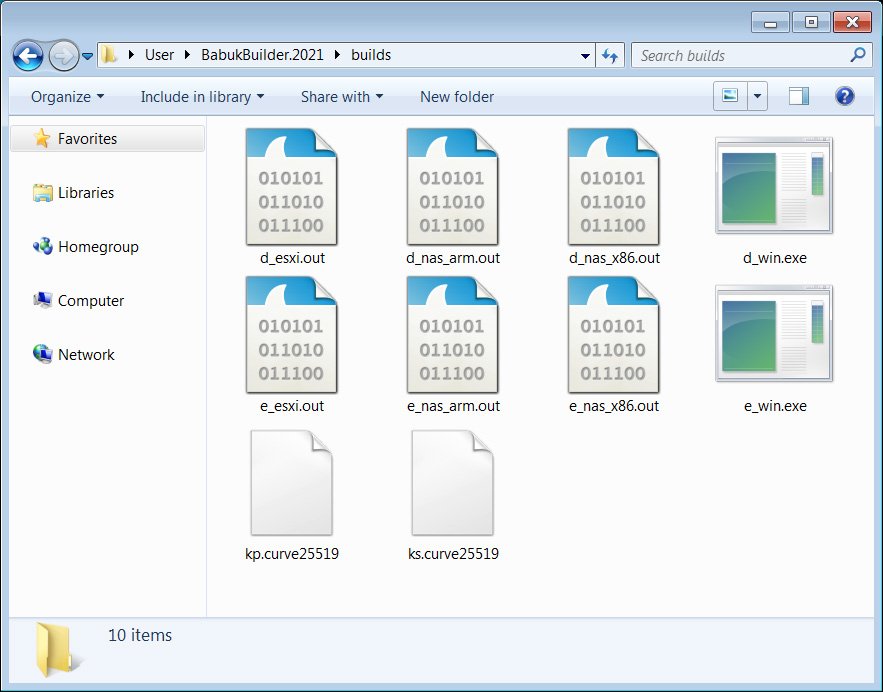
Билдер программы-вымогателя Babuk Locker уже активно используется в реальных кибератаках. Используя инструмент для создания кастомных версий вредоноса, злоумышленники атакуют организации по всему миру.

Шифровальщик Babuk Locker привлёк внимание экспертов в начале 2021 года, когда операторы запустили кампании против корпоративных систем. Помимо шифрования важных файлов, вредоносная программа передавала киберпреступникам конфиденциальные данные.

Тем не менее после атаки на полицейский участок в городе Вашингтон правоохранительные органы всерьёз взялись за Babuk Locker, что вынудило злоумышленников прекратить свои операции.

Буквально несколько дней назад стало известно, что код билдера этого шифровальщика утёк в открытый доступ. Такие инструменты позволяют малоквалифицированным хакерам создавать собственные варианты сложных вредоносных программ.

Для создания кастомного образца вредоноса преступникам нужно всего лишь изменить записку с требованием выкупа, добавив туда собственные данные для связи или перевода денег. Вместе с самим шифровальщиком билдер создаёт и дешифратор, который впоследствии может использоваться для возврата файлов в прежнее состояние.


Вскоре после появления в Сети билдера некие злоумышленники быстро взяли его в работу и запустили крупную кампанию. Одна из жертв новых операторов Babuk Locker сообщила на площадке Reddit об атаке на собственные сети.

Именующий себя MalwareHunterTeam исследователь с 29 июня тоже отметил скачок кибератак Babuk Locker. Новые жертвы операторов программы-вымогателя разбросаны по всему миру. Атаки кастомной версии шифровальщика отличаются сравнительно маленькой суммой выкупа. Киберпреступники требуют всего около 210 долларов.

Для связи с пострадавшими организациями злоумышленники используют электронную почту — babukransom@tutanota.com, хотя операторы оригинального Babuk Locker задействовали для этих целей сеть Tor.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru