



В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

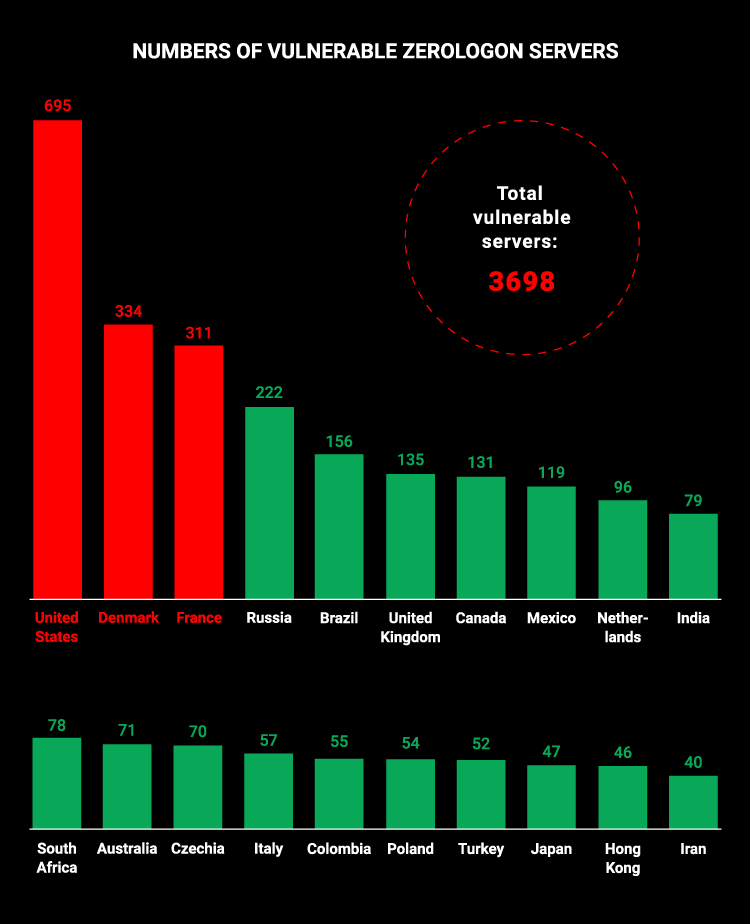
Исследователи из CyberNews проанализировали кампании операторов программы-вымогателя Epsilon Red и пришли к выводу, что на сегодняшний день в Сети находятся более 3,5 тысяч уязвимых для этого шифровальщика серверов.

В конце мая специалисты компании Sophos предупредили сообщество о вредоносе Epsilon Red, который эксплуатирует уязвимости в Microsoft Exchange и проникает в корпоративные системы с помощью RDP и WMI (Windows Management Instrumentation).

Теперь же благодаря экспертам CyberNews стало известно, как именно операторы Epsilon Red атакуют организации. Ещё Sophos писала, что вся схема рассчитана на использование уязвимых серверов Microsoft Exchange: злоумышленники задействуют их для запуска цепочки эксплуатации.

Такой подход действительно работает, поскольку одна из жертв уже заплатила кибервымогателям более 200 тысяч долларов в биткоинах. Epsilon Red не только шифрует важные файлы, приводя к сбою в работе ИТ-систем, но и передаёт конфиденциальные данные своим операторам.

К счастью, большинство топовых антивирусов на данный момент детектируют последний вариант программы-вымогателя Epsilon Red, объясняют специалисты. Этот образец эксплуатирует в кибератаках следующие уязвимости Microsoft Exchange: CVE-2020-1472, CVE-2021-26855, CVE-2021-27065.

Исследователи обнаружили 695 дырявых серверов только в США. Ещё 71 установок найдены в Австралии и 36 — в Аргентине. Именно такие серверы чаще всего атакуются операторами Epsilon Red.


Организациям, столкнувшимся с этим шифровальщиком, рекомендуют немедленно сообщить об атаке в правоохранительные органы. Платить выкуп, конечно же, не стоит, поскольку это создаёт опасный прецедент.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru