



В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

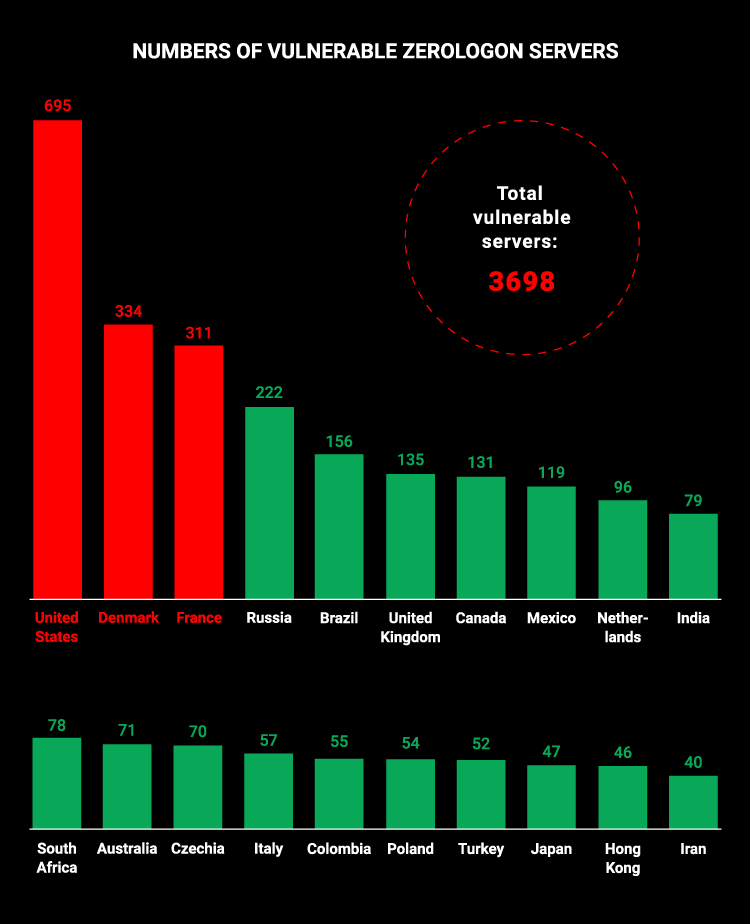
Исследователи из CyberNews проанализировали кампании операторов программы-вымогателя Epsilon Red и пришли к выводу, что на сегодняшний день в Сети находятся более 3,5 тысяч уязвимых для этого шифровальщика серверов.

В конце мая специалисты компании Sophos предупредили сообщество о вредоносе Epsilon Red, который эксплуатирует уязвимости в Microsoft Exchange и проникает в корпоративные системы с помощью RDP и WMI (Windows Management Instrumentation).

Теперь же благодаря экспертам CyberNews стало известно, как именно операторы Epsilon Red атакуют организации. Ещё Sophos писала, что вся схема рассчитана на использование уязвимых серверов Microsoft Exchange: злоумышленники задействуют их для запуска цепочки эксплуатации.

Такой подход действительно работает, поскольку одна из жертв уже заплатила кибервымогателям более 200 тысяч долларов в биткоинах. Epsilon Red не только шифрует важные файлы, приводя к сбою в работе ИТ-систем, но и передаёт конфиденциальные данные своим операторам.

К счастью, большинство топовых антивирусов на данный момент детектируют последний вариант программы-вымогателя Epsilon Red, объясняют специалисты. Этот образец эксплуатирует в кибератаках следующие уязвимости Microsoft Exchange: CVE-2020-1472, CVE-2021-26855, CVE-2021-27065.

Исследователи обнаружили 695 дырявых серверов только в США. Ещё 71 установок найдены в Австралии и 36 — в Аргентине. Именно такие серверы чаще всего атакуются операторами Epsilon Red.


Организациям, столкнувшимся с этим шифровальщиком, рекомендуют немедленно сообщить об атаке в правоохранительные органы. Платить выкуп, конечно же, не стоит, поскольку это создаёт опасный прецедент.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru