



В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

В Сети стоят 3,5 тысяч уязвимых серверов, атакуемых Epsilon Red

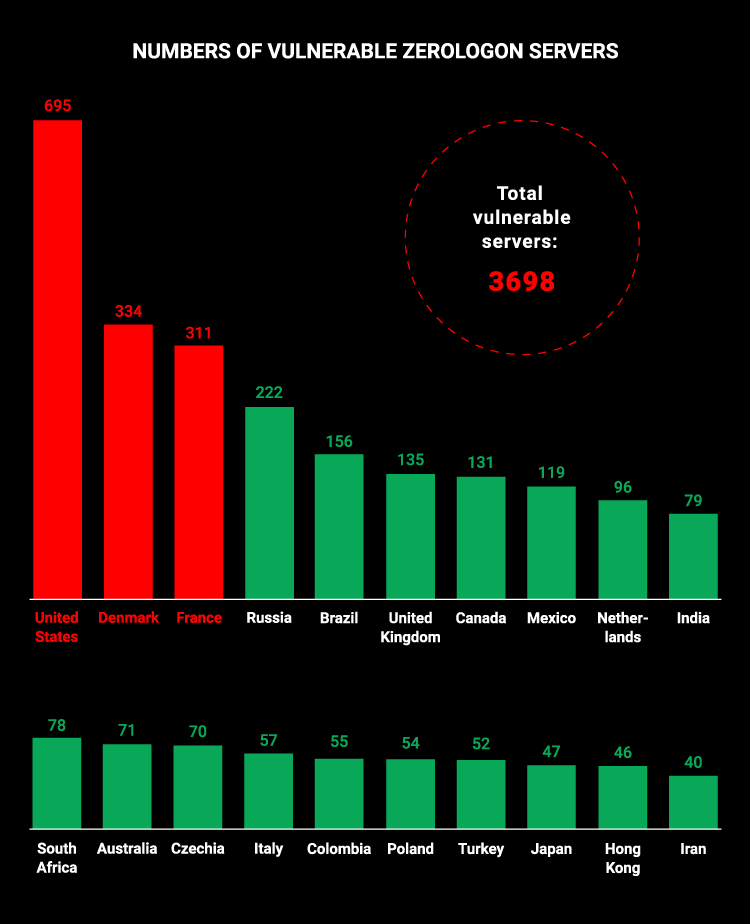
Исследователи из CyberNews проанализировали кампании операторов программы-вымогателя Epsilon Red и пришли к выводу, что на сегодняшний день в Сети находятся более 3,5 тысяч уязвимых для этого шифровальщика серверов.

В конце мая специалисты компании Sophos предупредили сообщество о вредоносе Epsilon Red, который эксплуатирует уязвимости в Microsoft Exchange и проникает в корпоративные системы с помощью RDP и WMI (Windows Management Instrumentation).

Теперь же благодаря экспертам CyberNews стало известно, как именно операторы Epsilon Red атакуют организации. Ещё Sophos писала, что вся схема рассчитана на использование уязвимых серверов Microsoft Exchange: злоумышленники задействуют их для запуска цепочки эксплуатации.

Такой подход действительно работает, поскольку одна из жертв уже заплатила кибервымогателям более 200 тысяч долларов в биткоинах. Epsilon Red не только шифрует важные файлы, приводя к сбою в работе ИТ-систем, но и передаёт конфиденциальные данные своим операторам.

К счастью, большинство топовых антивирусов на данный момент детектируют последний вариант программы-вымогателя Epsilon Red, объясняют специалисты. Этот образец эксплуатирует в кибератаках следующие уязвимости Microsoft Exchange: CVE-2020-1472, CVE-2021-26855, CVE-2021-27065.

Исследователи обнаружили 695 дырявых серверов только в США. Ещё 71 установок найдены в Австралии и 36 — в Аргентине. Именно такие серверы чаще всего атакуются операторами Epsilon Red.


Организациям, столкнувшимся с этим шифровальщиком, рекомендуют немедленно сообщить об атаке в правоохранительные органы. Платить выкуп, конечно же, не стоит, поскольку это создаёт опасный прецедент.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru